





















航运公司的网络安全,要从一个预算问题谈起:第一笔钱该花在哪里?本文依据公开的物流案例和美国商业邮件欺诈数据,给出的顺序是:先管登录,再管付款指令,最后管恢复。英国国家网络安全中心(NCSC)在其小型组织指南中指出,英国每两家小企业就有一家每年遭遇网络事件,小企业碰上网络犯罪的可能性与大企业相当。
你的员工中,谁的一个密码就能拖垮整家公司?
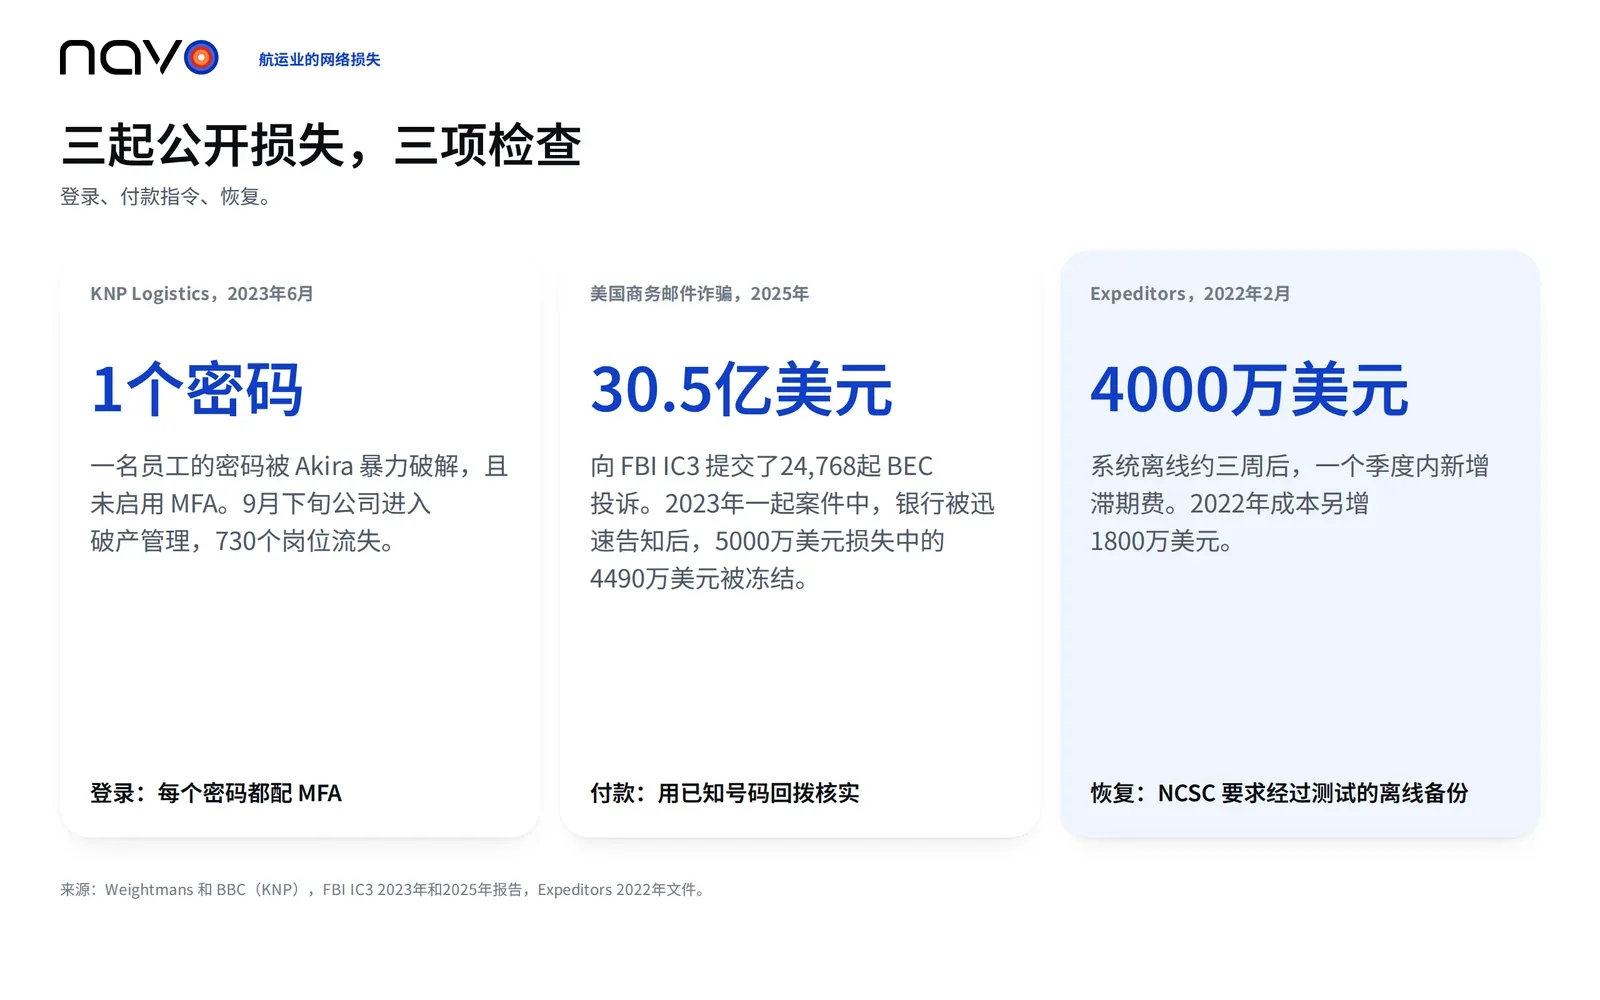
2023 年 6 月,勒索软件团伙 Akira 攻击了 KNP Logistics。这家总部在凯特灵的公司是 Knights of Old 的母公司,后者是一家有 158 年历史的货运企业。后来分析此案的律所 Weightmans 称,该团伙通过暴力破解一名员工的密码入侵,而这个账户背后没有多因素认证。到 9 月下旬,KNP 进入破产管理程序,据 BBC 统计,730 个岗位消失。The Record 补充说,出售其中一个实体保住了约 170 个岗位。管理人对 The Record 表示,在市场环境严峻、又因这次攻击无法争取到紧急投资的情况下,公司无法继续经营。密码只是其中一个原因。
“每季度换一次密码”的建议随处可见。NCSC 指出,许多系统强制每 30、60 或 90 天更换密码,而它在 2018 年的密码指南中对这种做法和复杂度规则都持反对态度。强制过期弊大于利,因为人们只会在旧密码上做小幅改动,而被盗的密码通常会被立即利用。它认为,复杂度要求对猜测类攻击的防御很弱。它还建议使用密码管理器,用三个随机单词组成便于记忆的口令短语,并且只在已知或怀疑发生泄露时才重置密码。
更大的杠杆是第二重验证,以及暴露在互联网上的东西。NCSC 的勒索软件指南在 2021 年的回顾中说,攻击者越来越多地通过远程桌面协议(RDP)等暴露的服务,或未打补丁的远程访问设备进入。它的清单第一条是:没人需要就关掉 RDP;然后是所有远程访问入口都启用 MFA;再往下是 VPN、最小权限和打补丁。
邮件看起来没问题时,谁来核对付款指令?
FBI 的2025 年互联网犯罪报告统计,2025 年共收到 24,768 起商业邮件欺诈投诉,2023 年为 21,489 起,各行业报告的损失约为 30.5 亿美元。该局的 2023 年报告把这类骗局定义为针对与供应商合作或经常电汇的企业或个人的诈骗。
报告描述了通过社会工程或计算机入侵被接管的账户。2023 年 3 月,纽约地区一家建筑企业报告在一起此类事件中损失 5000 万美元,该局的 Recovery Asset Team 立即发出冻结请求,收款银行随后冻结了其中的 44,936,460 美元。这个案例来自建筑业。货代向承运人付款,处理的是同类付款指令,这是作者的解读,不是 FBI 的说法。FBI 表示,核实程序可以包括直接打电话到已知且核实过的号码(不是邮件里给的号码),并配合多因素认证。
在第一笔款项付出之前,要用你已有的号码打电话确认银行信息的变更。真实的船和真实的集装箱背后,仍可能是一个虚假的银行账户,所以船期和货物追踪只能确认货物存在,不能确认该付款给谁。核查中与货物相关的那一半可以在 AI 助手里完成:Navo 的追踪和船期工具可以在你自己的 AI 助手里用日常语言调用。
三周没有系统要付出什么代价,还剩什么可以用来恢复?
总部在西雅图的货代 Expeditors 在 2022 年 2 月 20 日发现了一起有针对性的网络攻击,并关闭了全球大部分运营系统,这是其自己的公告所述。其第一季度财报公告称,大约三周里,公司安排货运或处理清关和配送工作的能力受到限制。同一份公告列出本季度约 4000 万美元的额外滞期费,由于货物无法按时处理并通过港口,公司对这笔费用负有直接责任。年报附注给出 2022 全年的数字约为 4700 万美元,已扣除追偿金额。2022 年年报另列了 1800 万美元,用于顾问、外部律师、其他 IT 工作和预估的货运索赔。更早的承运人和货代案例已收录在我们的物流业勒索软件回顾中。
Expeditors 的文件称这是一次有针对性的网络攻击,没有说明攻击类型,也没有说明系统是如何恢复的,所以文件里没有关于备份的内容。另一方面,NCSC 把最新的备份称为从勒索软件中恢复最有效的办法。它要求离线备份与网络隔离,最好放在异地(或专门为此设计的云服务中),因为勒索软件会主动攻击备份;还要求备份产品及时打补丁,防止攻击者利用其中的已知漏洞。它指出,有些案例中攻击者销毁了复制的文件,或破坏了恢复流程。它的指南还要求你确认自己知道如何恢复,并定期测试。NCSC 警告说,云服务往往在文件被替换成加密副本之后立即同步,按作者的解读,这意味着一个镜像办公室服务器的文件夹,并不是指南所说的离线副本。
航运公司的网络安全,这周就可以开始。为邮件和远程访问开启 MFA。约定好银行信息变更必须回电确认的规则。从离线副本中恢复一个真实文件,并计时。
如果团队想把例行查询交给软件,Nav 会围绕你们自己的运输方式搭建一个智能体。有问题可通过 Navo 联系方式提出。
常见问题
登录错误多少次应该锁定账户?还有什么办法能减缓密码猜测?
NCSC 更倾向于限速,因为锁定可能让真实用户进不了自己的账户,还会给攻击者一个简单的拒绝服务手段。如果确实使用锁定,它建议先允许 5 到 10 次尝试。它还列出了常见密码黑名单和安全监控。Weightmans 报告称 KNP 是被暴力破解攻破的,所以先检查从外部进入你们系统的登录。NCSC 提醒说,锁定对大型在线系统尤其是个问题。
如果款项已经汇给了骗子,还能做什么?
2025 年,FBI 的 Recovery Asset Team 对 3,900 起事件运行了 Financial Fraud Kill Chain,涉及 11.6 亿美元的企图盗取金额,成功冻结了 6.79 亿美元,成功率为 58%(2023 年为 71%)。只要投诉提交得足够快,这一流程涵盖国内和国际的欺诈交易,所以要当天联系银行并向 IC3 报案。IC3 是美国的渠道,在美国以外请先联系银行和当地警方。
云备份怎样才算足够安全,能抵御勒索软件?
NCSC 希望云服务保留以前的版本,不会被立即删除,并且允许你恢复它们。它还建议不要依赖同一个云服务内的多个副本,所以第二份副本要放在别处。