





















Cyberbezpieczeństwo firm transportu morskiego zaczyna się od pytania o budżet: na co pójdzie pierwsze euro? Kolejność, którą proponuje ten artykuł na podstawie publicznych przypadków z logistyki i amerykańskich danych o oszustwach z użyciem e-maila biznesowego, jest taka: najpierw loginy, potem dyspozycje płatnicze, na końcu odzyskiwanie danych. Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC) w poradniku dla małych organizacji pisze, że co druga brytyjska mała firma co roku doświadcza incydentu cybernetycznego, a małe firmy są tak samo narażone na przestępczość internetową jak duże.
Którzy z Twoich ludzi mogą jednym hasłem pogrążyć całą firmę?
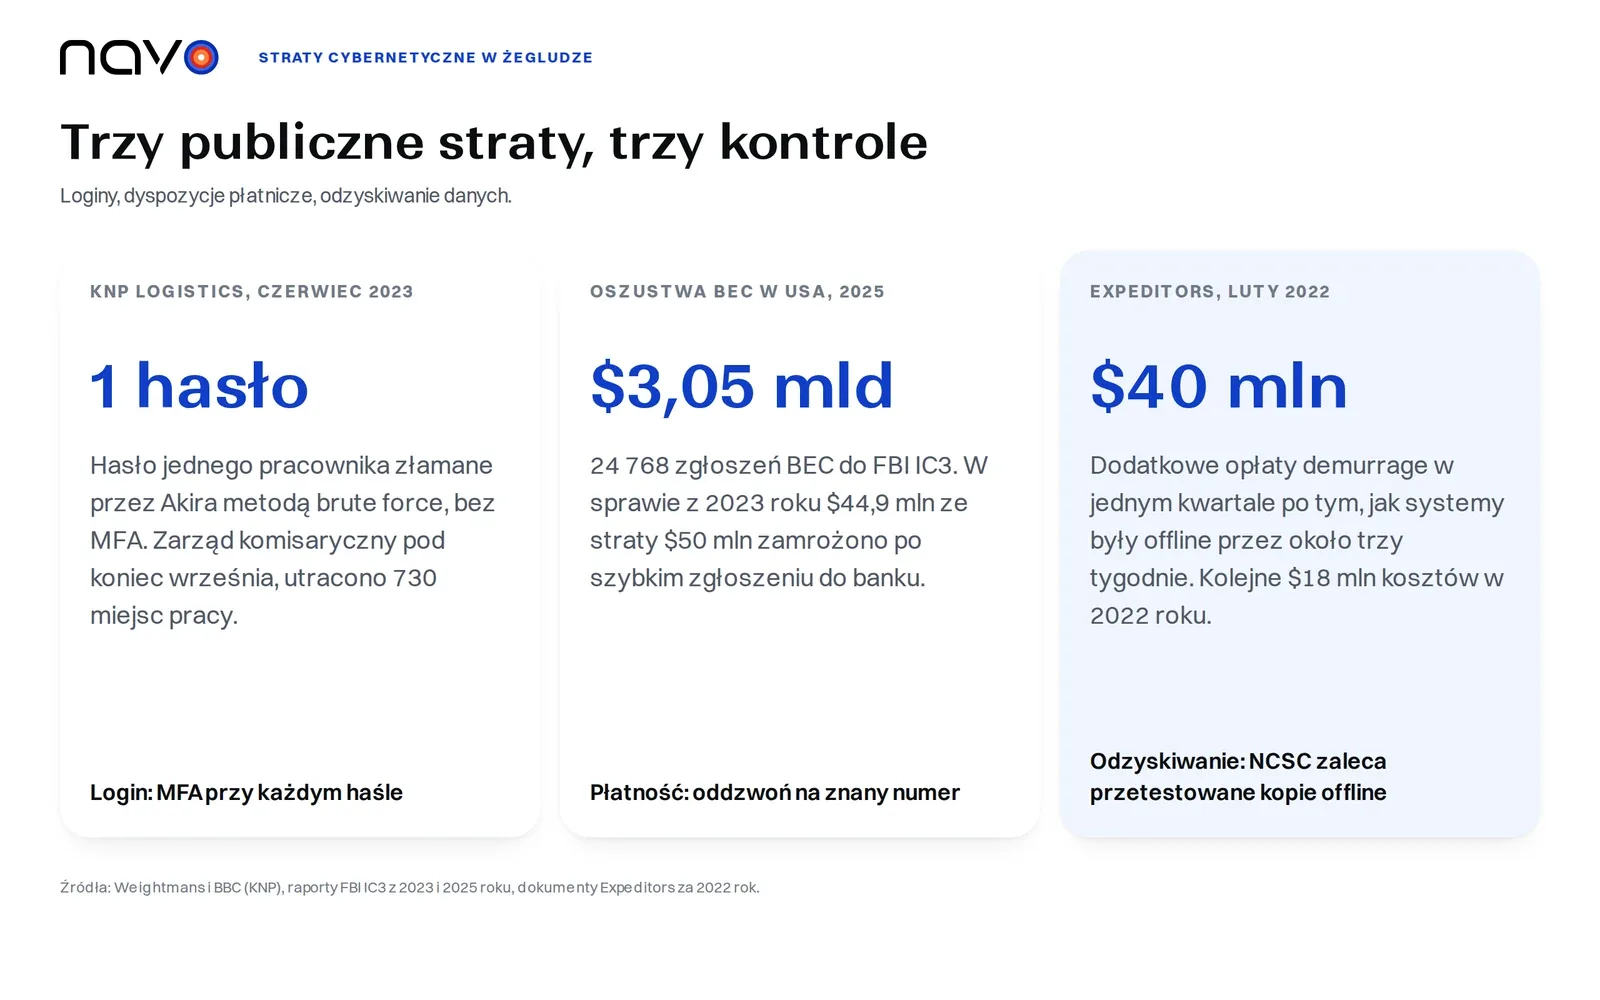
W czerwcu 2023 roku grupa ransomware Akira zaatakowała KNP Logistics, spółkę dominującą z Kettering, do której należała Knights of Old, firma przewozowa z 158-letnią historią. Kancelaria Weightmans, która później analizowała sprawę, podaje, że grupa dostała się do środka, łamiąc metodą brute force hasło jednego pracownika, za którym nie stało uwierzytelnianie wieloskładnikowe. Pod koniec września KNP trafiła pod zarząd komisaryczny, a według wyliczeń BBC straciło pracę 730 osób. The Record dodaje, że sprzedaż jednego z podmiotów uratowała około 170 miejsc pracy. Zarządca powiedział serwisowi The Record, że przy trudnej sytuacji rynkowej i bez możliwości pozyskania pilnej inwestycji z powodu ataku firma nie mogła dalej działać. Hasło było jedną z kilku przyczyn.
Łatwo znaleźć radę, by zmieniać hasła co kwartał. NCSC zauważa, że wiele systemów wymusza zmianę co 30, 60 lub 90 dni, a jego wytyczne dotyczące haseł z 2018 roku sprzeciwiają się zarówno temu, jak i regułom złożoności. Wymuszone wygasanie szkodzi bardziej, niż pomaga, bo ludzie wybierają drobne modyfikacje starego hasła, a skradzione hasła zazwyczaj są wykorzystywane od razu. Wymogi złożoności, jak czytamy, słabo chronią przed atakami zgadującymi. NCSC wskazuje też menedżer haseł, trzy losowe słowa jako sposób na zapamiętywalną frazę hasłową oraz zmianę hasła dopiero wtedy, gdy kompromitacja jest znana lub podejrzewana.
Większą dźwignią jest drugi składnik uwierzytelniania i to, co wystaje do internetu. W przeglądzie z 2021 roku wytyczne NCSC o ransomware stwierdzały, że atakujący coraz częściej wchodzą przez wystawione usługi, takie jak Remote Desktop Protocol, albo przez niezałatane urządzenia dostępu zdalnego. Lista zaczyna się od wyłączenia RDP, jeśli nikt go nie potrzebuje, potem MFA na każdym punkcie zdalnego dostępu, a dalej VPN, zasada najmniejszych uprawnień i aktualizacje.
Kto sprawdza dyspozycję płatności, gdy e-mail wygląda wiarygodnie?
Raport FBI o przestępczości internetowej za 2025 rok wylicza 24 768 skarg dotyczących oszustw z użyciem e-maila biznesowego (business email compromise) za 2025 rok, wobec 21 489 w 2023 roku, ze zgłoszonymi stratami około 3,05 mld USD we wszystkich sektorach. Raport z 2023 roku tej samej instytucji definiuje to oszustwo jako skierowane przeciw firmom lub osobom współpracującym z dostawcami albo regularnie wykonującym przelewy.
Raport opisuje konta przejęte metodą inżynierii społecznej lub przez włamanie do komputera. W marcu 2023 roku firma budowlana z rejonu Nowego Jorku zgłosiła stratę 50 mln USD w jednym takim incydencie, a bank odbiorcy zamroził z tej kwoty 44 936 460 USD, gdy Recovery Asset Team FBI natychmiast wysłał wniosek o blokadę. Przypadek pochodzi z budownictwa. Spedytor płacący przewoźnikowi obsługuje ten sam rodzaj dyspozycji płatniczej, co jest odczytaniem autora, a nie FBI. FBI mówi, że procedury weryfikacji mogą obejmować bezpośredni telefon pod znany, zweryfikowany numer, a nie ten z e-maila, obok uwierzytelniania wieloskładnikowego.
Zmianę danych bankowych potwierdź telefonicznie, pod numerem, który już masz, zanim wyjdzie pierwsza płatność. Prawdziwy statek i prawdziwy kontener mogą stać za fałszywymi danymi bankowymi, dlatego rozkłady rejsów i śledzenie potwierdzają tylko, że przesyłka istnieje, a nie to, komu zapłacić. Część tej kontroli dotyczącą przesyłki można wykonać wewnątrz asystenta AI: narzędzia Navo do śledzenia i rozkładów rejsów można wywołać zwykłym językiem z poziomu własnego asystenta AI.
Ile kosztują trzy tygodnie bez systemów i z czego da się wtedy odtworzyć dane?
Expeditors, spedytor z Seattle, wykrył 20 lutego 2022 roku ukierunkowany cyberatak i wyłączył większość swoich systemów operacyjnych na całym świecie, co podaje własny komunikat firmy. Komunikat o wynikach za pierwszy kwartał mówi, że przez około trzy tygodnie firma miała ograniczone możliwości organizowania przesyłek oraz obsługi odpraw celnych i dystrybucji. Ten sam komunikat podaje około 40 mln USD dodatkowych opłat demurrage w tym kwartale, czyli kosztu, za który firma odpowiadała bezpośrednio, ponieważ towaru nie można było odprawić i terminowo wywieźć z portów. Nota do raportu rocznego podaje dla całego 2022 roku około 47 mln USD po odliczeniu odzyskanych kwot. Raport roczny za 2022 rok wymienia osobno 18 mln USD na konsultantów, zewnętrznych prawników, inne prace IT i szacowane roszczenia z tytułu przesyłek. Wcześniejsze przypadki przewoźników i spedytorów zebraliśmy w naszym przeglądzie ransomware w logistyce.
Dokumenty Expeditors nazywają to ukierunkowanym cyberatakiem i nie podają rodzaju ataku ani sposobu przywrócenia systemów, więc o kopiach zapasowych nic nie mówią. Osobno NCSC nazywa aktualne kopie zapasowe najskuteczniejszym sposobem wyjścia z ransomware. Chce, by kopie offline były trzymane z dala od sieci, najlepiej poza siedzibą (albo w usłudze chmurowej stworzonej do tego celu), bo ransomware aktywnie atakuje kopie zapasowe, a produkty do ich tworzenia miały łatki, tak aby atakujący nie wykorzystali znanych w nich luk. Zauważa, że w niektórych przypadkach atakujący niszczyli skopiowane pliki lub zakłócali procesy odtwarzania. Wytyczne każą też sprawdzić, czy wiesz, jak przywracać dane, i regularnie to testować. NCSC ostrzega, że usługi chmurowe często synchronizują się od razu po tym, jak pliki zostały podmienione na zaszyfrowane kopie, co w odczytaniu autora oznacza, że folder lustrzanie odbijający serwer biurowy nie jest kopią offline opisaną w wytycznych.
Cyberbezpieczeństwo firm transportu morskiego można zacząć w tym tygodniu. Włącz MFA dla poczty i dostępu zdalnego. Ustal regułę oddzwaniania przy zmianach danych bankowych. Odtwórz jeden prawdziwy plik z kopii offline i zmierz czas.
Dla zespołu, który wolałby oddać rutynowe sprawdzanie danych oprogramowaniu, Nav buduje agenta wokół jego własnego sposobu wysyłania towarów. Pytania kieruj przez kontakty Navo.
Najczęstsze pytania
Ile błędnych logowań powinno blokować konto i co jeszcze utrudnia zgadywanie haseł?
NCSC woli ograniczanie liczby prób (throttling), ponieważ blokada może odciąć prawdziwych użytkowników od ich kont i dać atakującemu łatwy sposób na odmowę usługi. Jeśli już stosujesz blokadę, zaleca dopuścić najpierw od 5 do 10 prób. Wymienia też listę zakazanych popularnych haseł oraz monitoring bezpieczeństwa. Weightmans podaje, że KNP włamano się metodą brute force, więc najpierw sprawdź logowania docierające do Twoich systemów z zewnątrz. NCSC ostrzega, że blokada jest szczególnym problemem w dużych systemach online.
Co można zrobić, gdy przelew już trafił do oszusta?
W 2025 roku zespół Recovery Asset Team z FBI zastosował swój Financial Fraud Kill Chain w 3900 incydentach z próbą kradzieży na 1,16 mld USD i doprowadził do zamrożenia 679 mln USD, czyli skuteczność na poziomie 58% (w 2023 roku 71%). Procedura obejmuje oszukańcze transakcje krajowe i międzynarodowe, o ile zgłoszenie złożono szybko, więc zadzwoń do banku i zgłoś sprawę do IC3 jeszcze tego samego dnia. IC3 to kanał amerykański, dlatego poza USA zacznij od banku i lokalnej policji.
Co sprawia, że kopia zapasowa w chmurze jest wystarczająco bezpieczna wobec ransomware?
NCSC oczekuje, że usługa chmurowa nie pozwoli od razu usunąć poprzednich wersji i umożliwi ich przywrócenie. Odradza też poleganie na kilku kopiach w obrębie jednej usługi chmurowej, więc drugą kopię trzymaj gdzie indziej.