





















La cybersicurezza per le compagnie di spedizione comincia da una domanda di budget: dove va il primo euro? L’ordine che questo articolo suggerisce, ricavato da casi pubblici della logistica e da dati statunitensi sulle frodi via e-mail aziendale, è: prima gli accessi, poi le istruzioni di pagamento, terzo il ripristino. Il National Cyber Security Centre (NCSC) del Regno Unito afferma, nella sua guida per le piccole organizzazioni, che una piccola impresa britannica su due subisce ogni anno un incidente informatico, e che le piccole imprese hanno la stessa probabilità delle grandi di imbattersi nella criminalità online.
Chi, tra i vostri collaboratori, può far crollare l’intera azienda con una sola password?
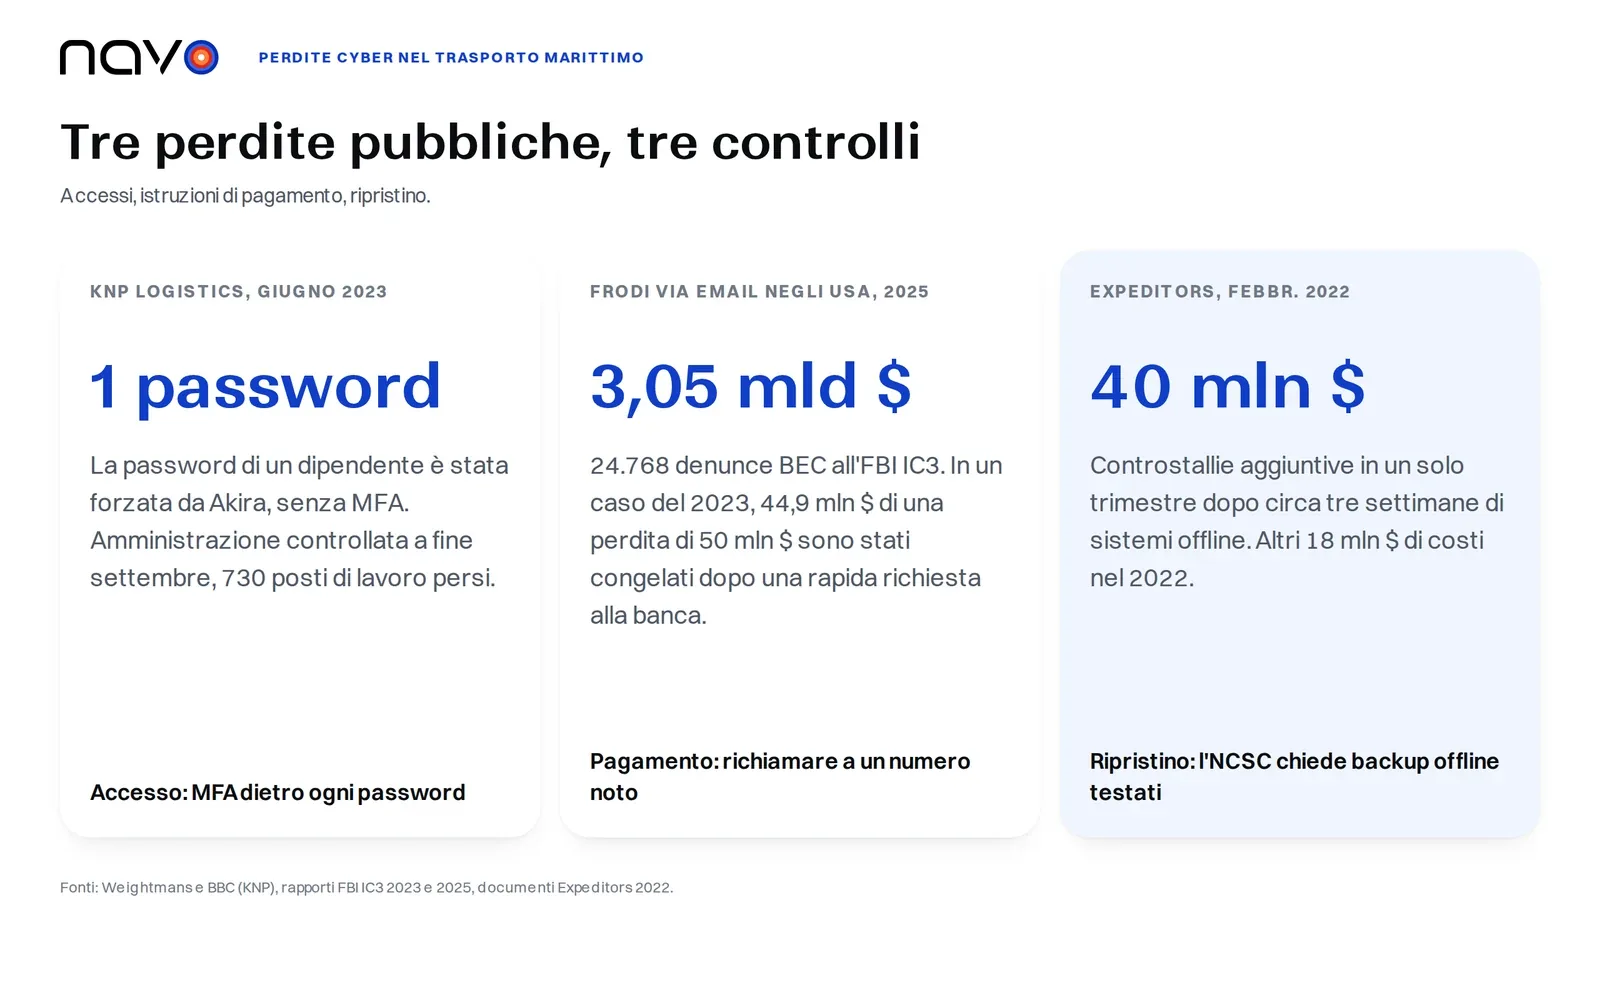
Nel giugno 2023 la banda di ransomware Akira ha attaccato KNP Logistics, la capogruppo con sede a Kettering di Knights of Old, un’impresa di autotrasporto con 158 anni di storia. Lo studio legale Weightmans, che ha poi analizzato il caso, riferisce che la banda è entrata indovinando con la forza bruta la password di un solo dipendente, senza alcuna autenticazione a più fattori a protezione. A fine settembre KNP era entrata in amministrazione controllata e sono andati persi 730 posti di lavoro, secondo il conteggio della BBC. The Record aggiunge che la vendita di una società ha salvato circa 170 posti. L’amministratore ha dichiarato a The Record che, in un contesto di condizioni di mercato difficili e senza poter ottenere investimenti urgenti a causa dell’attacco, l’azienda non poteva proseguire. La password è stata una causa tra le tante.
Il consiglio di cambiare le password ogni trimestre è facile da trovare. L’NCSC osserva che molti sistemi impongono un cambio ogni 30, 60 o 90 giorni, e le sue linee guida sulle password del 2018 si pronunciano contro sia questa pratica sia le regole di complessità. La scadenza forzata fa più danni che benefici, perché le persone scelgono piccole varianti della vecchia password e le password rubate vengono in genere sfruttate subito. I requisiti di complessità, sostiene l’NCSC, sono una difesa scarsa contro gli attacchi a tentativi. Indica inoltre un gestore di password, tre parole casuali per costruire una passphrase che le persone riescano a ricordare, e un ripristino solo quando una compromissione è nota o sospetta.
La leva più grande è il secondo fattore, insieme a ciò che è esposto a internet. Le linee guida dell’NCSC sul ransomware dicevano nella revisione del 2021 che gli attaccanti entrano sempre più spesso attraverso servizi esposti come il Remote Desktop Protocol (RDP) o dispositivi di accesso remoto privi di patch. L’elenco si apre con lo spegnimento dell’RDP se nessuno ne ha bisogno, poi l’MFA su ogni punto di accesso remoto, e prosegue con una VPN, il privilegio minimo e l’applicazione delle patch.
Chi controlla l’istruzione di pagamento quando l’e-mail sembra autentica?
L’Internet Crime Report 2025 dell’FBI conta 24.768 denunce di compromissione della posta elettronica aziendale per il 2025, contro 21.489 nel 2023, con perdite dichiarate di circa 3,05 miliardi di dollari in tutti i settori. Il rapporto 2023 dell’agenzia definisce la truffa come rivolta a imprese o privati che lavorano con fornitori o che effettuano regolarmente bonifici.
Il rapporto descrive account sottratti tramite ingegneria sociale o intrusione informatica. Nel marzo 2023 un’impresa edile dell’area di New York ha segnalato una perdita di 50 milioni di dollari in uno di questi incidenti, e la banca ricevente ne ha congelati 44.936.460 dopo che il Recovery Asset Team dell’agenzia aveva inviato subito la richiesta di blocco. Il caso viene dall’edilizia. Uno spedizioniere che paga un vettore gestisce lo stesso tipo di istruzione di pagamento, e questa è la lettura dell’autore, non dell’FBI. L’FBI dice che le procedure di verifica possono includere una telefonata diretta a un numero noto e verificato, non a uno preso dall’e-mail, oltre all’autenticazione a più fattori.
Confermate per telefono ogni modifica delle coordinate bancarie, chiamando un numero che avete già, prima che parta il primo pagamento. Dietro coordinate bancarie false possono comunque esserci una nave vera e un container vero, quindi orari di partenza e tracciamento confermano soltanto che la spedizione esiste, non chi va pagato. La parte di questo controllo che riguarda la spedizione può girare dentro un assistente IA: gli strumenti di tracciamento e orari di Navo si possono richiamare in linguaggio naturale dal vostro assistente IA.
Quanto costano tre settimane senza sistemi, e che cosa resta da cui ripristinare?
Expeditors, lo spedizioniere di Seattle, ha scoperto un attacco informatico mirato il 20 febbraio 2022 e ha spento la maggior parte dei suoi sistemi operativi in tutto il mondo, come dice il suo comunicato. Il comunicato sui risultati del primo trimestre dice che per circa tre settimane ha avuto una capacità limitata di organizzare spedizioni o gestire le attività doganali e distributive. Lo stesso comunicato indica circa 40 milioni di dollari di demurrage aggiuntivo nel trimestre, un costo di cui la società era direttamente responsabile perché la merce non poteva essere gestita e movimentata nei porti in tempo. La nota della relazione annuale porta la cifra dell’intero 2022 a circa 47 milioni di dollari, al netto dei recuperi. La relazione annuale 2022 elenca a parte 18 milioni di dollari per consulenti, legali esterni, altri lavori informatici e richieste di risarcimento stimate sulle spedizioni. I casi precedenti di vettori e spedizionieri sono raccolti nella nostra rassegna sul ransomware nella logistica.
I documenti di Expeditors parlano di attacco informatico mirato, non indicano il tipo di attacco né come siano stati ripristinati i sistemi, quindi non dicono nulla sui backup. Separatamente, l’NCSC definisce i backup aggiornati il modo più efficace per riprendersi dal ransomware. Vuole backup offline, tenuti separati dalla rete, idealmente fuori sede (o in un servizio cloud creato per lo scopo), perché il ransomware prende di mira attivamente i backup, e vuole che i prodotti di backup siano aggiornati con le patch, così che gli attaccanti non possano sfruttarne le vulnerabilità note. Osserva che in alcuni casi gli attaccanti hanno distrutto i file copiati o interrotto i processi di ripristino. Le sue linee guida chiedono anche di verificare di saper ripristinare e di provarlo con regolarità. L’NCSC avverte che i servizi cloud spesso si sincronizzano subito dopo che i file sono stati sostituiti da copie cifrate, il che, nella lettura dell’autore, significa che una cartella che replica il server dell’ufficio non è la copia offline descritta dalle linee guida.
La cybersicurezza per le compagnie di spedizione può partire questa settimana. Attivate l’MFA per la posta elettronica e per l’accesso remoto. Concordate la regola della richiamata per le modifiche delle coordinate bancarie. Ripristinate un file vero dalla copia offline e cronometrate il tempo.
Per un team che preferisce affidare al software le ricerche di routine, Nav costruisce un agente attorno al proprio modo di spedire. Le domande passano dai contatti di Navo.
Domande frequenti
Quanti accessi errati dovrebbero bloccare un account e che altro rallenta l'indovinare le password?
L'NCSC preferisce limitare la frequenza dei tentativi, perché un blocco può lasciare utenti reali fuori dai propri account e regalare a un attaccante un facile denial of service. Se si usa comunque il blocco, suggerisce di consentire prima tra 5 e 10 tentativi. Indica anche un elenco di password comuni da vietare e il monitoraggio della sicurezza. Weightmans riferisce che KNP è stata violata con la forza bruta, quindi controllate per prime le credenziali che raggiungono i vostri sistemi dall'esterno. L'NCSC avverte che il blocco è un problema particolare per i grandi sistemi online.
Che cosa si può fare se un bonifico è già arrivato a un truffatore?
Nel 2025 il Recovery Asset Team dell'FBI ha applicato la sua Financial Fraud Kill Chain a 3.900 incidenti con 1,16 miliardi di dollari di furto tentato e ha fatto congelare 679 milioni, un tasso di successo del 58% (71% nel 2023). Il processo copre le transazioni fraudolente nazionali e internazionali quando la denuncia è presentata in fretta, quindi chiamate la vostra banca e segnalate il fatto a IC3 lo stesso giorno. IC3 è un canale statunitense: fuori dagli USA partite dalla vostra banca e dalla polizia locale.
Che cosa rende un backup nel cloud abbastanza sicuro contro il ransomware?
L'NCSC vuole che il servizio cloud impedisca la cancellazione immediata delle versioni precedenti e vi permetta di ripristinarle. Sconsiglia inoltre di affidarsi a più copie all'interno di un unico servizio cloud, quindi conservate una seconda copia altrove.