





















La ciberseguridad para empresas de transporte marítimo empieza por una pregunta de presupuesto: ¿adónde va el primer euro? El orden que propone este artículo, extraído de casos públicos de logística y de datos de fraude por correo electrónico empresarial en EE. UU., es el siguiente: primero los accesos, después las instrucciones de pago y, en tercer lugar, la recuperación. El National Cyber Security Centre (NCSC) del Reino Unido afirma, en su guía para pequeñas organizaciones, que una de cada dos pequeñas empresas británicas sufre un incidente cibernético cada año, y que las pequeñas empresas tienen tantas probabilidades de toparse con el delito en línea como las grandes.
¿Quién de su equipo puede hundir toda la empresa con una sola contraseña?
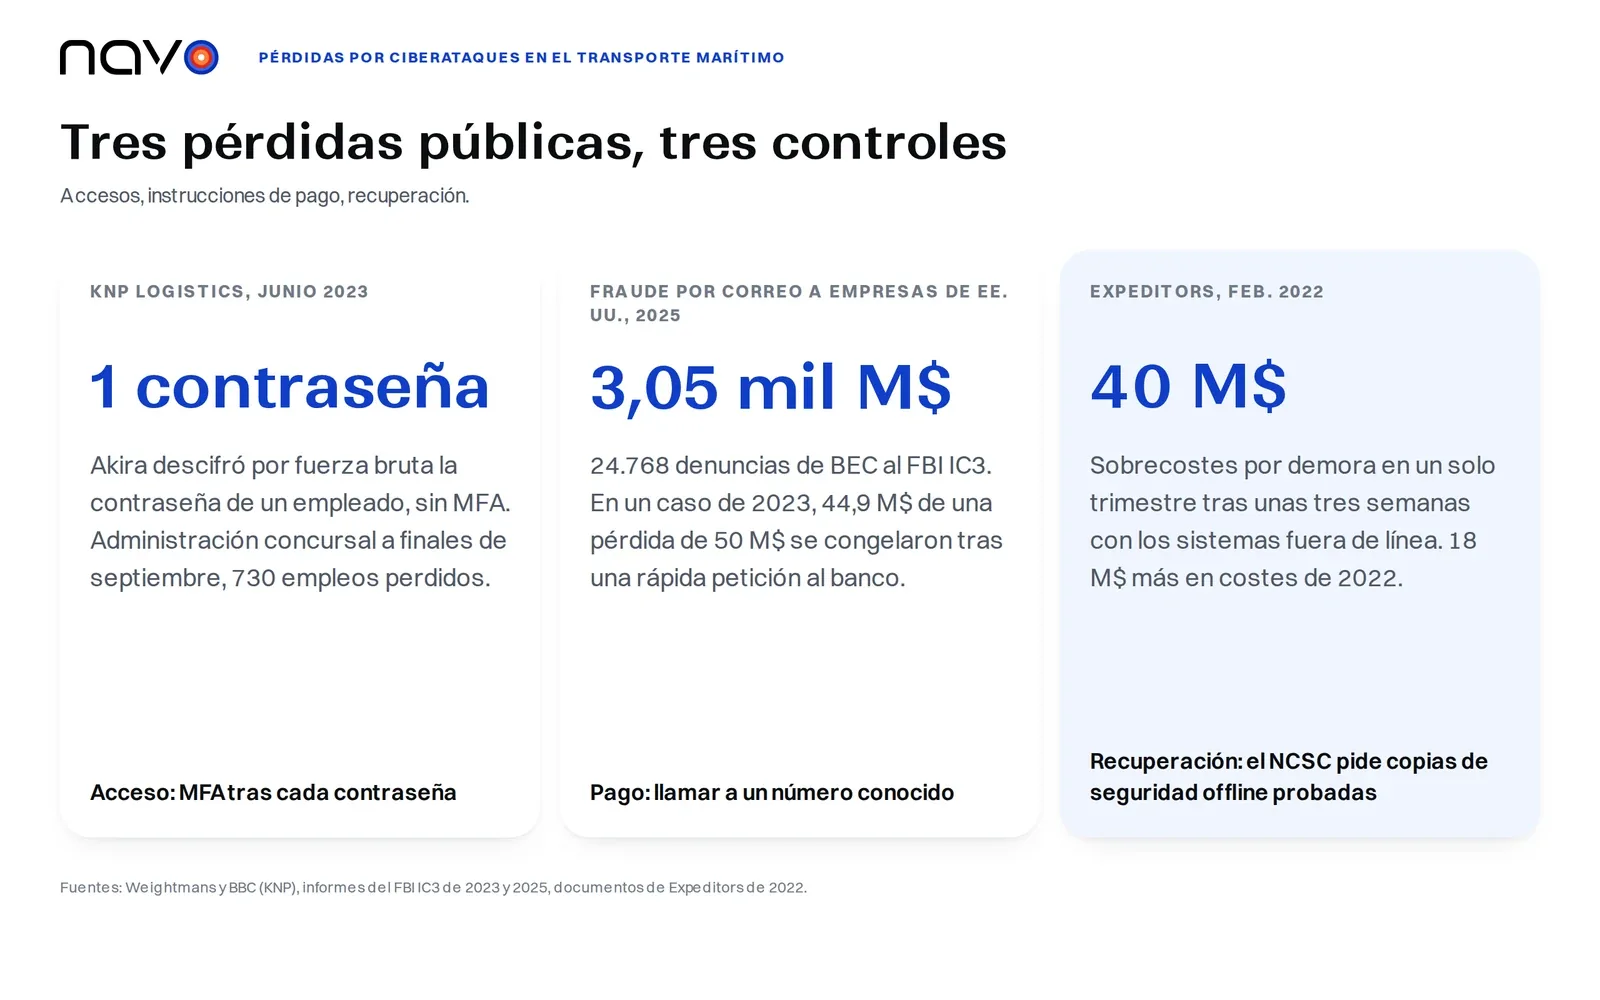
En junio de 2023, la banda de ransomware Akira atacó a KNP Logistics, la matriz con sede en Kettering de Knights of Old, una empresa de transporte por carretera con 158 años de historia. El despacho de abogados Weightmans, que analizó el caso más tarde, señala que la banda entró descifrando por fuerza bruta la contraseña de un solo empleado, sin autenticación multifactor de por medio. A finales de septiembre KNP había entrado en administración concursal y se perdieron 730 empleos, según el recuento de la BBC. The Record añade que la venta de una de las entidades salvó unos 170 puestos. El administrador dijo a The Record que, en un contexto de condiciones de mercado difíciles y sin poder conseguir una inversión urgente a causa del ataque, el negocio no podía continuar. La contraseña fue una causa entre varias.
Es fácil encontrar el consejo de cambiar las contraseñas cada trimestre. El NCSC señala que muchos sistemas obligan a cambiarlas cada 30, 60 o 90 días, y su guía de contraseñas de 2018 se opone tanto a esa práctica como a las reglas de complejidad. La caducidad forzada perjudica más de lo que ayuda, porque la gente elige pequeñas variaciones de la contraseña anterior y las contraseñas robadas suelen explotarse de inmediato. Los requisitos de complejidad, según el NCSC, son una defensa pobre contra los ataques de adivinación. También recomienda un gestor de contraseñas, tres palabras al azar como forma de construir una frase de contraseña que la gente pueda recordar, y restablecerla solo cuando se sabe o se sospecha que hubo una vulneración.
La palanca más importante es el segundo factor y lo que queda expuesto a internet. La guía sobre ransomware del NCSC decía en su revisión de 2021 que los atacantes entran cada vez más a través de servicios expuestos, como el Protocolo de Escritorio Remoto (RDP) o dispositivos de acceso remoto sin parchear. Su lista empieza por desactivar el RDP si nadie lo necesita, sigue con la MFA en cada punto de acceso remoto y continúa con una VPN, el mínimo privilegio y la aplicación de parches.
¿Quién comprueba la instrucción de pago cuando el correo parece auténtico?
El Informe de Delitos en Internet de 2025 del FBI contabiliza 24.768 denuncias de compromiso de correo electrónico empresarial en 2025, frente a 21.489 en 2023, con pérdidas declaradas de unos 3,05 mil millones de dólares en todos los sectores. El informe de 2023 de la agencia define la estafa como la dirigida a empresas o personas que trabajan con proveedores o que hacen transferencias bancarias con regularidad.
El informe describe cuentas tomadas mediante ingeniería social o intrusión informática. En marzo de 2023 una entidad constructora de la zona de Nueva York declaró una pérdida de 50 millones de dólares por uno de estos incidentes, y el banco receptor congeló 44.936.460 dólares después de que el Recovery Asset Team de la agencia enviara de inmediato la solicitud de congelación. El caso procede del sector de la construcción. Un transitario que paga a un transportista maneja el mismo tipo de instrucción de pago, lo cual es una lectura del autor y no del FBI. El FBI dice que los procedimientos de verificación pueden incluir una llamada telefónica directa a un número conocido y verificado, no a uno sacado del correo, además de la autenticación multifactor.
Confirme por teléfono cualquier cambio de datos bancarios, llamando a un número que ya tenga, antes de que salga el primer pago. Detrás de unos datos bancarios falsos puede haber un buque real y un contenedor real, así que los itinerarios y el seguimiento solo confirman que el envío existe, no a quién hay que pagar. La parte de esa comprobación que corresponde al envío puede ejecutarse dentro de un asistente de IA: las herramientas de seguimiento y de itinerarios de Navo pueden invocarse en lenguaje natural desde su propio asistente de IA.
¿Cuánto cuestan tres semanas sin sistemas y de qué se dispone para restaurar?
Expeditors, el transitario de Seattle, detectó un ciberataque dirigido el 20 de febrero de 2022 y apagó la mayoría de sus sistemas operativos en todo el mundo, según indica su propio comunicado. Su comunicado de resultados del primer trimestre dice que durante unas tres semanas tuvo una capacidad limitada para organizar envíos o gestionar las tareas de aduanas y distribución. El mismo comunicado cifra en unos 40 millones de dólares el demurrage adicional del trimestre, un cargo del que la empresa respondía directamente porque la carga no podía procesarse ni circular por los puertos a tiempo. La nota del informe anual sitúa la cifra de todo 2022 en unos 47 millones de dólares, neta de recuperaciones. El informe anual de 2022 enumera aparte 18 millones de dólares en consultores, abogados externos, otros trabajos de TI y reclamaciones estimadas por envíos. Los casos anteriores de navieras y transitarios están reunidos en nuestra revisión del ransomware en la logística.
Los documentos de Expeditors lo llaman ciberataque dirigido y no nombran el tipo de ataque ni explican cómo se restablecieron los sistemas, así que no dicen nada sobre las copias de seguridad. Por separado, el NCSC califica las copias de seguridad actualizadas como la forma más eficaz de recuperarse del ransomware. Quiere copias sin conexión, separadas de la red y, idealmente, fuera de las instalaciones (o en un servicio en la nube creado para ese fin), porque el ransomware ataca activamente las copias de seguridad, y quiere que los productos de copia estén parcheados para que los atacantes no puedan explotar vulnerabilidades conocidas en ellos. Señala que en algunos casos los atacantes han destruido archivos copiados o han interrumpido los procesos de recuperación. Su guía también pide comprobar que sabe cómo restaurar y probarlo con regularidad. El NCSC advierte de que los servicios en la nube suelen sincronizarse de inmediato después de que los archivos hayan sido sustituidos por copias cifradas, lo que, según la lectura del autor, significa que una carpeta que replica el servidor de la oficina no es la copia sin conexión que describe la guía.
La ciberseguridad para empresas de transporte marítimo puede empezar esta semana. Active la MFA en el correo y en el acceso remoto. Acuerde la regla de la llamada de verificación para los cambios de datos bancarios. Restaure un archivo real desde la copia sin conexión y cronometre cuánto tarda.
Para un equipo que prefiera delegar en software las consultas rutinarias, Nav crea un agente en torno a su propia manera de operar los envíos. Las preguntas se canalizan a través de los contactos de Navo.
Preguntas frecuentes
¿Cuántos inicios de sesión fallidos deben bloquear una cuenta y qué más frena la adivinación de contraseñas?
El NCSC prefiere limitar la frecuencia de los intentos, porque un bloqueo puede dejar a usuarios legítimos fuera de sus cuentas y regalar a un atacante una denegación de servicio fácil. Si se usa el bloqueo, sugiere permitir entre 5 y 10 intentos antes. También recomienda una lista de denegación de contraseñas comunes y la monitorización de seguridad. Weightmans informa de que KNP sufrió una intrusión por fuerza bruta, así que revise primero los inicios de sesión que llegan a sus sistemas desde el exterior. El NCSC advierte de que el bloqueo es un problema especial para los grandes sistemas en línea.
¿Qué se puede hacer si una transferencia ya ha llegado a un estafador?
En 2025 el Recovery Asset Team del FBI aplicó su Financial Fraud Kill Chain a 3.900 incidentes con 1,16 mil millones de dólares de robo intentado y consiguió congelar 679 millones, una tasa de éxito del 58 % (71 % en 2023). El proceso abarca transacciones fraudulentas nacionales e internacionales cuando la denuncia se presenta con rapidez, así que llame a su banco y denuncie a IC3 el mismo día. IC3 es un canal de EE. UU.; fuera de EE. UU., empiece por su banco y la policía local.
¿Qué hace que una copia de seguridad en la nube sea lo bastante segura frente al ransomware?
El NCSC quiere que el servicio en la nube impida que las versiones anteriores se eliminen de inmediato y que permita restaurarlas. También desaconseja depender de varias copias dentro de un mismo servicio en la nube, así que conserve una segunda copia en otro lugar.