





















Cybersicherheit für Schifffahrtsunternehmen beginnt mit einer Budgetfrage: Wohin fließt der erste Euro? Die Reihenfolge, die dieser Artikel vorschlägt und die sich aus öffentlichen Logistikfällen und US-Daten zum Betrug per Geschäfts-E-Mail ableitet, lautet: erst die Zugänge, dann die Zahlungsanweisungen, dann die Wiederherstellung. Das britische National Cyber Security Centre (NCSC) schreibt in seinem Leitfaden für kleine Organisationen, dass jedes zweite kleine Unternehmen in Großbritannien jedes Jahr einen Cybervorfall erlebt, und dass kleine Unternehmen genauso häufig mit Internetkriminalität in Berührung kommen wie größere.
Wer in Ihrem Team kann mit einem einzigen Passwort das ganze Unternehmen ruinieren?
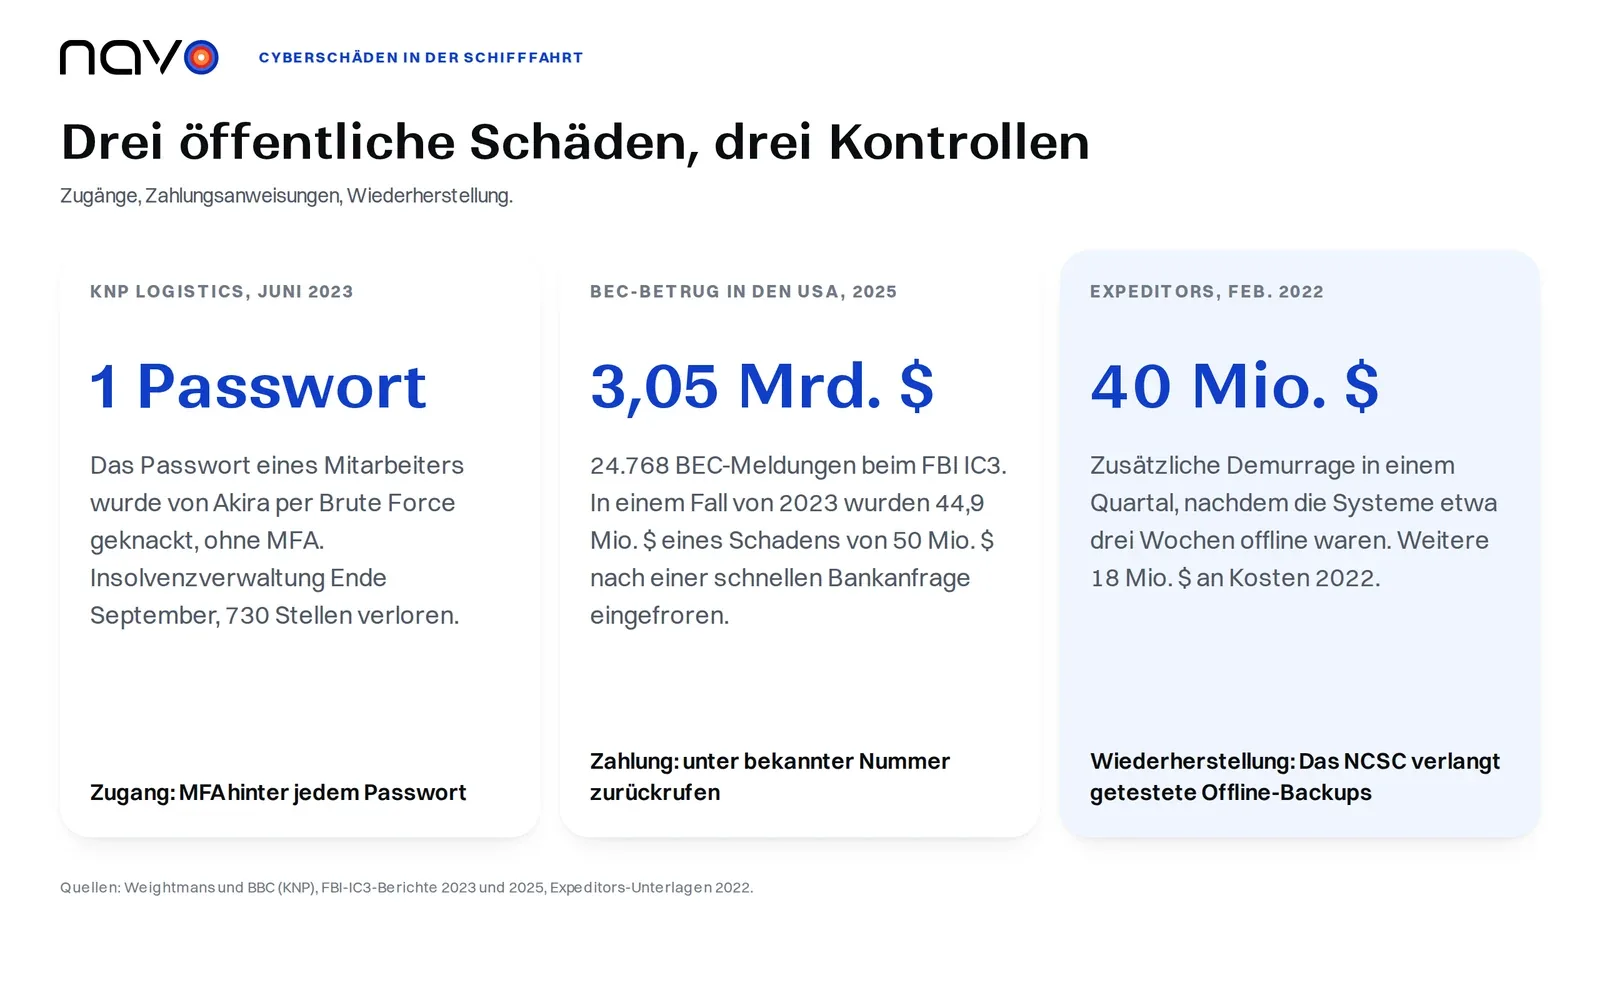
Im Juni 2023 griff die Ransomware-Gruppe Akira KNP Logistics an, die Muttergesellschaft von Knights of Old mit Sitz in Kettering, einem 158 Jahre alten Transportunternehmen. Die Kanzlei Weightmans, die den Fall später analysierte, schreibt, die Gruppe sei eingedrungen, indem sie das Passwort eines einzelnen Mitarbeiters per Brute-Force erriet, ohne dass eine Multi-Faktor-Authentifizierung dahinterstand. Ende September war KNP in die Insolvenzverwaltung gegangen, und nach Zählung der BBC gingen 730 Arbeitsplätze verloren. The Record ergänzt, dass der Verkauf einer Gesellschaft etwa 170 Stellen rettete. Der Verwalter sagte gegenüber The Record, das Geschäft habe vor dem Hintergrund schwieriger Marktbedingungen und ohne die Möglichkeit, wegen des Angriffs dringend benötigte Investitionen zu sichern, nicht fortgeführt werden können. Das Passwort war eine Ursache unter mehreren.
Den Rat, Passwörter vierteljährlich zu wechseln, findet man leicht. Das NCSC weist darauf hin, dass viele Systeme alle 30, 60 oder 90 Tage einen Wechsel erzwingen, und in seinen Passwort-Empfehlungen von 2018 rät es sowohl davon als auch von Komplexitätsregeln ab. Erzwungener Ablauf schadet mehr, als er nützt, denn die Leute wählen kleine Abwandlungen des alten Passworts, und gestohlene Passwörter werden in aller Regel sofort ausgenutzt. Komplexitätsanforderungen sind laut NCSC ein schwacher Schutz gegen Ratangriffe. Das NCSC empfiehlt außerdem einen Passwortmanager, drei zufällige Wörter als Weg zu einer Passphrase, die sich Menschen merken können, und einen Wechsel nur dann, wenn eine Kompromittierung bekannt ist oder vermutet wird.
Der größere Hebel ist der zweite Faktor und alles, was dem Internet zugewandt ist. Die Ransomware-Empfehlungen des NCSC stellten in der Überarbeitung von 2021 fest, dass Angreifer zunehmend über exponierte Dienste wie das Remote Desktop Protocol (RDP) oder ungepatchte Fernzugriffsgeräte hereinkommen. Die Liste beginnt damit, RDP abzuschalten, wenn niemand es braucht, nennt dann MFA an jedem Fernzugriffspunkt und führt weiter zu VPN, minimalen Rechten und Patching.
Wer prüft die Zahlungsanweisung, wenn die E-Mail echt aussieht?
Der Internet Crime Report 2025 des FBI zählt für 2025 insgesamt 24.768 Beschwerden wegen Business Email Compromise, nach 21.489 im Jahr 2023, bei gemeldeten Verlusten von rund 3,05 Milliarden US-Dollar über alle Branchen hinweg. Der Bericht für 2023 definiert die Masche als Betrug, der sich gegen Unternehmen oder Einzelpersonen richtet, die mit Lieferanten zusammenarbeiten oder regelmäßig Überweisungen tätigen.
Der Bericht beschreibt Konten, die durch Social Engineering oder einen Eingriff in Computersysteme übernommen wurden. Im März 2023 meldete ein Bauunternehmen aus dem Raum New York bei einem solchen Vorfall einen Verlust von 50 Millionen US-Dollar, und die empfangende Bank fror 44.936.460 US-Dollar davon ein, nachdem das Recovery Asset Team der Behörde den Einfrierungsantrag sofort gestellt hatte. Der Fall stammt aus dem Baugewerbe. Eine Spedition, die einen Frachtführer bezahlt, hat mit derselben Art von Zahlungsanweisung zu tun, was die Lesart des Autors ist und nicht die des FBI. Laut FBI können zu den Verifizierungsverfahren ein direkter Anruf unter einer bekannten, verifizierten Nummer gehören, nicht unter einer aus der E-Mail, sowie eine Multi-Faktor-Authentifizierung.
Bestätigen Sie geänderte Bankdaten telefonisch, unter einer Nummer, die Sie bereits haben, bevor die erste Zahlung rausgeht. Hinter falschen Bankdaten können dennoch ein echtes Schiff und ein echter Container stehen. Fahrpläne und Sendungsverfolgung bestätigen deshalb nur, dass die Sendung existiert, nicht, wer bezahlt werden soll. Die Sendungshälfte dieser Prüfung lässt sich in einem KI-Assistenten erledigen: Navos Tools für Sendungsverfolgung und Fahrpläne lassen sich in normaler Sprache aus Ihrem eigenen KI-Assistenten aufrufen.
Was kosten drei Wochen ohne Systeme, und was bleibt zum Wiederherstellen?
Expeditors, die Spedition aus Seattle, entdeckte am 20. Februar 2022 einen gezielten Cyberangriff und fuhr den Großteil seiner Betriebssysteme weltweit herunter, wie die eigene Mitteilung des Unternehmens besagt. In der Ergebnismitteilung zum ersten Quartal heißt es, dass das Unternehmen etwa drei Wochen lang nur eingeschränkt in der Lage war, Sendungen zu organisieren oder Zoll- und Distributionsarbeiten zu steuern. Dieselbe Mitteilung beziffert die zusätzlichen Demurrage-Kosten im Quartal auf etwa 40 Millionen US-Dollar, eine Gebühr, für die das Unternehmen direkt haftete, weil die Fracht nicht verarbeitet und rechtzeitig durch die Häfen bewegt werden konnte. Die Anmerkung im Jahresbericht beziffert den Wert für das Gesamtjahr 2022 auf rund 47 Millionen US-Dollar, abzüglich Erstattungen. Der Jahresbericht 2022 führt gesondert 18 Millionen US-Dollar für Berater, externe Anwälte, sonstige IT-Arbeiten und geschätzte Sendungsansprüche auf. Frühere Fälle bei Reedereien und Speditionen haben wir in unserer Übersicht zu Ransomware in der Logistik gesammelt.
Die Unterlagen von Expeditors sprechen von einem gezielten Cyberangriff, nennen die Angriffsart nicht und sagen nicht, wie die Systeme wiederhergestellt wurden. Zu Backups sagen sie also nichts. Unabhängig davon nennt das NCSC aktuelle Backups den wirksamsten Weg, sich von Ransomware zu erholen. Es will Offline-Backups, getrennt vom Netzwerk und idealerweise an einem anderen Standort (oder in einem eigens dafür gebauten Cloud-Dienst), weil Ransomware gezielt Backups angreift, und es will, dass die Backup-Produkte gepatcht sind, damit Angreifer bekannte Schwachstellen darin nicht ausnutzen können. Es merkt an, dass Angreifer in einigen Fällen kopierte Dateien zerstört oder Wiederherstellungsprozesse gestört haben. Außerdem verlangen die Empfehlungen, dass Sie prüfen, ob Sie wissen, wie man wiederherstellt, und das regelmäßig testen. Das NCSC warnt, dass Cloud-Dienste oft sofort synchronisieren, nachdem Dateien durch verschlüsselte Kopien ersetzt wurden. Das bedeutet in der Lesart des Autors: Ein Ordner, der den Büroserver spiegelt, ist nicht die Offline-Kopie, die die Empfehlungen meinen.
Cybersicherheit für Schifffahrtsunternehmen kann noch diese Woche beginnen. Schalten Sie MFA für E-Mail und Fernzugriff ein. Vereinbaren Sie die Rückruf-Regel für Änderungen von Bankdaten. Stellen Sie eine echte Datei aus der Offline-Kopie wieder her und stoppen Sie die Zeit.
Für ein Team, das Routineabfragen lieber an Software abgibt, baut Nav einen Agenten rund um die eigene Arbeitsweise im Versand. Fragen laufen über die Kontakte von Navo.
Häufige Fragen
Wie viele falsche Anmeldungen sollten ein Konto sperren, und was bremst das Erraten von Passwörtern sonst noch?
Das NCSC bevorzugt eine Drosselung der Versuche, denn eine Kontosperre kann echte Nutzer aussperren und einem Angreifer einen einfachen Denial-of-Service in die Hände spielen. Wer dennoch eine Sperre einsetzt, sollte laut NCSC zunächst zwischen 5 und 10 Versuche zulassen. Außerdem nennt es eine Sperrliste häufiger Passwörter und Sicherheitsüberwachung. Weightmans berichtet, dass KNP per Brute-Force kompromittiert wurde. Prüfen Sie deshalb zuerst die Anmeldungen, die von außen auf Ihre Systeme zugreifen. Das NCSC warnt, dass eine Kontosperre bei großen Online-Systemen ein besonderes Problem ist.
Was lässt sich tun, wenn eine Überweisung bereits bei einem Betrüger gelandet ist?
Im Jahr 2025 wandte das Recovery Asset Team des FBI seine Financial Fraud Kill Chain auf 3.900 Vorfälle mit versuchtem Diebstahl von 1,16 Milliarden US-Dollar an und ließ 679 Millionen US-Dollar einfrieren, eine Erfolgsquote von 58 % (2023: 71 %). Das Verfahren erfasst betrügerische inländische und internationale Transaktionen, sofern die Anzeige schnell erstattet wird. Rufen Sie also Ihre Bank an und melden Sie den Fall noch am selben Tag bei IC3. IC3 ist eine US-Anlaufstelle; außerhalb der USA wenden Sie sich zuerst an Ihre Bank und die örtliche Polizei.
Wann ist ein Cloud-Backup sicher genug gegen Ransomware?
Das NCSC verlangt, dass der Cloud-Dienst frühere Versionen nicht sofort löscht und Sie sie wiederherstellen können. Es rät außerdem davon ab, sich auf mehrere Kopien innerhalb eines einzigen Cloud-Dienstes zu verlassen. Bewahren Sie daher eine zweite Kopie an einem anderen Ort auf.