





















Nakliye şirketleri için siber güvenlik, bir bütçe sorusuyla başlar: ilk euro nereye gitmeli? Bu yazının, kamuya açık lojistik vakalarına ve ABD’deki iş e-postası dolandırıcılığı verilerine dayanarak önerdiği sıra şöyle: önce oturum açma bilgileri, sonra ödeme talimatları, en son kurtarma. Birleşik Krallık Ulusal Siber Güvenlik Merkezi (NCSC), küçük kuruluşlar için hazırladığı rehberde İngiltere’deki küçük işletmelerin her iki birinin her yıl bir siber olay yaşadığını ve küçük işletmelerin çevrimiçi suçla karşılaşma ihtimalinin büyüklerle aynı olduğunu söylüyor.
Ekibinizden hangisi tek bir parolayla tüm şirketi kaybettirebilir?
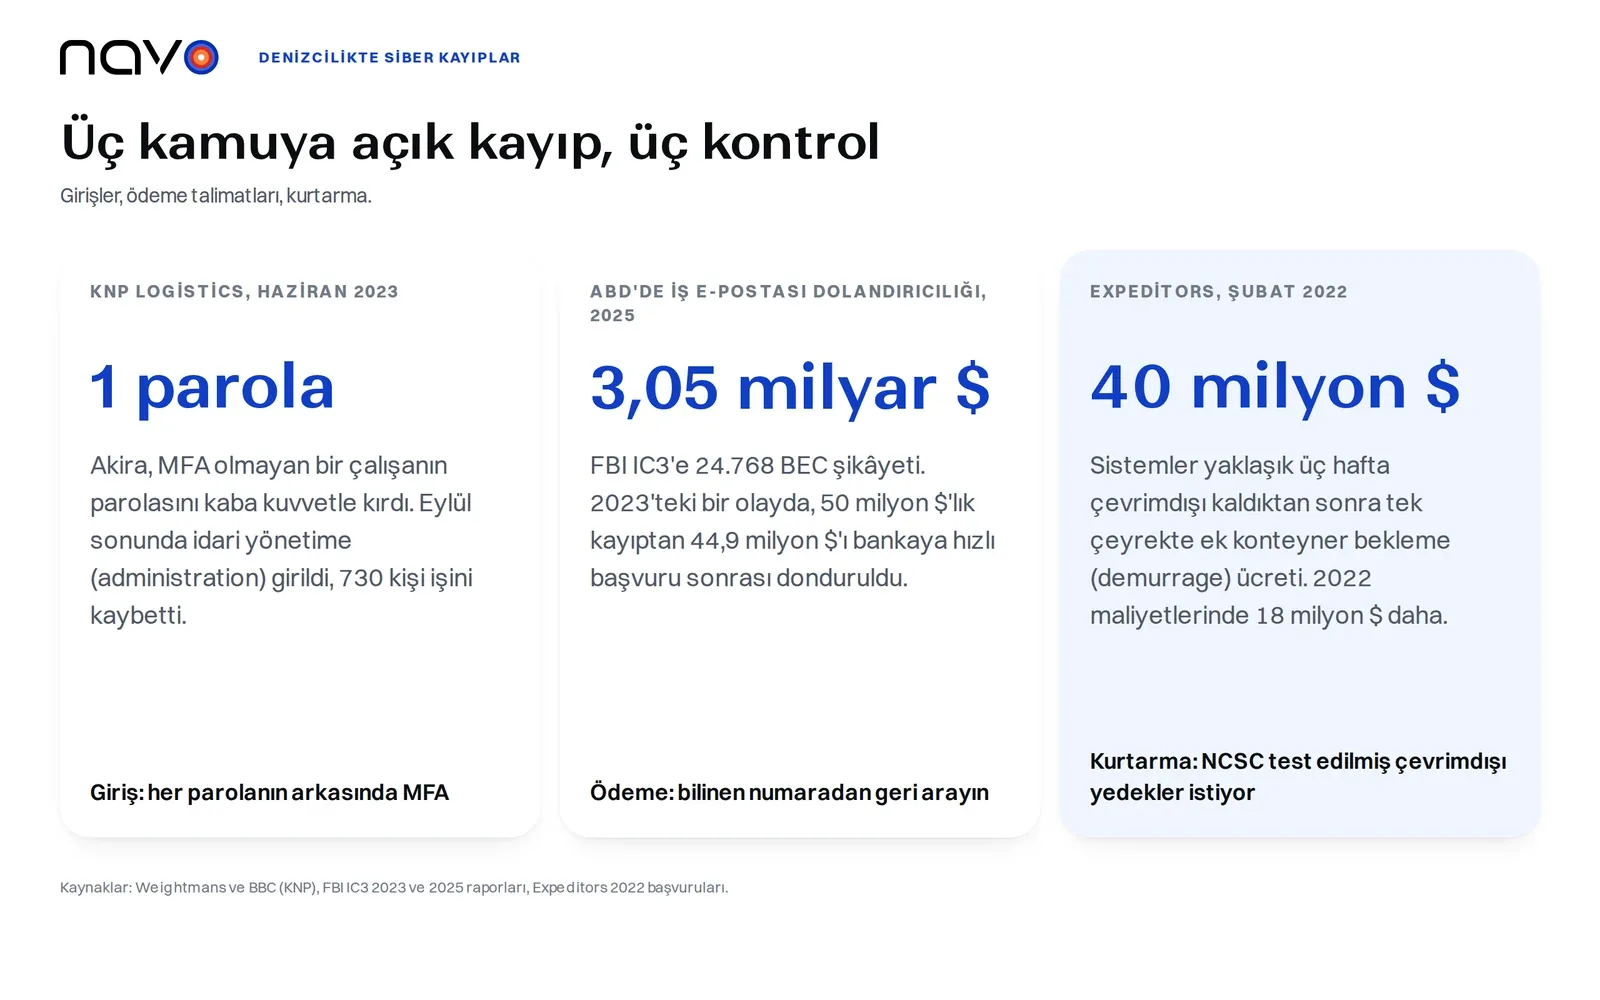
Haziran 2023’te Akira fidye yazılımı çetesi, 158 yıllık bir karayolu taşımacılığı firması olan Knights of Old’un Kettering merkezli ana şirketi KNP Logistics’e saldırdı. Olayı sonradan inceleyen hukuk bürosu Weightmans, çetenin bir çalışanın parolasını kaba kuvvetle (brute force) kırarak içeri girdiğini ve arkasında çok faktörlü kimlik doğrulama bulunmadığını belirtiyor. Eylül sonunda KNP yönetici atamasına gitti ve BBC’nin hesabına göre 730 kişi işini kaybetti. The Record, bir iştirakin satışıyla yaklaşık 170 işin kurtarıldığını ekliyor. Yönetici, The Record’a zorlu piyasa koşullarının ortasında ve saldırı nedeniyle acil yatırım bulunamadığı için işin sürdürülemediğini söyledi. Parola, birçok nedenden yalnızca biriydi.
Parolaları her çeyrekte değiştirme tavsiyesi bulmak kolay. NCSC, birçok sistemin 30, 60 veya 90 günde bir değişiklik zorunlu kıldığını not ediyor ve 2018 tarihli parola rehberi hem buna hem de karmaşıklık kurallarına karşı çıkıyor. Zorunlu süre sonu yarardan çok zarar getiriyor, çünkü insanlar eski parolanın küçük varyasyonlarını seçiyor ve çalınan parolalar genellikle hemen kullanılıyor. Karmaşıklık şartları ise tahmin saldırılarına karşı zayıf bir savunma. Rehber ayrıca bir parola yöneticisini, akılda kalan bir parola ifadesi oluşturmak için üç rastgele kelimeyi ve parolanın yalnızca ele geçirildiği biliniyorsa ya da şüpheleniliyorsa sıfırlanmasını öneriyor.
Daha büyük kaldıraç, ikinci faktör ve internete açık olan şeyler. NCSC’nin fidye yazılımı rehberi, 2021 incelemesinde saldırganların giderek Uzak Masaüstü Protokolü (RDP) gibi açık hizmetler veya yamalanmamış uzaktan erişim cihazları üzerinden geldiğini söylüyordu. Listesi, kimsenin ihtiyacı yoksa RDP’yi kapatmakla açılıyor, ardından her uzaktan erişim noktasında MFA geliyor ve VPN, en az ayrıcalık ve yamalama ile devam ediyor.
E-posta doğru göründüğünde ödeme talimatını kim kontrol ediyor?
FBI’ın 2025 İnternet Suçları Raporu, 2025 için 24,768 iş e-postası ele geçirme şikâyeti sayıyor; 2023’te bu sayı 21,489’du. Bildirilen kayıp, tüm sektörlerde yaklaşık 3.05 milyar dolar. Kurumun 2023 raporu, bu dolandırıcılığı tedarikçilerle çalışan veya düzenli olarak havale yapan işletmeleri ya da kişileri hedef alan bir yöntem olarak tanımlıyor.
Rapor, sosyal mühendislik ya da bilgisayara sızma yoluyla ele geçirilen hesapları anlatıyor. Mart 2023’te New York bölgesindeki bir inşaat kuruluşu, böyle bir olay nedeniyle 50 milyon dolar kayıp bildirdi; kurumun Recovery Asset Team ekibi dondurma talebini hemen gönderdi ve alıcı banka bunun $44,936,460 tutarını dondurdu. Vaka inşaat sektöründen. Bir taşıtanın bir taşıyıcıya ödeme yaparken karşılaştığı ödeme talimatı da aynı türdendir; bu, FBI’ın değil yazarın yorumudur. FBI, doğrulama prosedürlerinin e-postadan alınan değil, bilinen ve doğrulanmış bir numarayı doğrudan aramayı ve çok faktörlü kimlik doğrulamayı içerebileceğini söylüyor.
Değişen bir banka bilgisini, ilk ödeme çıkmadan önce zaten elinizde olan bir numarayı arayarak telefonla doğrulayın. Sahte bir banka bilgisinin arkasında gerçek bir gemi ve gerçek bir konteyner durabilir; bu yüzden sefer çizelgeleri ve takip yalnızca sevkiyatın var olduğunu doğrular, kime ödeme yapılacağını değil. Bu kontrolün sevkiyat yarısı bir yapay zekâ asistanının içinde de çalışabilir: Navo’nun takip ve sefer çizelgesi araçları kendi yapay zekâ asistanınızın içinden sade bir dille çağrılabilir.
Üç hafta sistemsiz kalmak neye mal olur ve geri yüklemek için elde ne kalır?
Seattle merkezli taşıtan Expeditors, 20 Şubat 2022’de hedefli bir siber saldırı tespit etti ve dünya genelindeki operasyon sistemlerinin çoğunu kapattı; bunu kendi duyurusu da söylüyor. İlk çeyrek kazanç duyurusu, şirketin yaklaşık üç hafta boyunca sevkiyat düzenleme, gümrük ve dağıtım işlerini yönetme kabiliyetinin sınırlı olduğunu belirtiyor. Aynı duyuru, çeyrekte yaklaşık 40 milyon dolarlık ek demuraj rakamı veriyor; yük zamanında işlenip limanlardan çıkarılamadığı için şirketin doğrudan sorumlu olduğu bir bedel bu. Yıllık rapor notu, 2022 yılının tamamı için rakamı, tahsilatlar düşüldükten sonra yaklaşık 47 milyon dolar olarak veriyor. 2022 yıllık raporu ayrıca danışmanlar, dış avukatlar, diğer BT işleri ve tahmini sevkiyat talepleri için 18 milyon dolar sıralıyor. Daha önceki taşıyıcı ve taşıtan vakalarını lojistikte fidye yazılımı incelememizde bir araya getirdik.
Expeditors dosyaları olaya hedefli siber saldırı diyor, saldırı türünü belirtmiyor ve sistemlerin nasıl geri getirildiğini söylemiyor; dolayısıyla yedekler hakkında hiçbir şey söylemiyor. Ayrıca NCSC, güncel yedekleri fidye yazılımından kurtulmanın en etkili yolu olarak görüyor. Fidye yazılımı yedekleri aktif olarak hedef aldığı için çevrimdışı yedeklerin ağdan ayrı, ideal olarak saha dışında (veya bu amaç için kurulmuş bir bulut hizmetinde) tutulmasını, saldırganların bilinen açıklarından yararlanamaması için yedekleme ürünlerinin de yamalı olmasını istiyor. Bazı durumlarda saldırganların kopyalanan dosyaları yok ettiğini ya da kurtarma süreçlerini aksattığını not ediyor. Rehber ayrıca nasıl geri yükleyeceğinizi bildiğinizi kontrol etmenizi ve bunu düzenli olarak test etmenizi istiyor. NCSC, bulut hizmetlerinin dosyalar şifreli kopyalarla değiştirildikten hemen sonra genellikle anında senkronize olduğu uyarısında bulunuyor; yazarın okumasıyla bu, ofis sunucusunu yansıtan bir klasörün rehberin tarif ettiği çevrimdışı kopya olmadığı anlamına geliyor.
Nakliye şirketleri için siber güvenlik bu hafta başlayabilir. E-posta ve uzaktan erişim için MFA’yı açın. Banka bilgisi değişikliklerinde geri arama kuralı üzerinde anlaşın. Çevrimdışı kopyadan gerçek bir dosyayı geri yükleyin ve süresini ölçün.
Rutin sorguları yazılıma bırakmak isteyen bir ekip için Nav, kendi sevkiyat biçiminin etrafında bir ajan kurar. Sorularınız için Navo iletişim sayfasını kullanabilirsiniz.
Sık sorulan sorular
Kaç yanlış girişte hesap kilitlenmeli ve parola tahminini başka ne yavaşlatır?
NCSC kilitleme yerine hız sınırlamayı (throttling) tercih ediyor, çünkü kilitleme gerçek kullanıcıları hesaplarının dışında bırakabilir ve saldırgana kolay bir hizmet reddi fırsatı verir. Yine de kilitleme kullanacaksanız, önce 5 ila 10 denemeye izin vermeyi öneriyor. Ayrıca yaygın parolalardan oluşan bir yasaklı liste ve güvenlik izlemeyi sıralıyor. Weightmans, KNP'nin kaba kuvvetle ihlal edildiğini bildiriyor; bu yüzden önce sistemlerinize dışarıdan ulaşan girişleri kontrol edin. NCSC, kilitlemenin büyük çevrimiçi sistemler için özellikle sorunlu olduğu uyarısını yapıyor.
Havale zaten bir dolandırıcıya gittiyse ne yapılabilir?
2025'te FBI'ın Recovery Asset Team ekibi, Financial Fraud Kill Chain sürecini 1.16 milyar dolarlık hırsızlık girişimi içeren 3,900 olayda işletti ve 679 milyon doları dondurdu; başarı oranı %58 (2023'te %71). Süreç, şikâyet hızlı yapıldığında hileli yurt içi ve uluslararası işlemleri kapsıyor; bu yüzden bankanızı arayın ve aynı gün IC3'e bildirin. IC3 bir ABD kanalıdır, bu nedenle ABD dışındaysanız bankanızdan ve yerel polisten başlayın.
Bir bulut yedeğini fidye yazılımına karşı yeterince güvenli yapan nedir?
NCSC, bulut hizmetinin önceki sürümlerin hemen silinmesine izin vermemesini ve bunları geri yüklemenize imkân tanımasını istiyor. Ayrıca tek bir bulut hizmeti içindeki birden fazla kopyaya güvenmemeyi öneriyor; bu yüzden ikinci bir kopyayı başka bir yerde tutun.