





















An ninh mạng cho công ty vận tải biển bắt đầu từ một câu hỏi về ngân sách: đồng tiền đầu tiên nên chi vào đâu? Thứ tự mà bài viết này đề xuất, dựa trên các vụ việc logistics được công bố và dữ liệu gian lận email doanh nghiệp tại Mỹ, là đăng nhập trước, hướng dẫn thanh toán thứ hai, khôi phục thứ ba. Trung tâm An ninh mạng Quốc gia Anh (NCSC), trong hướng dẫn cho các tổ chức nhỏ, cho biết cứ hai doanh nghiệp nhỏ ở Anh thì có một doanh nghiệp gặp sự cố mạng mỗi năm, và doanh nghiệp nhỏ cũng dễ gặp tội phạm mạng không kém doanh nghiệp lớn.
Ai trong công ty có thể làm mất cả doanh nghiệp chỉ bằng một mật khẩu?
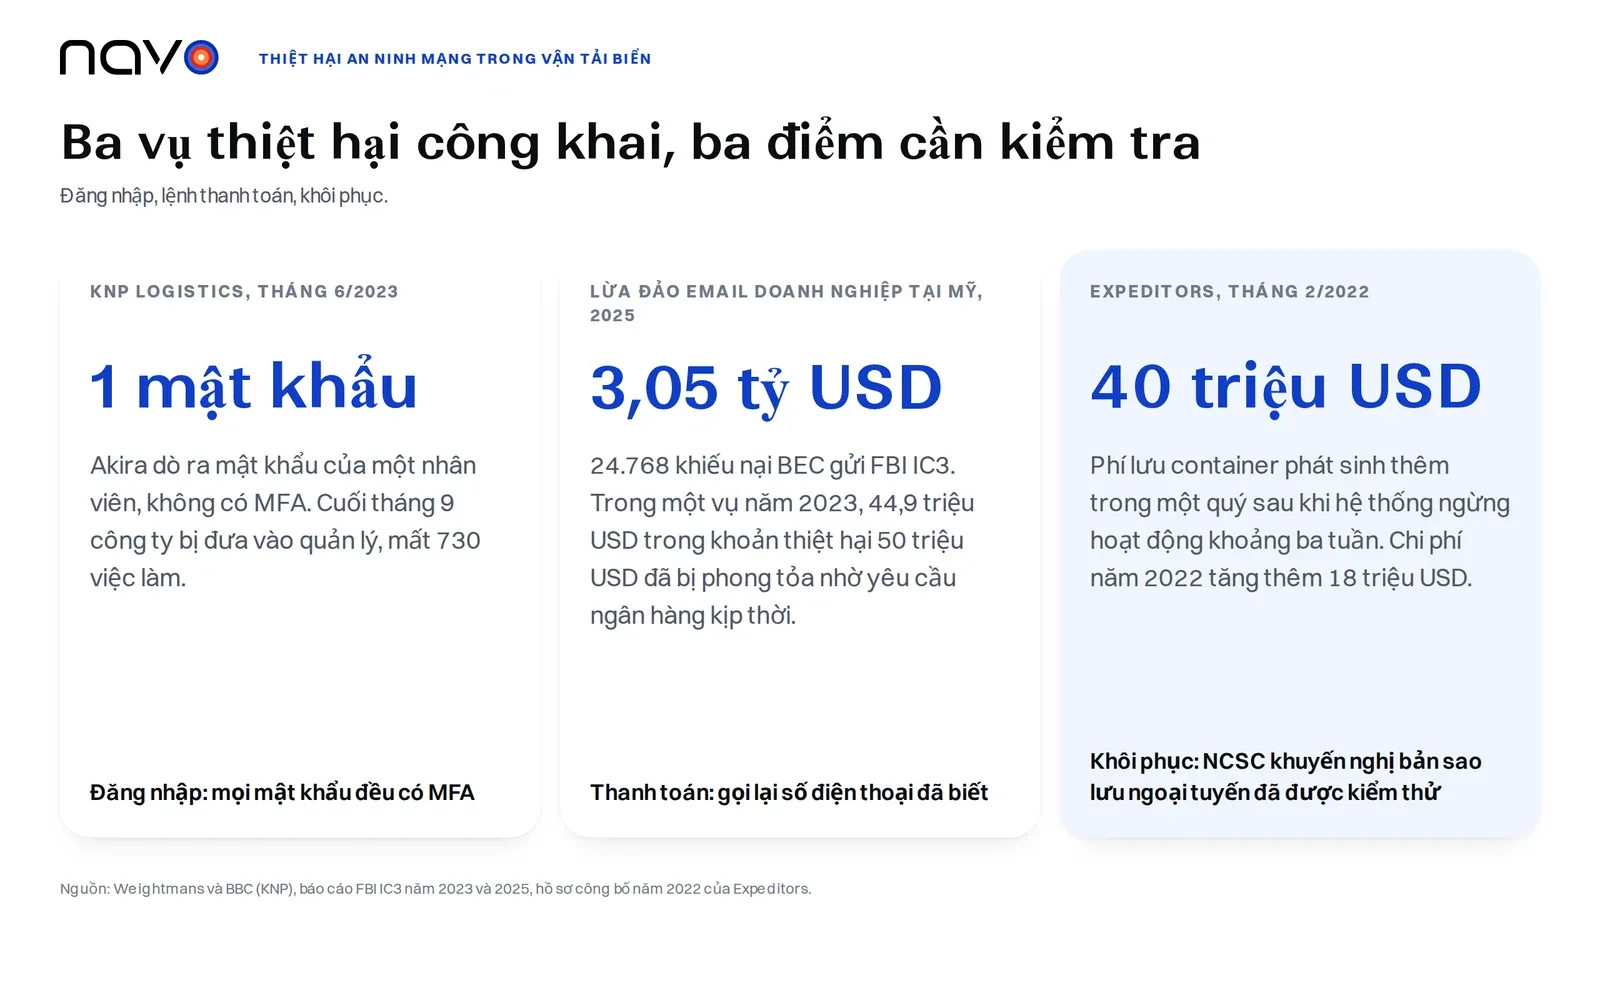
Tháng 6/2023, nhóm ransomware Akira tấn công KNP Logistics, công ty mẹ đặt tại Kettering của Knights of Old, một hãng vận tải đường bộ 158 năm tuổi. Công ty luật Weightmans, đơn vị sau đó phân tích vụ việc, cho biết nhóm này xâm nhập bằng cách dò mật khẩu của một nhân viên theo kiểu brute force, và phía sau không có xác thực đa yếu tố. Đến cuối tháng 9, KNP phải vào thủ tục quản lý tài sản và 730 việc làm bị mất theo thống kê của BBC. The Record bổ sung rằng việc bán một pháp nhân đã giữ lại khoảng 170 việc làm. Người quản lý tài sản nói với The Record rằng trong bối cảnh thị trường khó khăn và không thể huy động vốn đầu tư khẩn cấp vì vụ tấn công, doanh nghiệp không thể tiếp tục hoạt động. Mật khẩu chỉ là một trong nhiều nguyên nhân.
Lời khuyên đổi mật khẩu mỗi quý rất dễ tìm thấy. NCSC lưu ý nhiều hệ thống bắt buộc đổi sau 30, 60 hoặc 90 ngày, và hướng dẫn về mật khẩu năm 2018 của họ phản đối cả việc này lẫn các quy tắc về độ phức tạp. Bắt buộc hết hạn gây hại nhiều hơn lợi, vì người dùng thường chỉ sửa chút ít mật khẩu cũ, còn mật khẩu bị đánh cắp thường bị khai thác ngay lập tức. Theo NCSC, yêu cầu về độ phức tạp là cách phòng thủ kém trước tấn công đoán mật khẩu. NCSC cũng đề xuất dùng trình quản lý mật khẩu, dùng ba từ ngẫu nhiên để tạo cụm mật khẩu dễ nhớ, và chỉ đặt lại khi đã biết hoặc nghi ngờ mật khẩu bị lộ.
Đòn bẩy lớn hơn là yếu tố xác thực thứ hai và những gì đang hướng ra internet. Hướng dẫn về ransomware của NCSC nêu trong bản rà soát năm 2021 rằng kẻ tấn công ngày càng xâm nhập qua các dịch vụ bị phơi ra ngoài như Remote Desktop Protocol hoặc thiết bị truy cập từ xa chưa vá lỗi. Danh sách của họ mở đầu bằng việc tắt RDP nếu không ai cần, rồi bật MFA ở mọi điểm truy cập từ xa, sau đó là VPN, đặc quyền tối thiểu và vá lỗi.
Ai kiểm tra hướng dẫn thanh toán khi email trông hoàn toàn hợp lệ?
Báo cáo Tội phạm Internet 2025 của FBI ghi nhận 24.768 khiếu nại về xâm nhập email doanh nghiệp (business email compromise) trong năm 2025, tăng so với 21.489 vụ năm 2023, với thiệt hại được báo cáo khoảng 3,05 tỷ USD ở mọi ngành. Báo cáo năm 2023 của cơ quan này định nghĩa đây là hình thức lừa đảo nhắm vào doanh nghiệp hoặc cá nhân làm việc với nhà cung cấp hoặc thường xuyên chuyển khoản.
Báo cáo mô tả các tài khoản bị chiếm quyền qua kỹ thuật tấn công phi kỹ thuật hoặc xâm nhập máy tính. Tháng 3/2023, một đơn vị xây dựng tại khu vực New York báo cáo mất 50 triệu USD trong một vụ như vậy, và ngân hàng nhận đã phong tỏa 44.936.460 USD sau khi Nhóm Thu hồi Tài sản (Recovery Asset Team) của FBI gửi yêu cầu phong tỏa ngay lập tức. Vụ này thuộc ngành xây dựng. Một công ty giao nhận trả tiền cho hãng tàu cũng xử lý cùng loại hướng dẫn thanh toán, đây là cách hiểu của tác giả chứ không phải của FBI. FBI cho biết quy trình xác minh có thể gồm gọi điện trực tiếp đến số đã được xác minh, không phải số lấy từ email, cùng với xác thực đa yếu tố.
Hãy xác nhận thông tin ngân hàng bị thay đổi bằng điện thoại, qua số bạn đã có sẵn, trước khi khoản thanh toán đầu tiên được chuyển đi. Một con tàu thật và một container thật vẫn có thể đi kèm thông tin ngân hàng giả, nên lịch tàu và theo dõi chỉ xác nhận lô hàng có tồn tại, không cho biết nên trả tiền cho ai. Phần kiểm tra lô hàng có thể chạy ngay trong trợ lý AI: các công cụ theo dõi và lịch tàu của Navo có thể được gọi từ chính trợ lý AI của bạn bằng ngôn ngữ thông thường.
Ba tuần không có hệ thống tốn bao nhiêu, và còn gì để khôi phục?
Expeditors, công ty giao nhận có trụ sở tại Seattle, phát hiện một cuộc tấn công mạng có chủ đích vào ngày 20/2/2022 và đã ngắt phần lớn hệ thống vận hành trên toàn cầu, theo thông cáo của chính công ty. Thông cáo kết quả quý I cho biết trong khoảng ba tuần công ty hạn chế khả năng sắp xếp lô hàng hoặc xử lý thông quan và phân phối. Cũng thông cáo đó nêu khoảng 40 triệu USD phí lưu container (demurrage) phát sinh thêm trong quý, khoản mà công ty trực tiếp chịu trách nhiệm vì hàng không thể được xử lý và thông qua cảng đúng hạn. Ghi chú trong báo cáo thường niên nêu con số cả năm 2022 khoảng 47 triệu USD, sau khi trừ các khoản thu hồi. Báo cáo thường niên 2022 liệt kê riêng 18 triệu USD cho chuyên gia tư vấn, luật sư bên ngoài, công việc CNTT khác và ước tính các khiếu nại về lô hàng. Các vụ việc trước đó của hãng tàu và công ty giao nhận được tổng hợp trong bài tổng quan về ransomware trong logistics của chúng tôi.
Hồ sơ của Expeditors gọi đây là một cuộc tấn công mạng có chủ đích và không nêu loại hình tấn công hay cách hệ thống được khôi phục, nên không nói gì về bản sao lưu. Tách riêng, NCSC coi bản sao lưu cập nhật là cách hiệu quả nhất để khôi phục sau ransomware. Cơ quan này muốn bản sao lưu ngoại tuyến được giữ tách khỏi mạng, lý tưởng là ở bên ngoài cơ sở (hoặc trong dịch vụ đám mây được thiết kế cho mục đích này), vì ransomware chủ động nhắm vào bản sao lưu, và muốn các sản phẩm sao lưu được vá lỗi để kẻ tấn công không khai thác được các lỗ hổng đã biết. NCSC lưu ý rằng trong một số trường hợp kẻ tấn công đã phá hủy các tệp được sao chép hoặc làm gián đoạn quy trình khôi phục. Hướng dẫn cũng yêu cầu bạn kiểm tra xem mình có biết cách khôi phục không và thử định kỳ. NCSC cảnh báo rằng dịch vụ đám mây thường đồng bộ ngay sau khi các tệp bị thay bằng bản sao đã mã hóa, theo cách hiểu của tác giả nghĩa là một thư mục phản chiếu máy chủ văn phòng không phải là bản sao ngoại tuyến mà hướng dẫn mô tả.
An ninh mạng cho công ty vận tải biển có thể bắt đầu ngay trong tuần này. Bật MFA cho email và truy cập từ xa. Thống nhất quy tắc gọi lại khi có thay đổi thông tin ngân hàng. Khôi phục một tệp thật từ bản sao ngoại tuyến và bấm giờ.
Với đội ngũ muốn giao các tra cứu thường ngày cho phần mềm, Nav xây dựng một tác tử theo đúng cách vận chuyển của riêng họ. Mọi câu hỏi xin gửi qua liên hệ Navo.
Câu hỏi thường gặp
Sai mật khẩu bao nhiêu lần thì nên khóa tài khoản, và còn cách nào khác để làm chậm việc đoán mật khẩu?
NCSC ưu tiên giới hạn tốc độ thử, vì khóa tài khoản có thể khiến người dùng thật không vào được tài khoản của mình và tạo cho kẻ tấn công một cách từ chối dịch vụ dễ dàng. Nếu vẫn dùng khóa, NCSC gợi ý cho phép từ 5 đến 10 lần thử trước. Cơ quan này cũng nêu danh sách chặn các mật khẩu phổ biến và giám sát an ninh. Weightmans cho biết KNP bị xâm nhập bằng brute force, vì vậy hãy kiểm tra trước các đăng nhập đi vào hệ thống từ bên ngoài. NCSC cảnh báo khóa tài khoản là vấn đề đặc biệt với các hệ thống trực tuyến lớn.
Có thể làm gì nếu tiền đã chuyển cho kẻ lừa đảo?
Năm 2025, Nhóm Thu hồi Tài sản của FBI chạy quy trình Financial Fraud Kill Chain trên 3.900 vụ với 1,16 tỷ USD bị cố ý chiếm đoạt và phong tỏa được 679 triệu USD, tỷ lệ thành công 58% (năm 2023 là 71%). Quy trình này áp dụng cho cả giao dịch gian lận trong nước và quốc tế nếu khiếu nại được nộp nhanh, vì vậy hãy gọi ngân hàng và báo cho IC3 ngay trong ngày. IC3 là kênh của Mỹ, nên ngoài nước Mỹ hãy bắt đầu từ ngân hàng và cảnh sát địa phương.
Bản sao lưu đám mây cần đáp ứng điều gì để đủ an toàn trước ransomware?
NCSC muốn dịch vụ đám mây không xóa ngay các phiên bản trước và cho phép bạn khôi phục chúng. NCSC cũng khuyên không nên dựa vào nhiều bản sao trong cùng một dịch vụ đám mây, vì vậy hãy giữ bản sao thứ hai ở nơi khác.