





















אבטחת סייבר לחברות שילוח מתחילה בשאלת תקציב: לאן הולך האירו הראשון? הסדר שהמאמר מציע, על בסיס מקרים פומביים בלוגיסטיקה ונתוני הונאת דוא״ל עסקי בארה״ב, הוא כניסות למערכות קודם, הוראות תשלום שנית ושחזור שלישית. המרכז הלאומי לאבטחת סייבר של בריטניה (NCSC) כותב במדריך לארגונים קטנים שאחד מכל שני עסקים קטנים בבריטניה חווה אירוע סייבר מדי שנה, ושעסקים קטנים נתקלים בפשיעה מקוונת בסבירות זהה לזו של עסקים גדולים.
מי מעובדיכם יכול להפיל את כל החברה בסיסמה אחת?
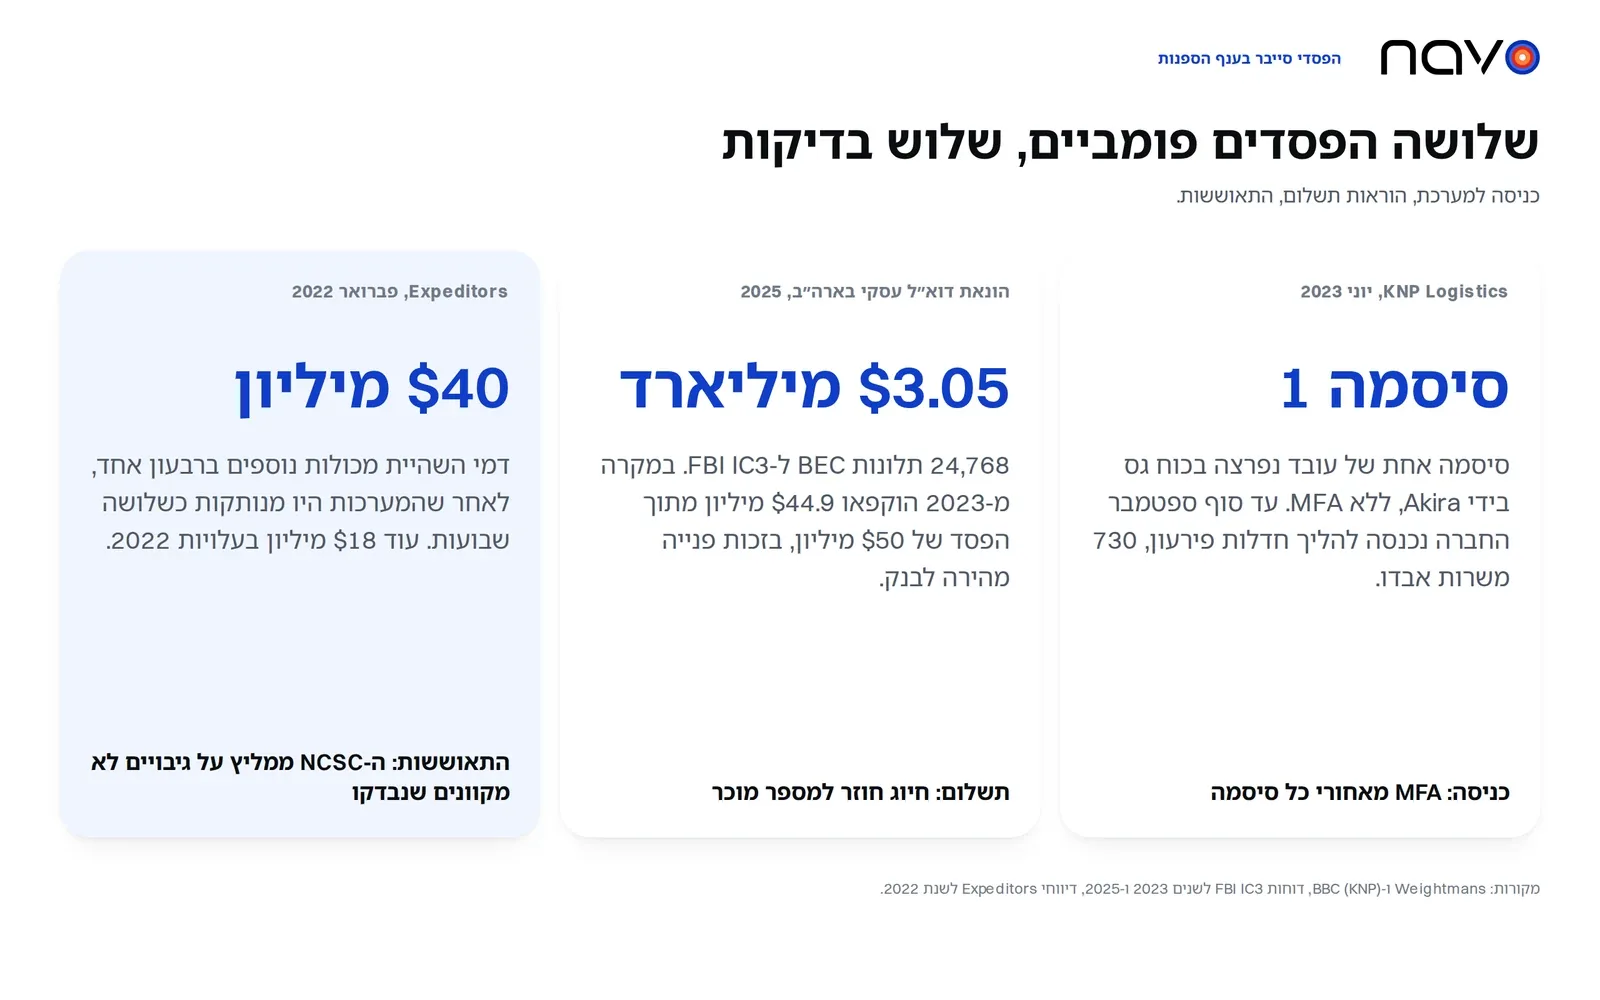
ביוני 2023 כנופיית הכופרה Akira תקפה את KNP Logistics, חברת האם מקטרינג שבבעלותה Knights of Old, חברת הובלה בת 158 שנים. משרד עורכי הדין Weightmans, שניתח את המקרה בהמשך, מציין שהכנופיה נכנסה בכוח גס (brute force) לסיסמה של עובד אחד, בלי אימות רב-שלבי שיגן עליה. עד סוף ספטמבר KNP נכנסה להליך חדלות פירעון (administration), ו730 משרות אבדו לפי ספירת ה-BBC. The Record מוסיף שמכירת אחת מהישויות הצילה כ-170 משרות. המנהל שמונה לחברה אמר ל-The Record שבהתחשב בתנאי שוק מאתגרים ובחוסר היכולת להשיג השקעה דחופה בגלל התקיפה, העסק לא יכול היה להמשיך. הסיסמה הייתה סיבה אחת מכמה.
קל למצוא עצות להחליף סיסמאות בכל רבעון. ה-NCSC מציין שמערכות רבות כופות שינוי כל 30, 60 או 90 יום, ובהנחיות הסיסמאות שלו מ-2018 הוא טוען נגד זה וגם נגד כללי מורכבות. פקיעה כפויה מזיקה יותר ממה שהיא מועילה, כי אנשים בוחרים וריאציות קטנות של הסיסמה הישנה, וסיסמאות גנובות מנוצלות בדרך כלל מיד. דרישות מורכבות, לדבריו, הן הגנה חלשה מפני ניחושים. הוא גם ממליץ על מנהל סיסמאות, על שלוש מילים אקראיות כדרך לבנות משפט סיסמה שאפשר לזכור, ועל איפוס רק כשיש חשד או ידיעה על פריצה.
המנוף הגדול יותר הוא הגורם השני באימות ומה שנחשף לאינטרנט. בהנחיות הכופרה של ה-NCSC נכתב בסקירת 2021 שתוקפים מגיעים יותר ויותר דרך שירותים חשופים כמו Remote Desktop Protocol או מכשירי גישה מרחוק שלא עודכנו. הרשימה שלו נפתחת בכיבוי RDP אם אף אחד לא צריך אותו, ממשיכה ל-MFA בכל נקודת גישה מרחוק, ומסתיימת ב-VPN, בהרשאות מינימליות ובעדכוני אבטחה.
מי בודק את הוראת התשלום כשהדוא״ל נראה תקין?
בדוח פשעי האינטרנט של ה-FBI לשנת 2025 נספרו 24,768 תלונות על הונאת דוא״ל עסקי ב-2025, לעומת 21,489 ב-2023, עם הפסדים מדווחים של כ-3.05 מיליארד דולר בכל הענפים. בדוח 2023 של הסוכנות ההונאה מוגדרת ככזו שמכוונת לעסקים או לאנשים שעובדים עם ספקים או מבצעים העברות בנקאיות באופן קבוע.
הדוח מתאר חשבונות שנשלטו באמצעות הנדסה חברתית או פריצה למחשב. במרץ 2023 גוף בנייה באזור ניו יורק דיווח על הפסד של 50 מיליון דולר באירוע כזה, והבנק המקבל הקפיא 44,936,460 דולר ממנו אחרי שצוות Recovery Asset של הסוכנות שלח מיד את בקשת ההקפאה. המקרה בא מתחום הבנייה. משלח מטענים ששילם לחברת הובלה מטפל באותו סוג של הוראת תשלום, וזו קריאה של הכותב ולא של ה-FBI. ה-FBI אומר שנהלי אימות יכולים לכלול שיחת טלפון ישירה למספר מאומת וידוע, לא כזה שנלקח מהדוא״ל, לצד אימות רב-שלבי.
אשרו שינוי בפרטי בנק בטלפון, במספר שכבר יש בידיכם, לפני שיוצא התשלום הראשון. ספינה אמיתית וקונטיינר אמיתי עדיין יכולים לעמוד מאחורי פרטי בנק מזויפים, ולכן לוחות זמנים ומעקב רק מאשרים שהמשלוח קיים, לא את מי צריך לשלם. את חצי המשלוח של הבדיקה אפשר להריץ בתוך עוזר AI: את כלי המעקב ולוחות הזמנים של Navo אפשר להפעיל מתוך עוזר ה-AI שלכם בשפה רגילה.
כמה עולים שלושה שבועות בלי מערכות, ומה נשאר לשחזר ממנו?
Expeditors, משלח המטענים מסיאטל, גילתה מתקפת סייבר ממוקדת ב-20 בפברואר 2022 וכיבתה את רוב מערכות התפעול שלה ברחבי העולם, כפי שנכתב בהודעה שלה עצמה. בהודעת הרווחים לרבעון הראשון נכתב שבמשך כשלושה שבועות היכולת שלה לארגן משלוחים או לנהל עבודות מכס והפצה הייתה מוגבלת. באותה הודעה מצוינים כ-40 מיליון דולר של דמורג׳ נוסף ברבעון, חיוב שהחברה הייתה אחראית לו ישירות מפני שלא ניתן היה לעבד את המטענים ולהעבירם דרך הנמלים בזמן. ההערה בדוח השנתי קובעת את הנתון לשנת 2022 כולה על כ-47 מיליון דולר, נטו אחרי השבות. הדוח השנתי של 2022 מפרט בנפרד 18 מיליון דולר של יועצים, עורכי דין חיצוניים, עבודות IT אחרות ותביעות משלוח משוערות. מקרים קודמים של מובילים ומשלחים נאספו בסקירת הכופרה בלוגיסטיקה שלנו.
מסמכי Expeditors מכנים זאת מתקפת סייבר ממוקדת ואינם מציינים את סוג המתקפה או כיצד שוחזרו המערכות, ולכן אין בהם דבר על גיבויים. בנפרד, ה-NCSC מכנה גיבויים עדכניים הדרך היעילה ביותר להתאושש מכופרה. הוא רוצה גיבויים לא מקוונים שמנותקים מהרשת, רצוי מחוץ לאתר (או בשירות ענן שנבנה למטרה זו), כי כופרה תוקפת גיבויים באופן פעיל, והוא רוצה שמוצרי הגיבוי יעודכנו כדי שתוקפים לא ינצלו בהם פגיעויות ידועות. הוא מציין שתוקפים השמידו בחלק מהמקרים קבצים שהועתקו או שיבשו תהליכי שחזור. ההנחיות שלו גם מבקשות לוודא שאתם יודעים כיצד משחזרים ולבדוק זאת באופן קבוע. ה-NCSC מזהיר ששירותי ענן מסתנכרנים לעיתים קרובות מיד אחרי שהקבצים הוחלפו בעותקים מוצפנים, ולפי קריאת הכותב משמעות הדבר שתיקייה שמשקפת את שרת המשרד אינה העותק הלא מקוון שההנחיות מתארות.
אבטחת סייבר לחברות שילוח יכולה להתחיל כבר השבוע. הפעילו MFA לדוא״ל ולגישה מרחוק. קבעו כלל חזרה בטלפון לכל שינוי בפרטי בנק. שחזרו קובץ אמיתי אחד מהעותק הלא מקוון ומדדו כמה זמן זה לוקח.
לצוות שמעדיף למסור את החיפושים השגרתיים לתוכנה, Nav בונה סוכן סביב דרך העבודה של הצוות עצמו בשילוח. שאלות עוברות דרך אנשי הקשר של Navo.
שאלות נפוצות
כמה ניסיונות כניסה שגויים צריכים לנעול חשבון, ומה עוד מאט ניחוש סיסמאות?
ה-NCSC מעדיף האטה (throttling), כי נעילה עלולה להשאיר משתמשים אמיתיים מחוץ לחשבונות שלהם ולתת לתוקף מניעת שירות קלה. אם בכל זאת משתמשים בנעילה, הוא מציע לאפשר קודם בין 5 ל-10 ניסיונות. הוא גם מציין רשימת חסימה של סיסמאות נפוצות וניטור אבטחה. Weightmans מדווח ש-KNP נפרצה בכוח גס, ולכן כדאי לבדוק קודם את הכניסות שמגיעות למערכות שלכם מבחוץ. ה-NCSC מזהיר שנעילה היא בעיה במיוחד במערכות מקוונות גדולות.
מה אפשר לעשות אם ההעברה כבר יצאה להונאה?
ב-2025 צוות Recovery Asset של ה-FBI הפעיל את Financial Fraud Kill Chain על 3,900 אירועים עם ניסיונות גניבה של 1.16 מיליארד דולר, והצליח להקפיא 679 מיליון דולר, שיעור הצלחה של 58% (71% ב-2023). התהליך מכסה עסקאות הונאה מקומיות ובינלאומיות כשהתלונה מוגשת במהירות, ולכן התקשרו לבנק ודווחו ל-IC3 באותו יום. IC3 הוא ערוץ אמריקאי, ולכן מחוץ לארה״ב התחילו בבנק ובמשטרה המקומית.
מה הופך גיבוי בענן לבטוח מספיק מפני כופרה?
ה-NCSC רוצה ששירות הענן ישמור גרסאות קודמות כך שלא יימחקו מיד, ויאפשר לשחזר אותן. הוא גם ממליץ לא להסתמך על כמה עותקים בתוך שירות ענן אחד, ולכן שמרו עותק שני במקום אחר.