





















يبدأ الأمن السيبراني لشركات الشحن بسؤال عن الميزانية: أين يذهب أول يورو؟ الترتيب الذي تقترحه هذه المقالة، استنادًا إلى حالات علنية في قطاع اللوجستيات وبيانات احتيال البريد الإلكتروني التجاري في الولايات المتحدة، هو: تسجيل الدخول أولًا، ثم تعليمات الدفع، ثم التعافي. يقول المركز الوطني للأمن السيبراني في المملكة المتحدة (NCSC) في دليله للمنظمات الصغيرة إن شركة صغيرة من كل شركتين صغيرتين في بريطانيا تتعرض لحادث سيبراني كل عام، وإن احتمال مواجهة الشركات الصغيرة للجريمة الإلكترونية لا يقل عن احتمال مواجهة الشركات الكبيرة لها.
أي واحد من موظفيك يستطيع أن يُسقط الشركة كلها بكلمة مرور واحدة؟
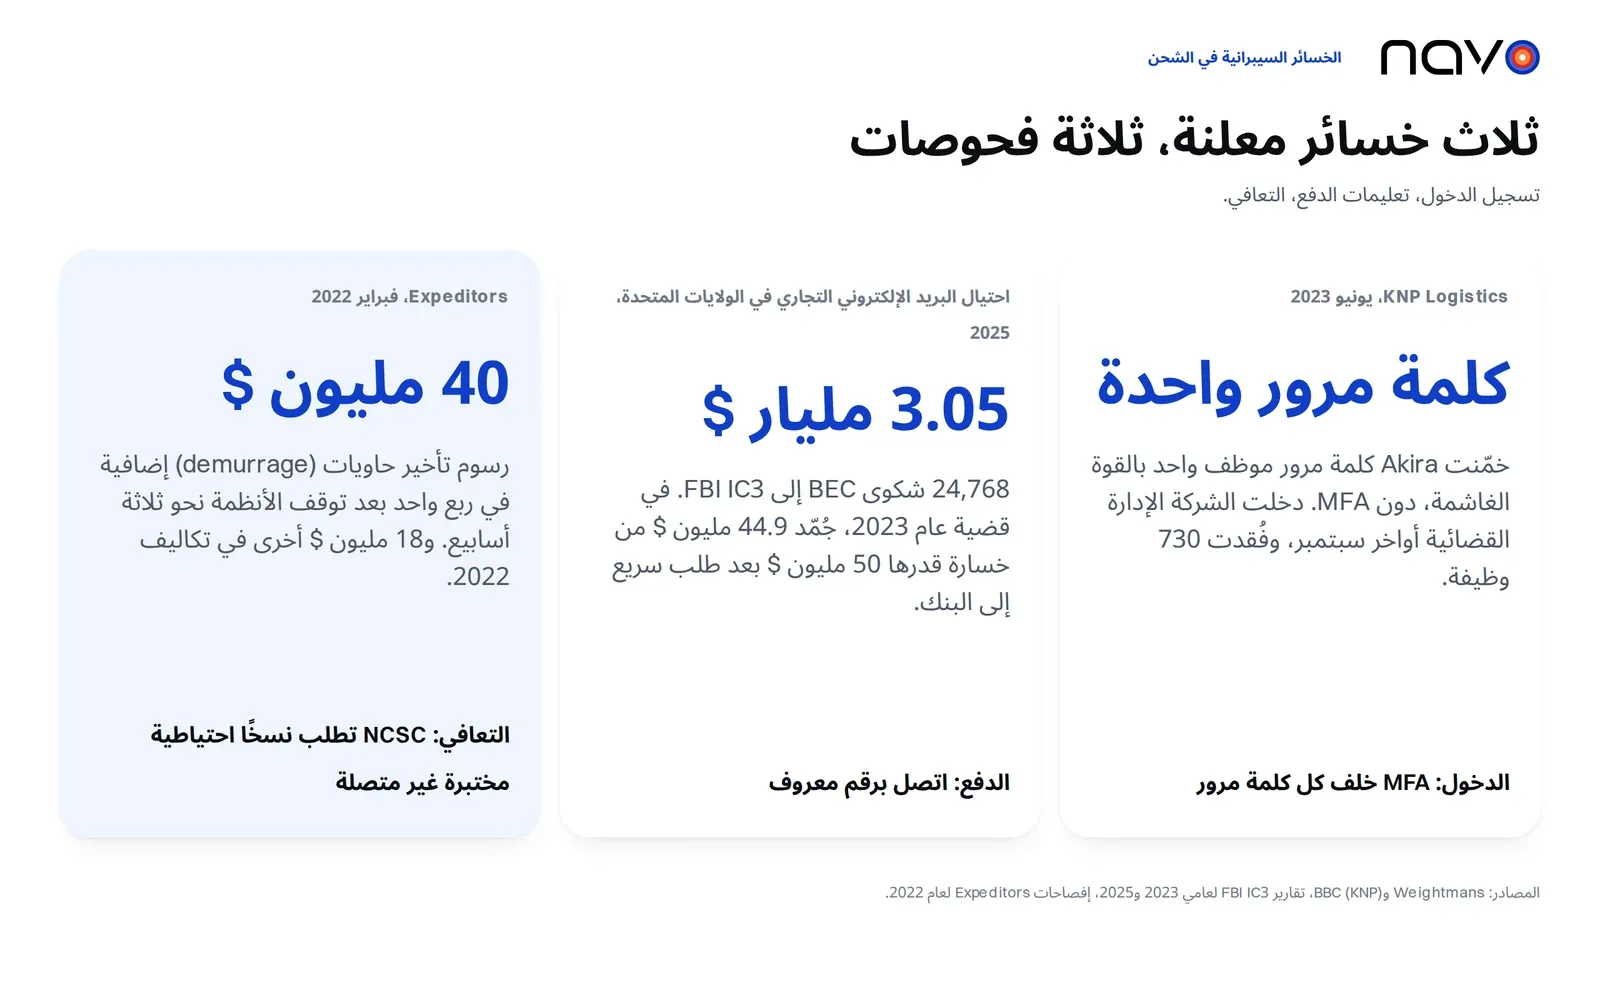
في يونيو 2023 هاجمت عصابة برامج الفدية Akira شركة KNP Logistics، الشركة الأم في كيترينغ لشركة Knights of Old للنقل البري التي يبلغ عمرها 158 عامًا. يقول مكتب المحاماة Weightmans، التي حللت القضية لاحقًا، إن العصابة دخلت بتخمين كلمة مرور موظف واحد بالقوة الغاشمة دون أي مصادقة متعددة العوامل خلفها. وبحلول أواخر سبتمبر كانت KNP قد دخلت مرحلة الإدارة القضائية، وفُقدت 730 وظيفة بحسب إحصاء BBC. وتضيف The Record أن بيع كيان واحد أنقذ نحو 170 وظيفة. وقال المدير المعيَّن لموقع The Record إنه في ظل ظروف سوق صعبة ومع تعذر تأمين استثمار عاجل بسبب الهجوم، لم يكن بوسع الشركة الاستمرار. كانت كلمة المرور سببًا من عدة أسباب.
من السهل أن تجد نصيحة بتغيير كلمات المرور كل ثلاثة أشهر. يلاحظ NCSC أن كثيرًا من الأنظمة تفرض التغيير كل 30 أو 60 أو 90 يومًا، ويعارض دليله لكلمات المرور لعام 2018 هذه الممارسة وقواعد التعقيد معًا. فانتهاء الصلاحية الإجباري يضر أكثر مما ينفع، لأن الناس يختارون تعديلات طفيفة على كلمة المرور القديمة، ولأن كلمات المرور المسروقة تُستغل عادةً فورًا. أما شروط التعقيد فهي، بحسب الدليل، دفاع ضعيف أمام هجمات التخمين. ويشير الدليل أيضًا إلى مدير كلمات المرور، وإلى ثلاث كلمات عشوائية كطريقة لبناء عبارة مرور يسهل تذكرها، وإلى إعادة التعيين فقط عند معرفة الاختراق أو الاشتباه فيه.
الرافعة الأكبر هي العامل الثاني وما هو مكشوف على الإنترنت. قال دليل NCSC حول برامج الفدية في مراجعة 2021 إن المهاجمين يدخلون بشكل متزايد عبر خدمات مكشوفة مثل بروتوكول سطح المكتب البعيد (RDP) أو أجهزة الوصول عن بُعد غير المحدّثة. وتبدأ قائمته بإيقاف RDP إن لم يكن أحد بحاجة إليه، ثم المصادقة متعددة العوامل (MFA) على كل نقطة وصول عن بُعد، وتتابع بشبكة VPN وأقل الصلاحيات والتحديثات.
من يتحقق من تعليمات الدفع حين يبدو البريد الإلكتروني سليمًا؟
يحصي تقرير جرائم الإنترنت لعام 2025 الصادر عن FBI عدد 24,768 شكوى اختراق بريد إلكتروني تجاري في 2025، مقابل 21,489 في 2023، بخسائر مُبلَّغ عنها تبلغ نحو 3.05 مليار دولار عبر جميع القطاعات. ويعرّف تقرير المكتب لعام 2023 هذا الاحتيال بأنه احتيال يستهدف الشركات أو الأفراد الذين يتعاملون مع موردين أو يجرون حوالات مصرفية بانتظام.
يصف التقرير حسابات جرى الاستيلاء عليها عبر الهندسة الاجتماعية أو الاقتحام الحاسوبي. وفي مارس 2023 أبلغت جهة إنشاءات في منطقة نيويورك عن خسارة 50 مليون دولار في حادث من هذا النوع، وجمّد البنك المستلم منها $44,936,460 بعد أن أرسل فريق Recovery Asset Team التابع للمكتب طلب التجميد فورًا. هذه الحالة من قطاع الإنشاءات. أما مُرسِل الشحنات (forwarder) الذي يدفع لناقل فيتعامل مع النوع نفسه من تعليمات الدفع، وهذه قراءة الكاتب وليست قراءة FBI. ويقول FBI إن إجراءات التحقق قد تشمل اتصالًا هاتفيًا مباشرًا برقم معروف وموثّق، وليس رقمًا مأخوذًا من البريد الإلكتروني، إلى جانب المصادقة متعددة العوامل.
أكّد أي تغيير في بيانات الحساب المصرفي هاتفيًا، على رقم بحوزتك أصلًا، قبل خروج الدفعة الأولى. فقد تقف سفينة حقيقية وحاوية حقيقية خلف بيانات مصرفية مزورة، لذا فإن جداول الإبحار والتتبع لا تؤكدان سوى أن الشحنة موجودة، لا من يجب الدفع له. ويمكن تشغيل الشق الخاص بالشحنة من هذا التحقق داخل مساعد ذكاء اصطناعي: يمكن استدعاء أدوات التتبع والجداول من Navo من داخل مساعدك الذكي بلغة عادية.
كم تكلّف ثلاثة أسابيع بلا أنظمة، وما الذي يبقى للاستعادة منه؟
اكتشفت Expeditors، شركة الشحن من سياتل، هجومًا سيبرانيًا موجّهًا في 20 فبراير 2022 وأغلقت معظم أنظمتها التشغيلية حول العالم، كما يقول بيانها الخاص. ويقول بيان أرباح الربع الأول إنها كانت لنحو ثلاثة أسابيع محدودة القدرة على ترتيب الشحنات أو إدارة أعمال التخليص الجمركي والتوزيع. ويذكر البيان نفسه نحو 40 مليون دولار من رسوم التأخير (demurrage) الإضافية في الربع، وهي رسوم كانت الشركة مسؤولة عنها مباشرةً لأن البضائع لم يكن ممكنًا معالجتها ونقلها عبر الموانئ في الوقت المناسب. وتضع ملاحظة التقرير السنوي الرقم لعام 2022 بالكامل عند نحو 47 مليون دولار صافية من المستردات. ويدرج التقرير السنوي لعام 2022 مبلغًا منفصلًا قدره 18 مليون دولار للاستشاريين والمحامين الخارجيين وأعمال تقنية المعلومات الأخرى والمطالبات المقدرة المتعلقة بالشحنات. وقد جمعنا حالات سابقة للناقلين ومرسلي الشحنات في مراجعتنا لبرامج الفدية في اللوجستيات.
تصف ملفات Expeditors ما حدث بأنه هجوم سيبراني موجّه، ولا تسمّي نوع الهجوم ولا تقول كيف استُعيدت الأنظمة، فهي لا تقول شيئًا عن النسخ الاحتياطية. وبصورة منفصلة، يصف NCSC النسخ الاحتياطية المحدّثة بأنها أكثر الطرق فعالية للتعافي من برامج الفدية. ويريد أن تُحفظ النسخ الاحتياطية غير المتصلة بالإنترنت بمعزل عن الشبكة، ويفضَّل خارج الموقع (أو في خدمة سحابية مصممة لهذا الغرض)، لأن برامج الفدية تستهدف النسخ الاحتياطية بنشاط، ويريد أيضًا تحديث منتجات النسخ الاحتياطي كي لا يستغل المهاجمون الثغرات المعروفة فيها. ويلاحظ أن المهاجمين دمّروا في بعض الحالات الملفات المنسوخة أو عطّلوا عمليات الاسترداد. كما يطلب دليله التأكد من معرفتك بكيفية الاستعادة واختبارها بانتظام. ويحذّر NCSC من أن الخدمات السحابية غالبًا ما تتزامن فورًا بعد استبدال الملفات بنسخ مشفرة، وهذا يعني، بحسب قراءة الكاتب، أن المجلد الذي يعكس خادم المكتب ليس النسخة غير المتصلة التي يصفها الدليل.
يمكن أن يبدأ الأمن السيبراني لشركات الشحن هذا الأسبوع. فعّل MFA للبريد الإلكتروني والوصول عن بُعد. اتفقوا على قاعدة الاتصال العكسي عند تغيير البيانات المصرفية. استعد ملفًا حقيقيًا واحدًا من النسخة غير المتصلة وقِس الوقت.
أما الفريق الذي يفضّل تسليم عمليات البحث الروتينية إلى البرمجيات، فإن Nav تبني وكيلًا حول طريقته الخاصة في الشحن. وتصل الأسئلة عبر جهات اتصال Navo.
الأسئلة الشائعة
كم محاولة دخول خاطئة يجب أن تقفل الحساب، وما الذي يبطئ تخمين كلمات المرور أيضًا؟
يفضّل NCSC تقييد معدل المحاولات (throttling)، لأن القفل قد يحرم المستخدمين الحقيقيين من حساباتهم ويمنح المهاجم وسيلة سهلة لتعطيل الخدمة. وإذا استخدمتم القفل، يقترح السماح بما بين 5 و10 محاولات أولًا. ويذكر أيضًا قائمة منع لكلمات المرور الشائعة ومراقبة أمنية. وتفيد Weightmans بأن KNP اختُرقت بالقوة الغاشمة، فتحقق أولًا من عمليات تسجيل الدخول التي تصل إلى أنظمتك من الخارج. ويحذّر NCSC من أن القفل مشكلة خاصة للأنظمة الكبيرة على الإنترنت.
ماذا يمكن فعله إذا ذهبت حوالة بالفعل إلى محتال؟
في 2025 طبّق فريق Recovery Asset Team التابع لـ FBI سلسلة Financial Fraud Kill Chain على 3,900 حادثة بلغت محاولات السرقة فيها 1.16 مليار دولار، ونجح في تجميد 679 مليون دولار، أي بنسبة نجاح 58% (71% في 2023). تغطي العملية المعاملات الاحتيالية المحلية والدولية إذا قُدّمت الشكوى بسرعة، فاتصل بمصرفك وأبلغ IC3 في اليوم نفسه. IC3 قناة أمريكية، لذا ابدأ خارج الولايات المتحدة بمصرفك والشرطة المحلية.
ما الذي يجعل النسخة الاحتياطية السحابية آمنة بما يكفي ضد برامج الفدية؟
يريد NCSC أن تمنع الخدمة السحابية حذف الإصدارات السابقة فورًا وأن تتيح لك استعادتها. كما ينصح بعدم الاعتماد على عدة نسخ داخل خدمة سحابية واحدة، لذا احتفظ بنسخة ثانية في مكان آخر.