





















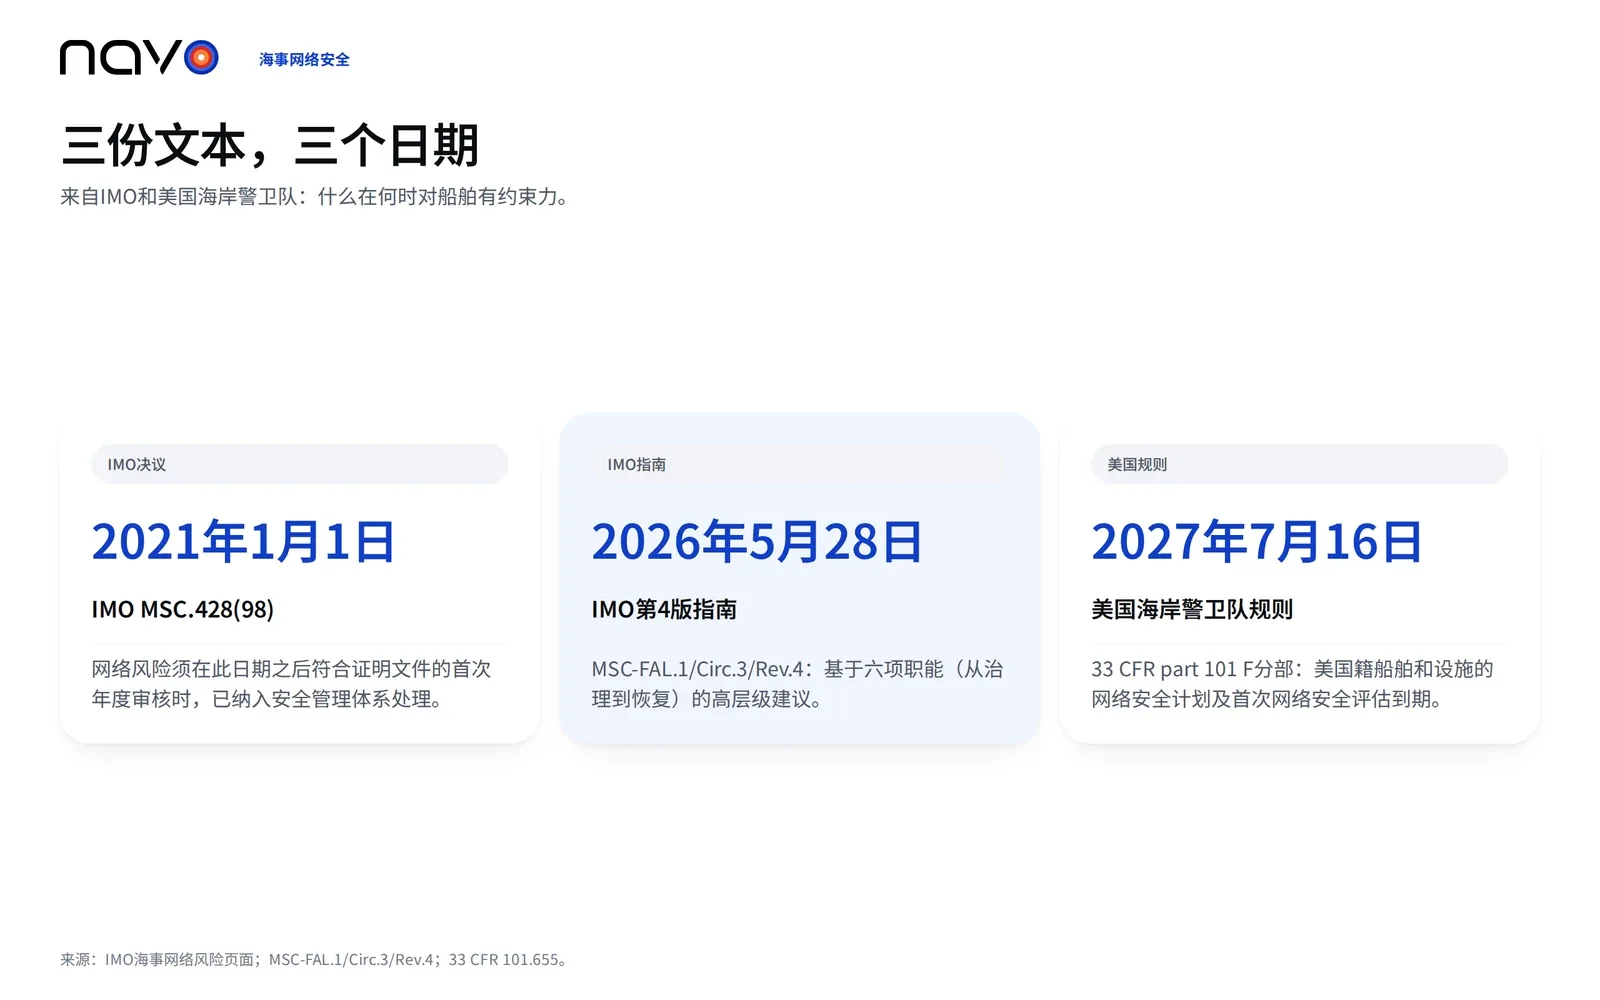
两家机构对同一项决议的表述并不相同。Bureau Veritas告诉船东,自2021年1月1日起,他们“必须遵守IMO第MSC.428(98)号决议,才能继续在全球航行”。IMO自己的页面则温和得多:该决议“鼓励主管机关确保”,最迟在2021年1月1日之后公司符合证明文件的首次年度审核时,网络风险已在安全管理体系中得到处理。
哪个日期对你有约束力
这一差别关系到船队经理的预算。按IMO的路径,海事网络安全属于安全管理体系的一部分。决议要求主管机关确保网络风险在其中得到处理,以2021年1月1日之后符合证明文件的首次年度审核为参照点。衡量标准是IMO的海事网络风险管理指南,该指南于2017年4月和6月首次获批。现行文本是2026年5月28日的通函MSC-FAL.1/Circ.3/Rev.4,它自称是“高层级建议”。
美国走了另一条路,把要求写入了法规。33 CFR part 101的F分部适用于美国籍船舶、设施和OCS设施。培训须在2026年1月12日前完成,此后每年重复。网络安全计划须在2027年7月16日前提交海岸警卫队,首次网络安全评估也在同一天到期。
六项职能,按IMO列出的顺序
附件指出,这些职能要素没有先后之分,应当同时运行。不过“治理”在文中仍排在第一位:附件要求由一个人或一个实体对网络安全负责,并拥有行动所需的权限和支持,同时把备份管理、灾难恢复和危机管理归入同一标题之下。
“识别”是一项盘点工作。公司要列出船上的数字系统,绘制它们的网络连接以及软硬件供应链,并标出一旦突然运行失效可能导致危险情况的系统。
“防护”的条目最多,附件把它们定为应当实施的最低控制措施。用户应有唯一凭据,特权账户应保持分离,默认密码应当更改。在适当情况下,多因素或持续认证也在清单上,OT网络应与IT网络分段。培训对全体员工每年进行,船员在上船时接受熟悉培训。
“检测”很简短:保存一份相关威胁清单并加以监视。“响应”是指在“主管机关规定的时限内”报告事件,并保存每起事件的记录。指南没有给出具体小时数,所以多快必须报告,要看船旗国的指示。年度培训也涵盖响应。
“恢复”要求制定关键系统的恢复和复原策略,并在每起事件之后进行根本原因分析。
对于美国籍船舶和设施,网络安全在其中数个步骤上带有固定义务。该规则把IT网络与OT网络分开。它要求受密码保护的IT系统和可远程访问的OT系统使用多因素认证,在不可行时,则须采用有文件记录的补偿性控制。它还要求每年至少进行两次网络演练,并指定一名全天候可联系的网络安全官。
两起事件及其检验的职能
两起公开案例对不同职能构成了压力。
Clarkson PLC于2017年11月29日宣布,有人“通过单一且孤立的用户账户”获得了未经授权的访问。2018年7月gCaptain报道的后续声明,把入侵时间窗定为2017年5月31日至11月4日。大约五个月的访问。缩短这段时间是“检测”步骤的任务。两份声明都没有说明该账户是如何被攻破的。“防护”步骤正是从这一层开始:唯一凭据、分离的特权账户、第二重验证因素。
马士基的案例检验的是“恢复”。在其2017年第二季度报告中,公司称在该季度最后一周遭到网络攻击,其2017年年报则指出2017年6月的攻击是NotPetya恶意软件。受影响的主要是Maersk Line、APM Terminals和Damco。7月份业务量受到了为期两周左右的负面影响。2017年8月,公司预计影响为2亿至3亿美元,年报则称损失约为2.5亿至3亿美元,包括收入损失、IT恢复成本以及与运营相关的非常规成本。报告称恢复很迅速。
货主能为他人的事件做些什么
当承运人的IT系统瘫痪时,凡是只能通过该承运人门户查看集装箱的人,都会失去视野。有第二个地方查询集装箱号是值得的,Navo的追踪页面覆盖240多家承运人。请问问你的承运人,六项职能中哪几项他们能向你出示证据。
常见问题
按美国海岸警卫队规则,谁必须指定网络安全官?
根据33 CFR 101.620,是每艘美国籍船舶、设施或OCS设施的所有人或运营人。该规则要求以书面形式、列明姓名和职务指定一名网络安全官,海岸警卫队须能全天24小时、每周7天联系到此人,所有人或运营人还必须说明随时联系该人的方式。
按美国规则,网络演练多久进行一次?
每个日历年至少两次。网络安全官必须确保演练检验网络安全计划的各个要素,包括对威胁和事件的响应,演练可以与其他安保或非安保演练合并进行。
备份需要测试,还是只需复制?
两份文件都要求备份,但美国规则更进一步。它要求对关键IT和OT系统的备份给予充分保护并经常测试。IMO指南则把定期系统备份和事件响应计划列在“防护”职能之下。