





















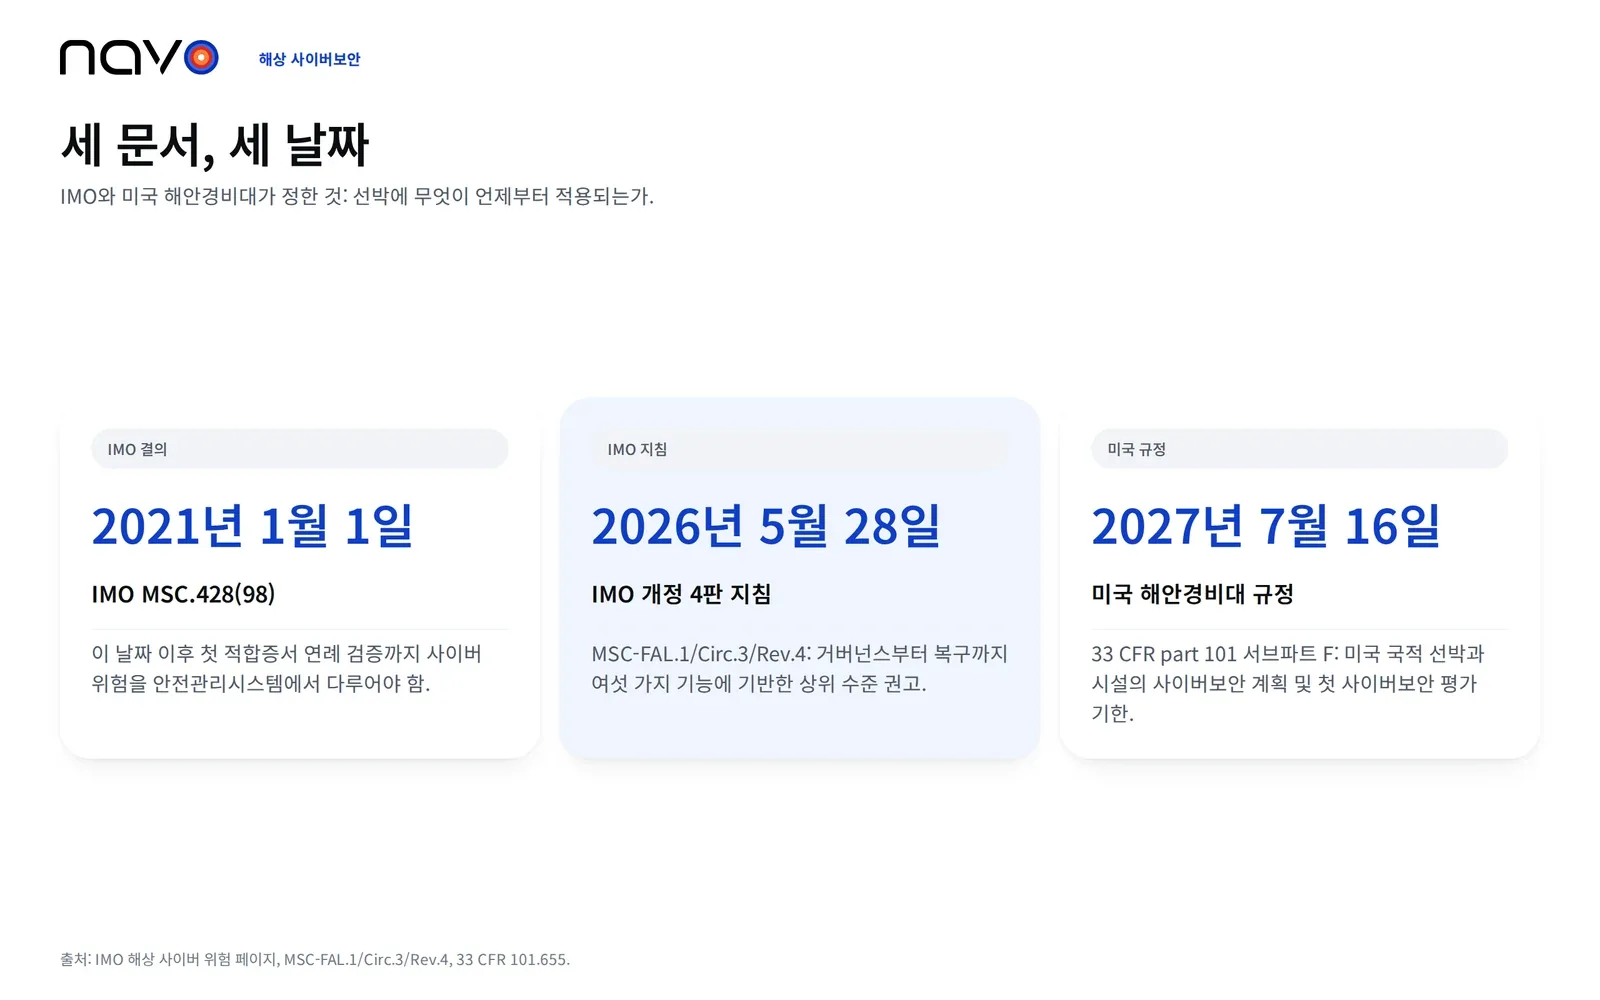
두 기관이 같은 결의를 서로 다르게 설명한다. Bureau Veritas는 선주들에게 2021년 1월 1일부터 “전 세계에서 계속 항해하려면 IMO 결의 MSC.428(98)을 준수해야 한다”고 안내한다. IMO 자체 페이지는 더 부드럽다. 이 결의는 2021년 1월 1일 이후 첫 회사 적합증서 연례 검증까지 사이버 위험이 안전관리시스템에서 다루어지도록 “주관청에 확보를 권장한다”.
어느 날짜가 구속력을 갖는가
이 차이는 선단 관리자의 예산에 영향을 준다. IMO 경로에서 해상 사이버보안은 안전관리시스템 안에 속한다. 결의는 2021년 1월 1일 이후 첫 적합증서 연례 검증을 기준점으로 삼아 사이버 위험이 그 안에서 다루어지도록 주관청에 요구한다. 기준이 되는 것은 IMO의 해상 사이버 위험 관리 지침으로, 2017년 4월과 6월에 처음 승인되었다. 현행 문서는 2026년 5월 28일자 회람 MSC-FAL.1/Circ.3/Rev.4이며, 스스로를 “상위 수준의 권고”라고 부른다.
미국은 다른 길을 택해 요건을 규정에 명문화했다. 33 CFR part 101의 서브파트 F는 미국 국적 선박, 시설, OCS 시설에 적용된다. 교육은 2026년 1월 12일까지 마쳐야 하며 매년 반복된다. 사이버보안 계획은 2027년 7월 16일까지 해안경비대에 제출해야 하고, 첫 사이버보안 평가도 같은 날이 기한이다.
IMO가 나열한 순서대로 본 여섯 가지 기능
부속서는 이 기능 요소들이 순차적이지 않으며 동시에 운영되어야 한다고 밝힌다. 그래도 문서에서는 “거버넌스”가 가장 먼저 나온다. 부속서는 사이버보안에 책임지는 한 사람 또는 한 조직을 두고 행동할 권한과 지원을 주도록 요구하며, 백업 관리, 재해 복구, 위기 관리도 같은 항목 아래에 둔다.
“식별”은 목록을 만드는 일이다. 회사는 선내 디지털 시스템을 목록으로 정리하고, 네트워크 연결과 소프트웨어 및 하드웨어 공급망을 파악하며, 갑작스러운 운영 장애가 위험한 상황을 초래할 수 있는 시스템을 표시한다.
“보호”는 항목이 가장 많고, 부속서는 이를 이행해야 하는 최소한의 통제로 규정한다. 사용자마다 고유한 자격 증명을 쓰고, 권한 있는 계정은 분리하며, 기본 비밀번호는 변경해야 한다. 적절한 경우 다중 인증 또는 지속적 인증도 목록에 들어 있고, OT 네트워크는 IT와 분리해야 한다. 교육은 전 직원에게 매년 실시하고, 선원은 승선할 때 적응 교육을 받는다.
“탐지”는 짧다. 관련 위협의 목록을 유지하고 이를 감시한다. “대응”은 사고를 “주관청이 정한 기한 내에” 보고하고 모든 사고의 기록을 남기는 것을 뜻한다. 지침에는 시간 수가 명시되어 있지 않으므로, 얼마나 빨리 보고해야 하는지는 기국의 지시에 따라 정해진다. 연례 교육에는 대응도 포함된다.
“복구”는 필수 시스템의 복구와 복원 전략을 요구하며, 사고마다 근본 원인 분석을 실시하도록 한다.
미국 국적 선박과 시설에는 이 단계 중 여러 곳에 고정된 의무가 따른다. 이 규정은 IT와 OT 네트워크를 분리한다. 비밀번호로 보호되는 IT 시스템과 원격 접속이 가능한 OT 시스템에 다중 인증을 요구하며, 그것이 실현 가능하지 않으면 문서화된 보완 통제를 요구한다. 또한 사이버 훈련을 연 2회 이상 실시하고, 24시간 연락 가능한 사이버보안 책임자를 지정하도록 한다.
두 건의 사고와 그것이 시험하는 기능
공개된 두 사례는 서로 다른 기능에 부담을 주었다.
Clarkson PLC는 2017년 11월 29일 “단일하고 고립된 사용자 계정을 통해” 무단 접근이 있었다고 발표했다. 2018년 7월 gCaptain이 보도한 이후 성명은 침입 기간을 2017년 5월 31일부터 11월 4일까지로 밝혔다. 대략 다섯 달 동안의 접근이다. 이를 줄이는 것이 “탐지” 단계의 일이다. 두 성명 모두 계정이 어떻게 침해되었는지는 말하지 않는다. “보호” 단계는 바로 그 층에서 시작된다. 고유한 자격 증명, 분리된 권한 계정, 두 번째 인증 요소다.
머스크의 사례는 “복구”를 시험한다. 회사는 2017년 2분기 보고서에서 해당 분기 마지막 주에 사이버 공격을 받았다고 밝혔고, 2017년 연차 보고서는 2017년 6월의 공격이 NotPetya 악성코드였다고 명시한다. 주로 Maersk Line, APM Terminals, Damco가 피해를 입었다. 7월에는 약 2주간 사업 물량에 부정적 영향이 있었다. 2017년 8월 회사는 영향을 미화 2억3억 달러로 예상했고, 연차 보고서는 손실을 약 2억 5천만3억 달러로 제시하며, 여기에는 매출 손실, IT 복구 비용, 운영 관련 특별 비용이 포함된다. 보고서는 복구가 빨랐다고 평가한다.
다른 곳의 사고에 화주가 할 수 있는 일
선사의 IT가 멈추면, 컨테이너를 볼 수 있는 유일한 창이 그 선사의 포털인 사람은 시야를 잃는다. 컨테이너 번호를 조회할 두 번째 장소를 두는 것은 가치가 있으며, Navo의 추적 페이지는 240개 이상의 선사를 다룬다. 선사들에게 여섯 가지 기능 중 어느 것에 대해 증거를 보여줄 수 있는지 물어보라.
자주 묻는 질문
미국 해안경비대 규정에 따라 누가 사이버보안 책임자를 지정해야 하는가?
33 CFR 101.620에 따르면 미국 국적 선박, 시설 또는 OCS 시설 각각의 소유자 또는 운영자다. 이 규정은 해안경비대가 24시간, 주 7일 연락할 수 있는 사이버보안 책임자를 이름과 직책을 밝혀 서면으로 지정하도록 요구하며, 소유자 또는 운영자는 그 사람에게 언제든 연락할 수 있는 방법도 밝혀야 한다.
미국 규정에서 사이버 훈련은 얼마나 자주 실시해야 하는가?
매 역년 최소 두 번이다. 사이버보안 책임자는 훈련이 위협과 사고 대응을 포함해 사이버보안 계획의 개별 요소를 점검하도록 해야 하며, 훈련은 다른 보안 또는 비보안 훈련과 함께 실시할 수 있다.
백업은 복사만 하면 되는가, 테스트도 필요한가?
두 문서 모두 백업을 요구하지만 미국 규정은 더 나아간다. 핵심 IT 및 OT 시스템의 백업이 충분히 보호되고 자주 테스트될 것을 요구한다. IMO 지침은 정기적인 시스템 백업과 사고 대응 계획을 “보호” 기능 아래에 나열한다.