





















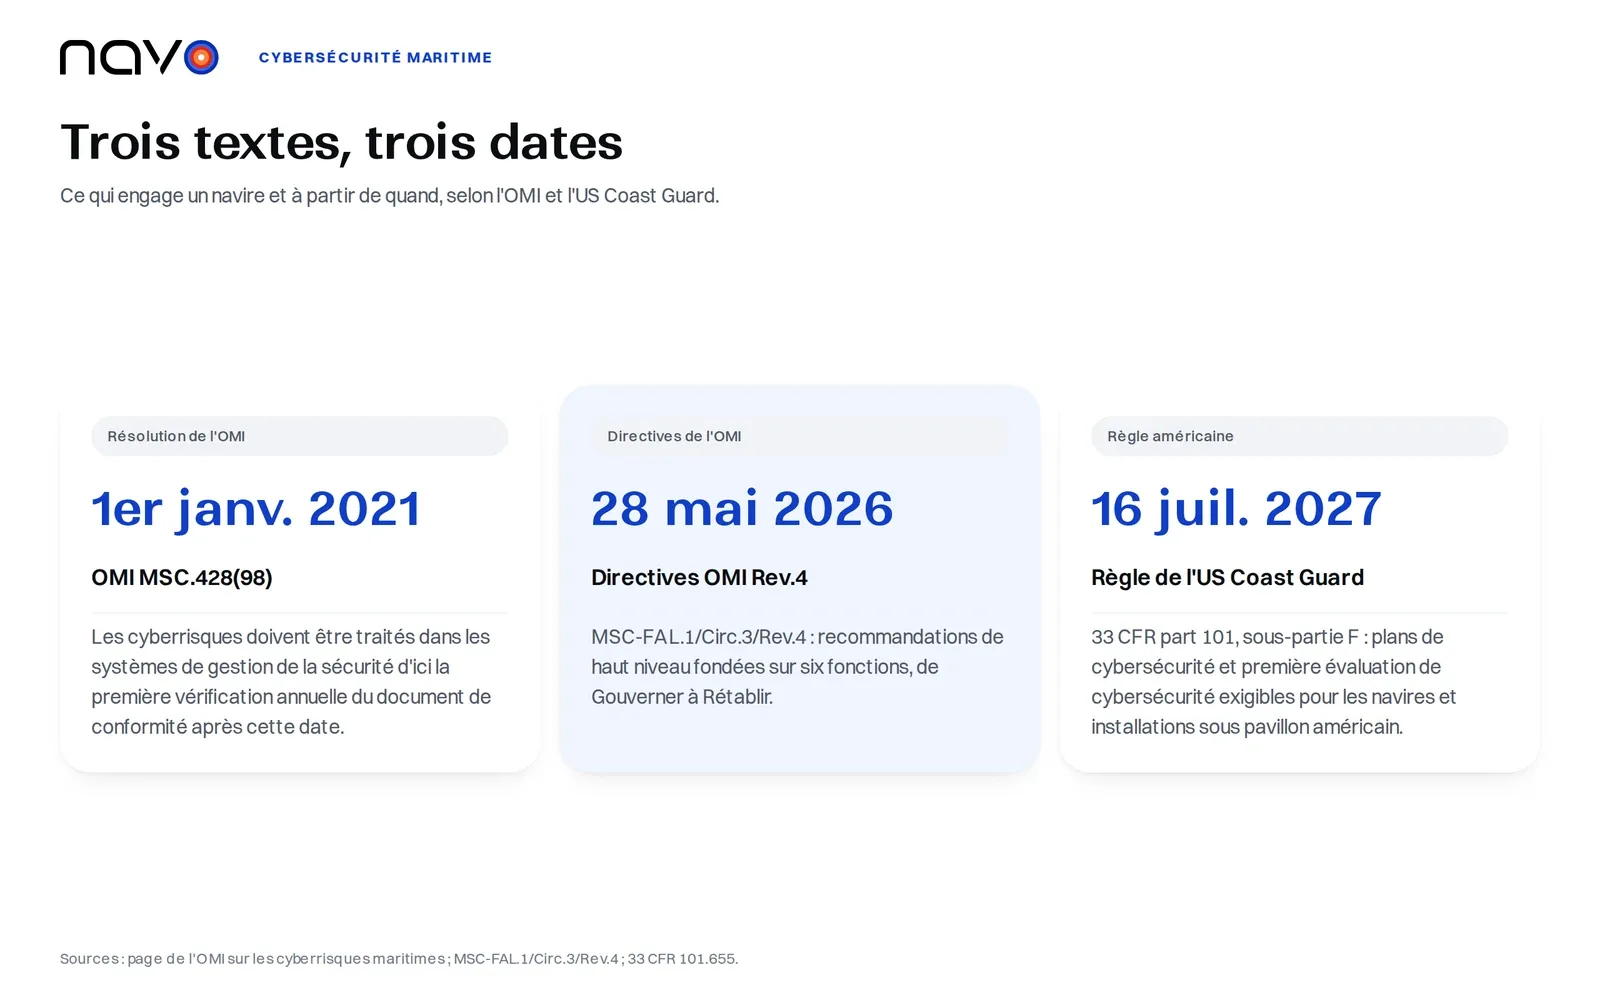
Deux organisations décrivent la même résolution de façon différente. Bureau Veritas indique aux armateurs qu’à compter du 1er janvier 2021 ils « doivent se conformer à la résolution MSC.428(98) de l’OMI pour continuer à naviguer dans le monde entier ». La page de l’OMI elle-même est plus nuancée : la résolution « encourage les administrations à veiller » à ce que les cyberrisques soient pris en compte dans les systèmes de gestion de la sécurité au plus tard lors de la première vérification annuelle du document de conformité de la compagnie après le 1er janvier 2021.
Quelle date vous engage
La différence compte pour le budget d’un gestionnaire de flotte. Selon la voie de l’OMI, la cybersécurité maritime relève du système de gestion de la sécurité. La résolution demande aux administrations de veiller à ce que les cyberrisques y soient traités, avec la première vérification annuelle du document de conformité après le 1er janvier 2021 comme point de repère. L’étalon est constitué par les Directives de l’OMI sur la gestion des cyberrisques maritimes, approuvées pour la première fois en avril et juin 2017. Le texte en vigueur est la circulaire MSC-FAL.1/Circ.3/Rev.4 du 28 mai 2026, qui se présente elle-même comme des « recommandations de haut niveau ».
Les États-Unis ont pris une autre voie et ont inscrit les exigences dans la réglementation. La sous-partie F de 33 CFR part 101 couvre les navires battant pavillon américain, les installations et les installations de l’OCS. La formation devait être terminée au 12 janvier 2026 et se répète chaque année. Les plans de cybersécurité doivent parvenir à la Coast Guard avant le 16 juillet 2027, et la première évaluation de cybersécurité est due le même jour.
Six fonctions, dans l’ordre où l’OMI les énumère
L’annexe précise que ces éléments fonctionnels ne sont pas séquentiels et doivent s’exécuter en parallèle. Gouverner vient pourtant en premier sur la page : l’annexe veut une personne ou une entité responsable de la cybersécurité, dotée de l’autorité et du soutien nécessaires pour agir, et elle range sous la même rubrique la gestion des sauvegardes, la reprise après sinistre et la gestion de crise.
Identifier est un travail d’inventaire. L’entreprise recense les systèmes numériques à bord, cartographie leurs connexions réseau ainsi que les chaînes d’approvisionnement logicielles et matérielles, et repère les systèmes dont la défaillance opérationnelle soudaine peut créer des situations dangereuses.
Protéger compte le plus d’éléments, et l’annexe les présente comme des contrôles minimaux qui devraient être mis en œuvre. Les utilisateurs doivent avoir des identifiants uniques, les comptes à privilèges rester séparés et les mots de passe par défaut être modifiés. L’authentification multifacteur ou continue figure dans la liste lorsque c’est approprié, et les réseaux OT doivent être segmentés par rapport à l’IT. La formation est annuelle pour tous les employés, et les marins reçoivent une familiarisation à leur embarquement.
Détecter est bref : tenir une liste des menaces pertinentes et les surveiller. Répondre consiste à signaler les incidents « dans les délais requis fixés par l’administration » et à conserver une trace de chacun. Les directives ne citent aucun nombre d’heures : la rapidité de signalement dépend donc des instructions de votre État du pavillon. La formation annuelle couvre aussi la réponse.
Rétablir demande des stratégies de rétablissement et de remise en service des systèmes essentiels, suivies d’une analyse des causes profondes après chaque incident.
Pour les navires et installations battant pavillon américain, la cybersécurité maritime s’accompagne d’obligations fermes sur plusieurs de ces étapes. La règle sépare les réseaux IT des réseaux OT. Elle exige l’authentification multifacteur sur les systèmes IT protégés par mot de passe et les systèmes OT accessibles à distance et, lorsque ce n’est pas faisable, des mesures compensatoires documentées. Elle impose aussi des exercices cyber au moins deux fois par an et un responsable de la cybersécurité (Cybersecurity Officer) désigné, joignable 24 heures sur 24.
Deux incidents et les fonctions qu’ils mettent à l’épreuve
Deux cas publics ont mis à rude épreuve des fonctions différentes.
Clarkson PLC a annoncé le 29 novembre 2017 qu’un accès non autorisé avait été obtenu « via un compte utilisateur unique et isolé ». Une déclaration ultérieure, rapportée par gCaptain en juillet 2018, a situé la fenêtre d’intrusion entre le 31 mai et le 4 novembre 2017. Cinq mois d’accès, à peu de chose près. Raccourcir ce délai relève de l’étape Détecter. Aucune des deux déclarations n’indique comment le compte a été compromis. L’étape Protéger commence à ce niveau : identifiants uniques, comptes à privilèges séparés, second facteur.
Le cas de Maersk met à l’épreuve Rétablir. Dans son rapport du deuxième trimestre 2017, le groupe a indiqué avoir été touché par une cyberattaque durant la dernière semaine du trimestre, et son rapport annuel 2017 identifie l’attaque de juin 2017 comme le logiciel malveillant NotPetya. Elle a surtout touché Maersk Line, APM Terminals et Damco. Les volumes d’activité ont été affectés négativement pendant quelques semaines en juillet. En août 2017, le groupe tablait sur un impact de 200 à 300 millions de USD, et le rapport annuel chiffre les pertes de l’ordre de 250 à 300 millions de USD, incluant le manque à gagner, les coûts de restauration informatique et les coûts exceptionnels liés aux opérations. Le rapport qualifie la reprise de rapide.
Ce qu’un chargeur peut faire face à l’incident d’un autre
Quand l’informatique d’un transporteur tombe, quiconque ne voit son conteneur que par le portail de ce transporteur le perd de vue. Disposer d’un second endroit pour vérifier un numéro de conteneur est utile, et la page de suivi de Navo couvre plus de 240 transporteurs. Demandez à vos transporteurs pour lesquelles des six fonctions ils pourraient vous fournir des preuves.
Questions fréquentes
Qui doit désigner un responsable de la cybersécurité selon la règle de l'US Coast Guard ?
Selon 33 CFR 101.620, le propriétaire ou l'exploitant de chaque navire, installation ou installation de l'OCS battant pavillon américain. La règle exige de désigner par écrit, avec son nom et son titre, un Cybersecurity Officer que la Coast Guard peut joindre 24 heures sur 24, 7 jours sur 7, et le propriétaire ou l'exploitant doit indiquer comment cette personne peut être contactée à tout moment.
À quelle fréquence les exercices cyber doivent-ils avoir lieu selon la règle américaine ?
Au moins deux fois par année civile. Le Cybersecurity Officer doit veiller à ce que les exercices testent des éléments distincts du plan de cybersécurité, y compris les réponses aux menaces et aux incidents, et ils peuvent être organisés conjointement avec d'autres exercices de sûreté ou non.
Faut-il tester les sauvegardes, ou seulement les copier ?
Les deux documents demandent des sauvegardes, mais la règle américaine va plus loin. Elle exige des sauvegardes des systèmes IT et OT critiques, suffisamment protégées et testées fréquemment. Les directives de l'OMI citent les sauvegardes régulières des systèmes et les plans de réponse aux incidents dans la fonction Protéger.