





















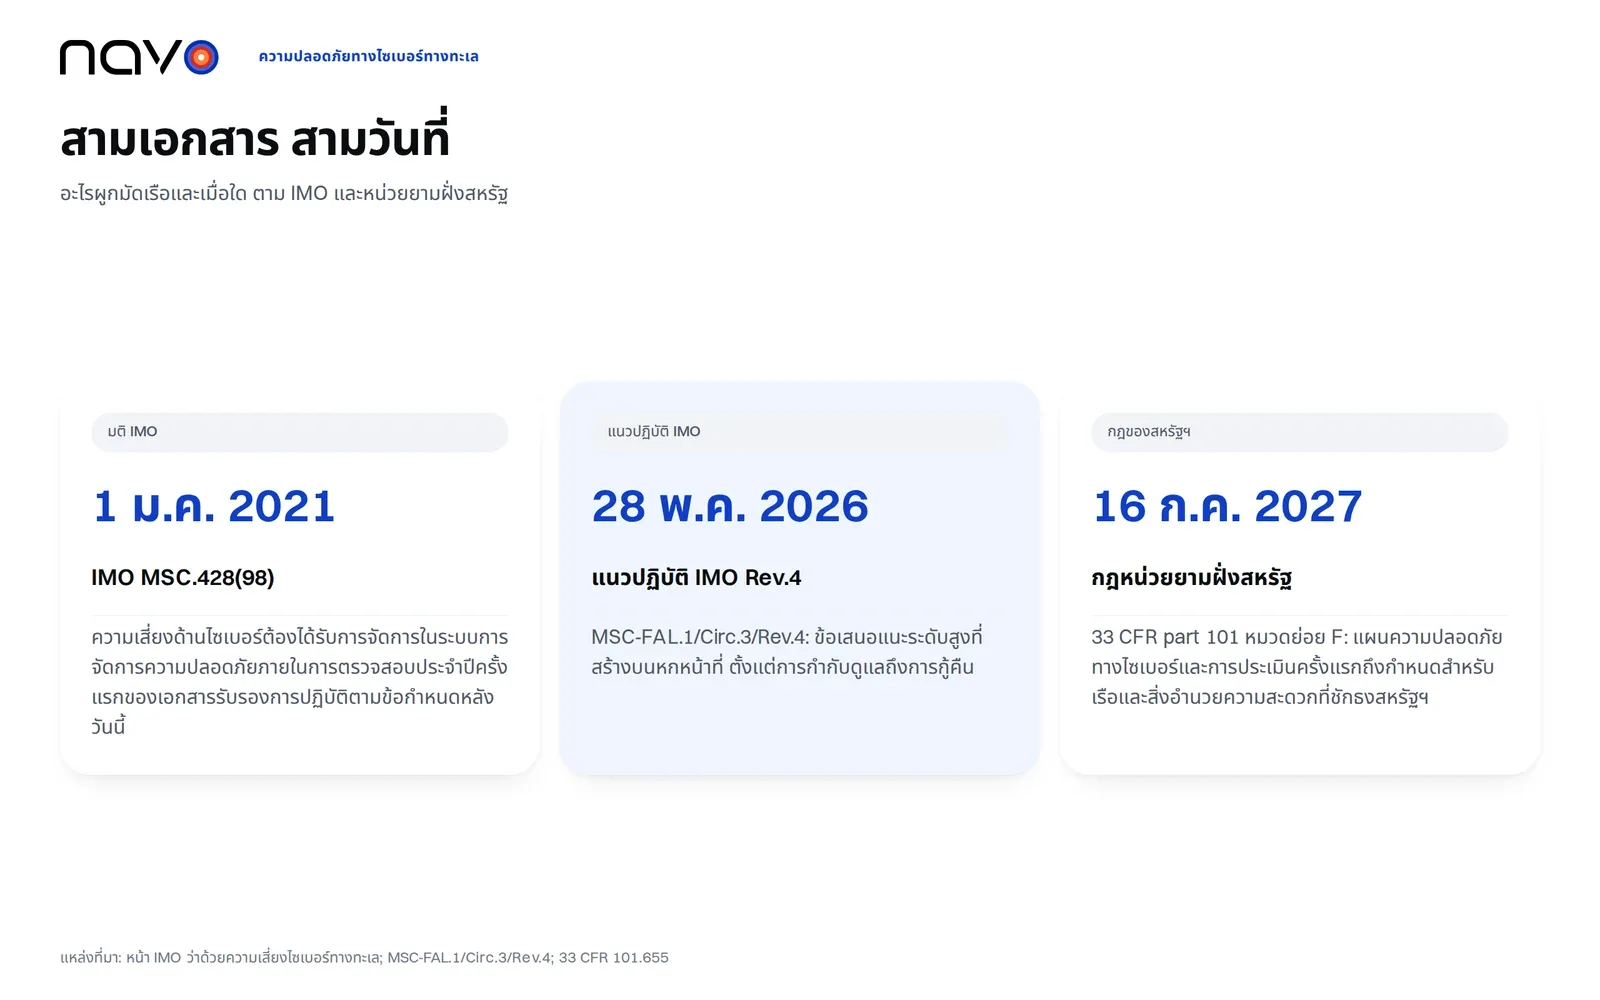
องค์กรสองแห่งอธิบายมติฉบับเดียวกันต่างกัน Bureau Veritas บอกเจ้าของเรือว่าตั้งแต่ 1 มกราคม 2021 พวกเขา “ต้องปฏิบัติตามมติ IMO MSC.428(98) เพื่อเดินเรือทั่วโลกต่อไป” ส่วนหน้าเว็บของ IMO เองอ่อนกว่า: มตินี้ “สนับสนุนให้ฝ่ายบริหารดูแลให้” ความเสี่ยงด้านไซเบอร์ได้รับการจัดการในระบบการจัดการความปลอดภัยอย่างช้าที่สุดภายในการตรวจสอบประจำปีครั้งแรกของเอกสารรับรองการปฏิบัติตามข้อกำหนด (Document of Compliance) ของบริษัทหลัง 1 มกราคม 2021
วันที่ใดผูกมัดคุณ
ความต่างนี้กระทบงบประมาณของผู้จัดการกองเรือ ตามแนวทางของ IMO ความปลอดภัยทางไซเบอร์ทางทะเลอยู่ภายในระบบการจัดการความปลอดภัย มตินี้ขอให้ฝ่ายบริหารดูแลว่าความเสี่ยงด้านไซเบอร์ได้รับการจัดการที่นั่น โดยใช้การตรวจสอบประจำปีครั้งแรกของเอกสารรับรองการปฏิบัติตามข้อกำหนดหลัง 1 มกราคม 2021 เป็นจุดอ้างอิง เกณฑ์วัดคือแนวปฏิบัติว่าด้วยการจัดการความเสี่ยงไซเบอร์ทางทะเลของ IMO ซึ่งได้รับความเห็นชอบครั้งแรกในเดือนเมษายนและมิถุนายน 2017 ฉบับปัจจุบันคือหนังสือเวียน MSC-FAL.1/Circ.3/Rev.4 ลงวันที่ 28 พฤษภาคม 2026 ซึ่งเรียกตัวเองว่า “ข้อเสนอแนะระดับสูง”
สหรัฐฯ เลือกทางอื่นและเขียนข้อกำหนดไว้ในกฎระเบียบ หมวดย่อย F ของ 33 CFR part 101 ครอบคลุมเรือ สิ่งอำนวยความสะดวก และสิ่งอำนวยความสะดวก OCS ที่ชักธงสหรัฐฯ การฝึกอบรมต้องเสร็จภายใน 12 มกราคม 2026 และทำซ้ำทุกปี แผนความปลอดภัยทางไซเบอร์ต้องส่งให้หน่วยยามฝั่งภายใน 16 กรกฎาคม 2027 และการประเมินความปลอดภัยทางไซเบอร์ครั้งแรกถึงกำหนดวันเดียวกัน
หกหน้าที่ ตามลำดับที่ IMO ระบุ
ภาคผนวกระบุว่าองค์ประกอบเชิงหน้าที่เหล่านี้ไม่ได้เรียงตามลำดับและควรดำเนินไปพร้อมกัน อย่างไรก็ตาม การกำกับดูแล (Govern) ยังมาก่อนในเอกสาร: ภาคผนวกต้องการบุคคลหรือหน่วยงานเดียวที่รับผิดชอบด้านความปลอดภัยทางไซเบอร์ พร้อมอำนาจและการสนับสนุนในการลงมือทำ และจัดการสำรองข้อมูล การกู้คืนจากภัยพิบัติ และการจัดการวิกฤตไว้ภายใต้หัวข้อเดียวกัน
การระบุ (Identify) คืองานจัดทำบัญชี บริษัทต้องแจกแจงระบบดิจิทัลบนเรือ ทำแผนผังการเชื่อมต่อเครือข่ายพร้อมห่วงโซ่อุปทานของซอฟต์แวร์และฮาร์ดแวร์ และทำเครื่องหมายระบบที่การขัดข้องในการปฏิบัติงานอย่างกะทันหันอาจนำไปสู่สถานการณ์อันตราย
การป้องกัน (Protect) มีรายการมากที่สุด และภาคผนวกกำหนดให้เป็นมาตรการควบคุมขั้นต่ำที่ควรนำไปใช้ ผู้ใช้ควรมีข้อมูลประจำตัวที่ไม่ซ้ำกัน บัญชีที่มีสิทธิ์พิเศษควรแยกต่างหาก และควรเปลี่ยนรหัสผ่านเริ่มต้น การยืนยันตัวตนแบบหลายปัจจัยหรือแบบต่อเนื่องอยู่ในรายการเมื่อเหมาะสม และควรแยกเครือข่าย OT ออกจาก IT การฝึกอบรมจัดปีละครั้งสำหรับพนักงานทุกคน และลูกเรือได้รับการปฐมนิเทศเมื่อขึ้นเรือ
การตรวจจับ (Detect) สั้น: จัดทำรายการภัยคุกคามที่เกี่ยวข้องและเฝ้าระวัง การตอบสนอง (Respond) หมายถึงการรายงานเหตุการณ์ “ภายในกรอบเวลาที่ฝ่ายบริหารกำหนด” และเก็บบันทึกของทุกเหตุการณ์ แนวปฏิบัติไม่ระบุจำนวนชั่วโมง ดังนั้นคำถามว่าต้องรายงานเร็วเพียงใดจึงตอบได้ด้วยคำสั่งของรัฐเจ้าของธง การฝึกอบรมประจำปีครอบคลุมการตอบสนองด้วย
การกู้คืน (Recover) ขอให้มียุทธศาสตร์สำหรับการกู้คืนและการนำระบบที่จำเป็นกลับมาใช้งาน ตามด้วยการวิเคราะห์สาเหตุที่แท้จริงหลังเกิดเหตุทุกครั้ง
สำหรับเรือและสิ่งอำนวยความสะดวกที่ชักธงสหรัฐฯ ความปลอดภัยทางไซเบอร์ทางทะเลมาพร้อมภาระผูกพันที่แน่นอนในหลายขั้นตอนเหล่านี้ กฎแยกเครือข่าย IT ออกจาก OT กฎกำหนดให้ใช้การยืนยันตัวตนแบบหลายปัจจัยกับระบบ IT ที่ป้องกันด้วยรหัสผ่านและระบบ OT ที่เข้าถึงจากระยะไกลได้ และหากทำไม่ได้ ต้องมีมาตรการควบคุมทดแทนที่จัดทำเป็นเอกสาร กฎยังกำหนดให้ซ้อมรับมือไซเบอร์อย่างน้อยปีละสองครั้ง และมีเจ้าหน้าที่ความปลอดภัยทางไซเบอร์ที่ระบุชื่อซึ่งติดต่อได้ตลอด 24 ชั่วโมง
สองเหตุการณ์และหน้าที่ที่ถูกทดสอบ
สองกรณีสาธารณะทำให้หน้าที่ต่างกันต้องรับแรงกดดัน
Clarkson PLC ประกาศเมื่อ 29 พฤศจิกายน 2017 ว่ามีการเข้าถึงโดยไม่ได้รับอนุญาต “ผ่านบัญชีผู้ใช้เพียงบัญชีเดียวที่แยกเดี่ยว” ถ้อยแถลงต่อมา ซึ่งgCaptain รายงานในเดือนกรกฎาคม 2018 ระบุช่วงเวลาที่ถูกเจาะระบบคือ 31 พฤษภาคมถึง 4 พฤศจิกายน 2017 เท่ากับเข้าถึงได้ราวห้าเดือน ไม่มากก็น้อย การทำให้ช่วงนี้สั้นลงเป็นงานของขั้นตอนการตรวจจับ ถ้อยแถลงทั้งสองไม่ได้บอกว่าบัญชีถูกเจาะได้อย่างไร ขั้นตอนการป้องกันเริ่มที่ชั้นนี้: ข้อมูลประจำตัวที่ไม่ซ้ำกัน บัญชีสิทธิ์พิเศษที่แยกต่างหาก ปัจจัยที่สอง
กรณีของ Maersk ทดสอบการกู้คืน ในรายงานไตรมาส 2 ปี 2017 บริษัทระบุว่าถูกโจมตีทางไซเบอร์ในสัปดาห์สุดท้ายของไตรมาส และรายงานประจำปี 2017 เรียกการโจมตีเดือนมิถุนายน 2017 ว่ามัลแวร์ NotPetya โดยกระทบ Maersk Line, APM Terminals และ Damco เป็นหลัก ปริมาณธุรกิจได้รับผลกระทบทางลบราวสองสัปดาห์ในเดือนกรกฎาคม ในเดือนสิงหาคม 2017 บริษัทคาดว่าผลกระทบจะอยู่ที่ 200-300 ล้านดอลลาร์สหรัฐ และรายงานประจำปีระบุความสูญเสียอยู่ในระดับ 250-300 ล้านดอลลาร์สหรัฐ ครอบคลุมรายได้ที่สูญเสีย ค่าใช้จ่ายในการกู้คืนระบบไอที และค่าใช้จ่ายพิเศษที่เกี่ยวกับการดำเนินงาน รายงานเรียกการกู้คืนว่ารวดเร็ว
ผู้ส่งสินค้าทำอะไรได้เมื่อเกิดเหตุกับผู้อื่น
เมื่อระบบไอทีของสายเรือล่ม ใครที่มองเห็นตู้สินค้าได้ทางพอร์ทัลของสายเรือนั้นทางเดียวก็จะมองไม่เห็นอีกเลย การมีอีกที่หนึ่งสำหรับตรวจสอบหมายเลขตู้คอนเทนเนอร์จึงมีประโยชน์ และหน้าติดตามของ Navo ครอบคลุมสายเรือกว่า 240 ราย ลองถามสายเรือของคุณว่าจากหกหน้าที่นี้ พวกเขาจะแสดงหลักฐานของข้อใดได้
คำถามที่พบบ่อย
ใครต้องแต่งตั้งเจ้าหน้าที่ความปลอดภัยทางไซเบอร์ตามกฎของหน่วยยามฝั่งสหรัฐ
ตาม 33 CFR 101.620 คือเจ้าของหรือผู้ดำเนินการของเรือ สิ่งอำนวยความสะดวก หรือสิ่งอำนวยความสะดวก OCS ที่ชักธงสหรัฐฯ ทุกแห่ง กฎกำหนดให้แต่งตั้งเจ้าหน้าที่ความปลอดภัยทางไซเบอร์เป็นลายลักษณ์อักษร ระบุชื่อและตำแหน่ง โดยหน่วยยามฝั่งต้องติดต่อได้ 24 ชั่วโมงต่อวัน 7 วันต่อสัปดาห์ และเจ้าของหรือผู้ดำเนินการต้องระบุว่าจะติดต่อบุคคลนั้นได้อย่างไรตลอดเวลา
ตามกฎของสหรัฐฯ ต้องซ้อมรับมือไซเบอร์บ่อยแค่ไหน
อย่างน้อยปีปฏิทินละสองครั้ง เจ้าหน้าที่ความปลอดภัยทางไซเบอร์ต้องดูแลให้การซ้อมทดสอบแต่ละองค์ประกอบของแผนความปลอดภัยทางไซเบอร์ รวมถึงการตอบสนองต่อภัยคุกคามและเหตุการณ์ และอาจจัดร่วมกับการซ้อมด้านความปลอดภัยอื่นหรือการซ้อมที่ไม่เกี่ยวกับความปลอดภัยก็ได้
ข้อมูลสำรองต้องทดสอบด้วยหรือแค่คัดลอกก็พอ
เอกสารทั้งสองฉบับต้องการให้มีข้อมูลสำรอง แต่กฎของสหรัฐฯ ไปไกลกว่านั้น กฎกำหนดให้มีข้อมูลสำรองของระบบ IT และ OT ที่สำคัญซึ่งได้รับการปกป้องอย่างเพียงพอและทดสอบบ่อยครั้ง ส่วนแนวปฏิบัติของ IMO ระบุการสำรองข้อมูลระบบอย่างสม่ำเสมอและแผนตอบสนองต่อเหตุการณ์ไว้ภายใต้หน้าที่การป้องกัน