





















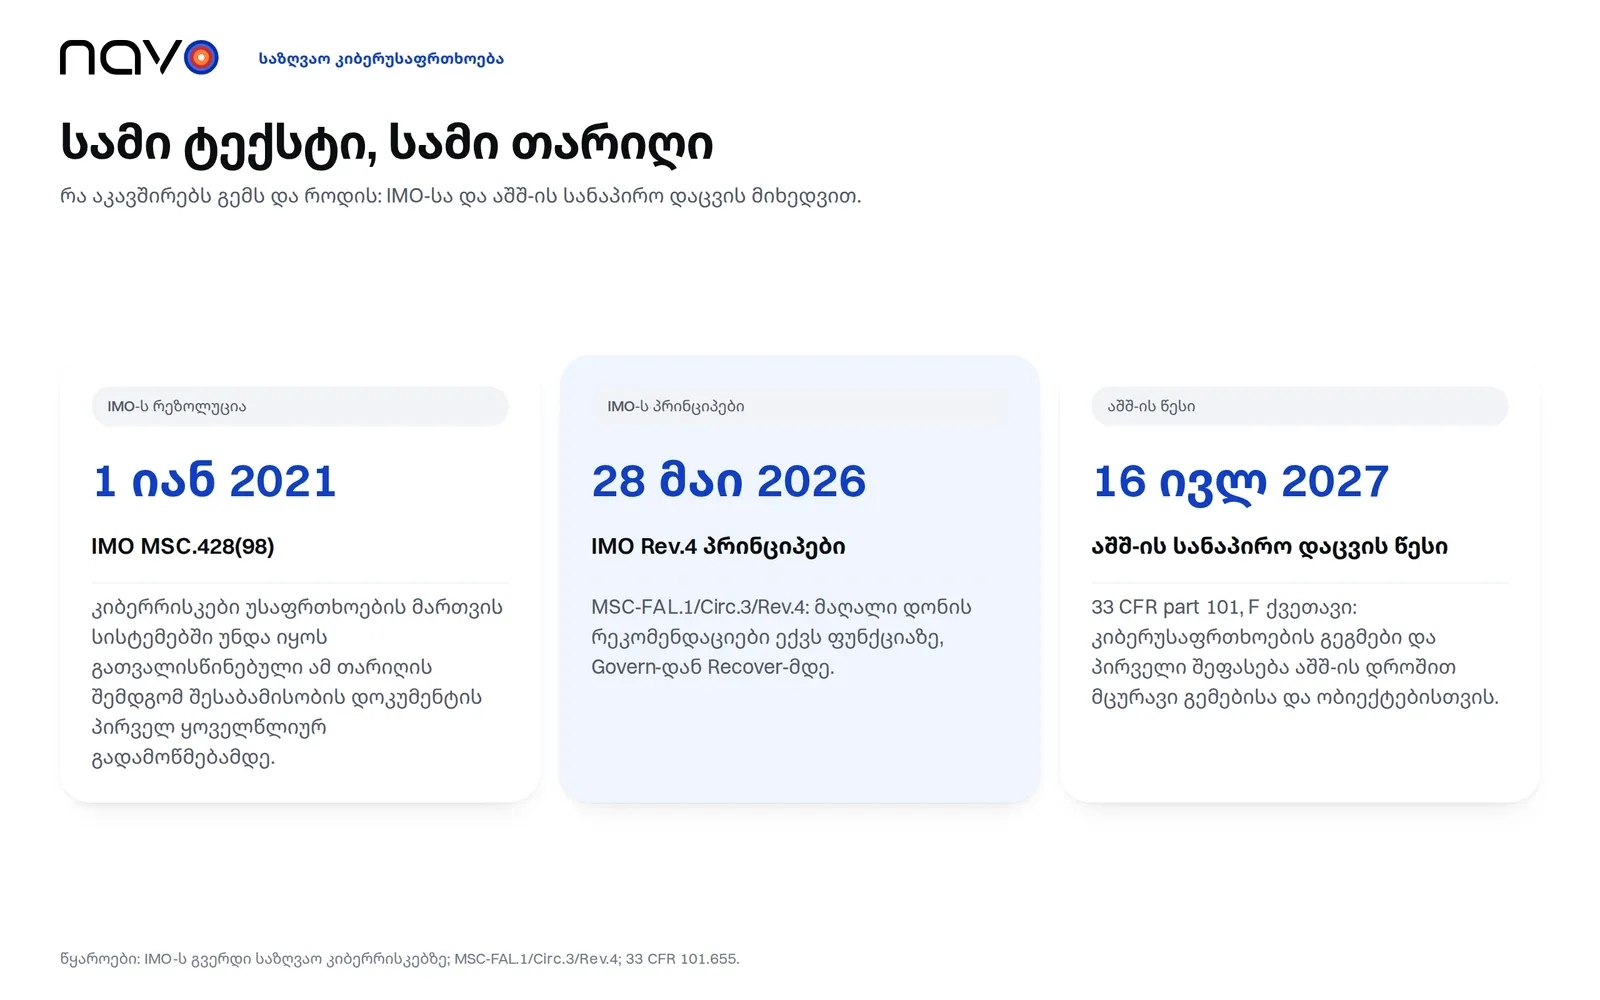
ორი ორგანიზაცია ერთსა და იმავე რეზოლუციას განსხვავებულად აღწერს. Bureau Veritas გემის მფლობელებს ეუბნება, რომ 2021 წლის 1 იანვრიდან ისინი „უნდა დაემორჩილონ IMO-ს რეზოლუციას MSC.428(98), რათა მთელ მსოფლიოში ცურვა გააგრძელონ“. თავად IMO-ს გვერდი უფრო რბილია: რეზოლუცია „მოუწოდებს ადმინისტრაციებს, უზრუნველყონ“, რომ კიბერრისკები უსაფრთხოების მართვის სისტემებში გათვალისწინებული იყოს არაუგვიანეს კომპანიის შესაბამისობის დოკუმენტის პირველი ყოველწლიური გადამოწმებისა 2021 წლის 1 იანვრის შემდეგ.
რომელი თარიღი გავალდებულებთ
განსხვავება ფლოტის მენეჯერის ბიუჯეტისთვის მნიშვნელოვანია. IMO-ს გზით საზღვაო კიბერუსაფრთხოება უსაფრთხოების მართვის სისტემის ნაწილია. რეზოლუცია ადმინისტრაციებს სთხოვს, ყურადღება მიაქციონ, რომ კიბერრისკები იქ იყოს გათვალისწინებული; საორიენტაციო წერტილია შესაბამისობის დოკუმენტის პირველი ყოველწლიური გადამოწმება 2021 წლის 1 იანვრის შემდეგ. საზომია IMO-ს საზღვაო კიბერრისკების მართვის სახელმძღვანელო პრინციპები, რომლებიც პირველად 2017 წლის აპრილსა და ივნისში დამტკიცდა. მოქმედი ტექსტია ცირკულარი MSC-FAL.1/Circ.3/Rev.4, 2026 წლის 28 მაისით დათარიღებული, და თავს „მაღალი დონის რეკომენდაციებს“ უწოდებს.
აშშ-მ სხვა გზა აირჩია და მოთხოვნები რეგულაციაში ჩაწერა. 33 CFR part 101-ის F ქვეთავი ეხება აშშ-ის დროშით მცურავ გემებს, ობიექტებს და OCS ობიექტებს. ტრენინგი 2026 წლის 12 იანვრამდე უნდა დასრულებულიყო და ყოველწლიურად მეორდება. კიბერუსაფრთხოების გეგმები სანაპირო დაცვას 2027 წლის 16 ივლისამდე უნდა წარედგინოს, იმავე დღეს არის კიბერუსაფრთხოების პირველი შეფასების ვადაც.
ექვსი ფუნქცია, იმ რიგით, როგორც IMO ჩამოთვლის
დანართი ამბობს, რომ ეს ფუნქციური ელემენტები თანმიმდევრული არ არის და ერთდროულად უნდა სრულდებოდეს. Govern (მართვა) მაინც პირველია გვერდზე: დანართი მოითხოვს, რომ კიბერუსაფრთხოებაზე ერთი პირი ან ერთეული აგებდეს პასუხს და ჰქონდეს მოქმედების უფლებამოსილება და მხარდაჭერა; იმავე სათაურის ქვეშ ის ათავსებს სარეზერვო ასლების მართვას, კატასტროფის შემდგომ აღდგენას და კრიზისების მართვას.
Identify (იდენტიფიცირება) აღწერის საქმეა. კომპანია ჩამოთვლის გემზე არსებულ ციფრულ სისტემებს, ადგენს მათ ქსელურ კავშირებს პროგრამული და აპარატურული მიწოდების ჯაჭვებთან ერთად და აღნიშნავს სისტემებს, რომელთა უეცარმა ოპერაციულმა გაუმართაობამ შეიძლება საშიში სიტუაციები გამოიწვიოს.
Protect (დაცვა) ყველაზე მეტ პუნქტს შეიცავს, და დანართი მათ მინიმალურ კონტროლებად აყალიბებს, რომლებიც უნდა დაინერგოს. მომხმარებლებს უნდა ჰქონდეთ უნიკალური ავტორიზაციის მონაცემები, პრივილეგირებული ანგარიშები გამოყოფილი უნდა იყოს, ხოლო ნაგულისხმევი პაროლები შეიცვალოს. საჭიროების შემთხვევაში სიაში შედის მრავალფაქტორიანი ან უწყვეტი ავთენტიფიკაცია, ხოლო OT ქსელები IT-სგან უნდა იყოს სეგმენტირებული. ტრენინგი ყველა თანამშრომლისთვის ყოველწლიურია, ეკიპაჟი კი გემზე მოსვლისას გემთან გაცნობას გადის.
Detect (აღმოჩენა) მოკლეა: აწარმოეთ შესაბამისი საფრთხეების სია და თვალყური ადევნეთ მათ. Respond (რეაგირება) ნიშნავს ინციდენტების შეტყობინებას „ადმინისტრაციის მიერ განსაზღვრულ ვადებში“ და თითოეულის აღრიცხვას. სახელმძღვანელო პრინციპები საათების რაოდენობას არ ასახელებს, ამიტომ რამდენად სწრაფად უნდა შეატყობინოთ, თქვენი დროშის სახელმწიფოს მითითებებით განისაზღვრება. ყოველწლიური ტრენინგი რეაგირებასაც მოიცავს.
Recover (აღდგენა) მოითხოვს არსებითი სისტემების აღდგენისა და ხელახალი ამოქმედების სტრატეგიებს, ხოლო თითოეული ინციდენტის შემდეგ ძირეული მიზეზის ანალიზს.
აშშ-ის დროშით მცურავი გემებისა და ობიექტებისთვის საზღვაო კიბერუსაფრთხოება ამ ნაბიჯებიდან რამდენიმეზე ფიქსირებულ ვალდებულებებს მოიცავს. წესი ერთმანეთისგან ჰყოფს IT და OT ქსელებს. ის მოითხოვს მრავალფაქტორიან ავთენტიფიკაციას პაროლით დაცულ IT სისტემებსა და დისტანციურად ხელმისაწვდომ OT სისტემებზე, ხოლო სადაც ეს შეუძლებელია, დოკუმენტირებულ კომპენსატორულ კონტროლებს. ასევე მოითხოვს კიბერვარჯიშებს წელიწადში მინიმუმ ორჯერ და დასახელებულ კიბერუსაფრთხოების ოფიცერს, რომელიც მთელი დღე-ღამის განმავლობაში ხელმისაწვდომია.
ორი ინციდენტი და ფუნქციები, რომლებსაც ისინი ამოწმებენ
ორმა საჯარო შემთხვევამ სხვადასხვა ფუნქცია დატვირთა.
Clarkson PLC 2017 წლის 29 ნოემბერს გამოაცხადა, რომ არასანქცირებული წვდომა მოხდა „ერთი იზოლირებული მომხმარებლის ანგარიშის მეშვეობით“. მოგვიანებით გაკეთებულმა განცხადებამ, რომელიც 2018 წლის ივლისში გააშუქა gCaptain-მა, შეჭრის პერიოდად 2017 წლის 31 მაისიდან 4 ნოემბრამდე დაასახელა. დაახლოებით ხუთი თვე წვდომისა. მისი შემცირება Detect ეტაპის საქმეა. არც ერთი განცხადება არ ამბობს, როგორ დაზიანდა ანგარიში. Protect ეტაპი სწორედ ამ დონეზე იწყება: უნიკალური ავტორიზაციის მონაცემები, გამოყოფილი პრივილეგირებული ანგარიშები, მეორე ფაქტორი.
Maersk-ის შემთხვევა Recover-ს ამოწმებს. 2017 წლის მეორე კვარტლის ანგარიშში კომპანიამ თქვა, რომ კვარტლის ბოლო კვირას კიბერშეტევის მსხვერპლი გახდა, ხოლო მისი 2017 წლის წლიური ანგარიში 2017 წლის ივნისის შეტევას NotPetya მავნე პროგრამად ასახელებს. იგი ძირითადად Maersk Line-ს, APM Terminals-სა და Damco-ს დაარტყა. ივლისში ბიზნესის მოცულობებზე რამდენიმე კვირის განმავლობაში უარყოფითი გავლენა იყო. 2017 წლის აგვისტოში კომპანია გავლენას 200-300 მლნ აშშ დოლარს ელოდა, ხოლო წლიური ანგარიში ზარალს დაახლოებით 250-300 მლნ აშშ დოლარად ასახელებს, რაც შემოსავლის დაკარგვას, IT-ის აღდგენის ხარჯებსა და ოპერაციებთან დაკავშირებულ განსაკუთრებულ ხარჯებს მოიცავს. ანგარიში აღდგენას სწრაფს უწოდებს.
რა შეუძლია გამგზავნს სხვისი ინციდენტის წინაშე
როცა გადამზიდველის IT ითიშება, ვისაც კონტეინერის დასანახად მხოლოდ ამ გადამზიდველის პორტალი აქვს, მას კარგავს. ღირს, რომ გქონდეთ მეორე ადგილიც, სადაც კონტეინერის ნომერს შეამოწმებთ; Navo-ს თრექინგის გვერდი 240+ გადამზიდველს მოიცავს. ჰკითხეთ თქვენს გადამზიდველებს, ექვსი ფუნქციიდან რომელზე გაჩვენებდნენ მტკიცებულებას.
ხშირი კითხვები
ვინ უნდა დანიშნოს კიბერუსაფრთხოების ოფიცერი აშშ-ის სანაპირო დაცვის წესის მიხედვით?
33 CFR 101.620-ის მიხედვით, აშშ-ის დროშით მცურავი თითოეული გემის, ობიექტის ან OCS ობიექტის მფლობელმა ან ოპერატორმა. წესი მოითხოვს კიბერუსაფრთხოების ოფიცრის წერილობით დანიშვნას, სახელითა და თანამდებობით, რომელსაც სანაპირო დაცვა 24 საათის განმავლობაში, კვირაში 7 დღე დაუკავშირდება, ხოლო მფლობელმა ან ოპერატორმა უნდა მიუთითოს, როგორ შეიძლება ამ პირთან ნებისმიერ დროს დაკავშირება.
რამდენად ხშირად უნდა ჩატარდეს კიბერვარჯიშები აშშ-ის წესის მიხედვით?
კალენდარულ წელიწადში მინიმუმ ორჯერ. კიბერუსაფრთხოების ოფიცერმა უნდა უზრუნველყოს, რომ ვარჯიშებმა კიბერუსაფრთხოების გეგმის ცალკეული ელემენტები შეამოწმოს, მათ შორის რეაგირება საფრთხეებსა და ინციდენტებზე; ისინი შეიძლება სხვა უსაფრთხოების ან არაუსაფრთხოებრივ ვარჯიშებთან ერთად ჩატარდეს.
სარეზერვო ასლები შემოწმებას საჭიროებს თუ მხოლოდ კოპირებას?
ორივე დოკუმენტი სარეზერვო ასლებს მოითხოვს, მაგრამ აშშ-ის წესი უფრო შორს მიდის. ის მოითხოვს კრიტიკული IT და OT სისტემების სარეზერვო ასლებს, რომლებიც საკმარისად დაცულია და ხშირად მოწმდება. IMO-ს სახელმძღვანელო პრინციპები სისტემების რეგულარულ სარეზერვო ასლებსა და ინციდენტებზე რეაგირების გეგმებს Protect ფუნქციაში ჩამოთვლის.