





















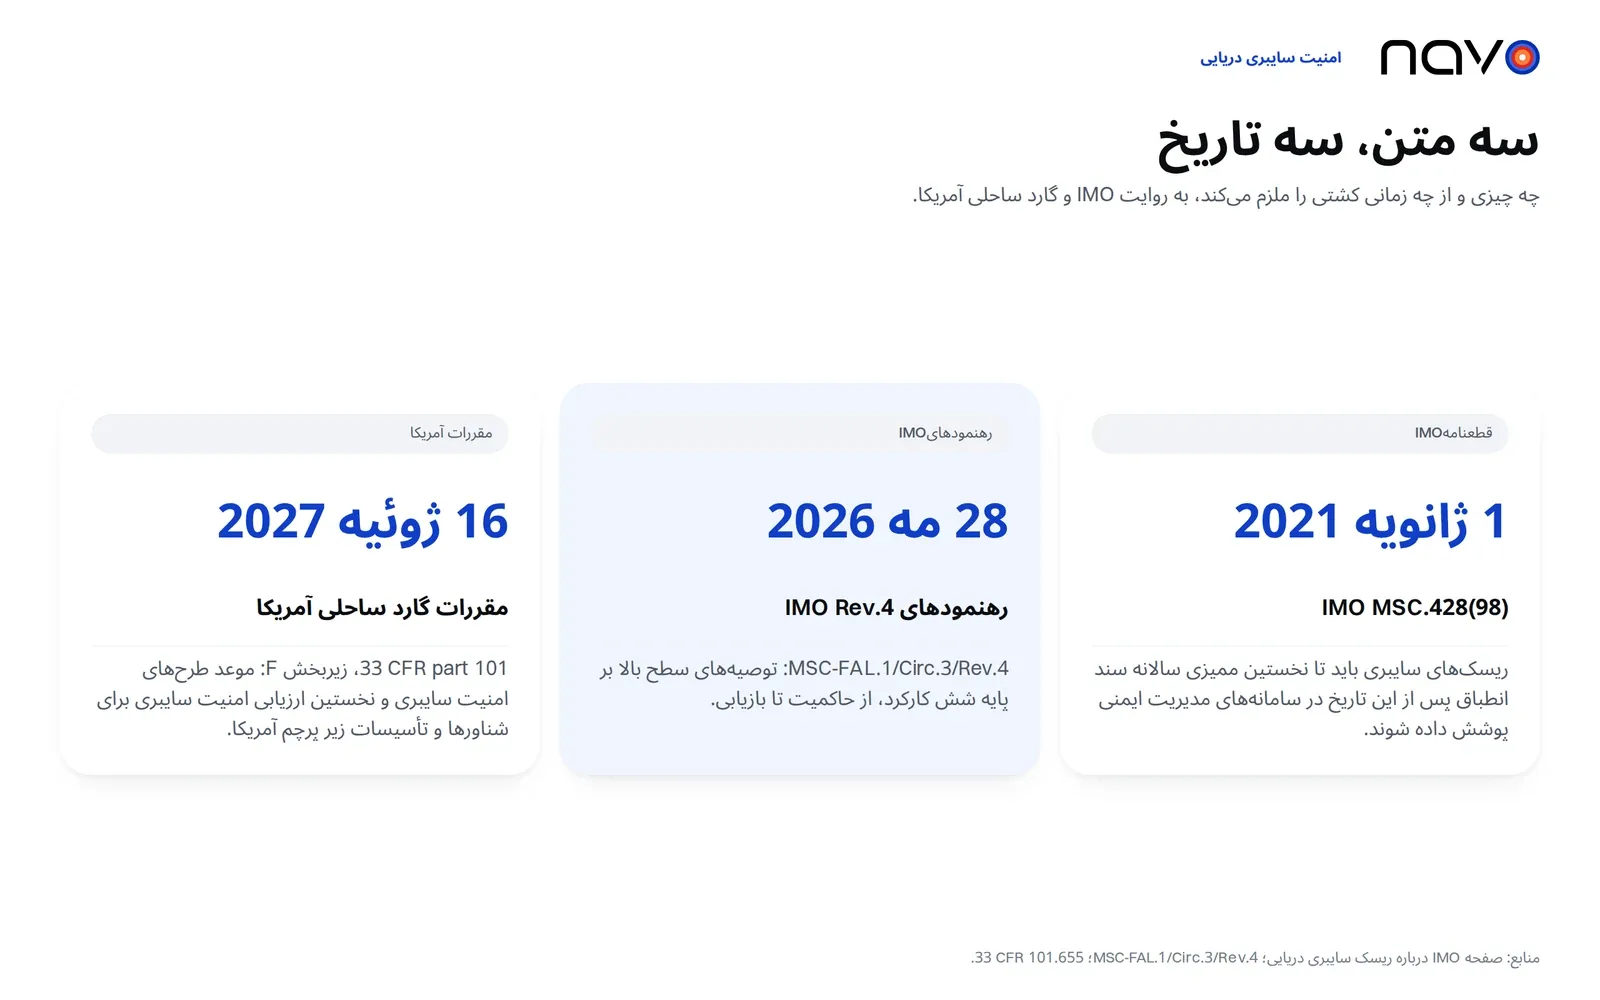
دو سازمان یک قطعنامه را به دو شکل متفاوت توصیف میکنند. Bureau Veritas به مالکان کشتی میگوید که از 1 ژانویه 2021 «برای ادامه دریانوردی در سراسر جهان باید از قطعنامه IMO با شماره MSC.428(98) پیروی کنند». صفحه خود IMO ملایمتر است: قطعنامه «دولتهای صلاحیتدار را تشویق میکند اطمینان یابند» که ریسکهای سایبری حداکثر تا نخستین ممیزی سالانه سند انطباق (Document of Compliance) شرکت پس از 1 ژانویه 2021 در سامانههای مدیریت ایمنی پوشش داده شدهاند.
کدام تاریخ برای شما الزامآور است
این تفاوت روی بودجه مدیر ناوگان اثر میگذارد. در مسیر IMO، امنیت سایبری دریایی جزئی از سامانه مدیریت ایمنی است. قطعنامه از دولتهای صلاحیتدار میخواهد مراقب باشند ریسکهای سایبری همانجا پوشش داده شود و نخستین ممیزی سالانه سند انطباق پس از 1 ژانویه 2021 نقطه مرجع است. معیار کار، رهنمودهای مدیریت ریسک سایبری دریایی از IMO است که نخستین بار در آوریل و ژوئن 2017 تصویب شد. متن فعلی بخشنامه MSC-FAL.1/Circ.3/Rev.4 مورخ 28 مه 2026 است و خود را «توصیههای سطح بالا» مینامد.
آمریکا مسیر دیگری رفت و الزامات را در مقررات نوشت. زیربخش F از 33 CFR part 101 شامل شناورها، تأسیسات و تأسیسات OCS زیر پرچم آمریکا میشود. آموزش باید تا 12 ژانویه 2026 انجام میشد و هر سال تکرار میشود. طرحهای امنیت سایبری تا 16 ژوئیه 2027 به گارد ساحلی تحویل داده میشوند و نخستین ارزیابی امنیت سایبری هم در همان روز موعد دارد.
شش کارکرد، به ترتیبی که IMO آنها را فهرست میکند
پیوست میگوید این عناصر کارکردی پشتسرهم نیستند و باید همزمان اجرا شوند. با این حال «حاکمیت» در متن اول آمده است: پیوست یک شخص یا نهاد را میخواهد که پاسخگوی امنیت سایبری باشد و اختیار و پشتیبانی لازم برای اقدام را داشته باشد، و پشتیبانگیری، بازیابی پس از فاجعه و مدیریت بحران را هم زیر همین عنوان میآورد.
شناسایی کار فهرستبرداری است. شرکت سامانههای دیجیتال روی کشتی را فهرست میکند، اتصالهای شبکهای آنها را همراه با زنجیرههای تأمین نرمافزار و سختافزار ترسیم میکند و سامانههایی را مشخص میکند که از کار افتادن ناگهانی عملیاتیشان ممکن است به وضعیتهای خطرناک بینجامد.
حفاظت بیشترین بندها را دارد و پیوست آنها را کنترلهای حداقلی میداند که باید اجرا شوند. کاربران باید اعتبارنامه یکتا داشته باشند، حسابهای دارای دسترسی ویژه باید جدا بمانند و گذرواژههای پیشفرض باید تغییر کنند. احراز هویت چندعاملی یا پیوسته در جاهایی که مناسب است در فهرست آمده و شبکههای OT باید از IT تفکیک شوند. آموزش برای همه کارکنان سالانه است و خدمه هنگام پیوستن به کشتی آشناییسازی میشوند.
کشف کوتاه است: فهرستی از تهدیدهای مرتبط نگه دارید و مراقب آنها باشید. واکنش یعنی گزارش رخدادها «در چارچوب زمانی لازم که دولت صلاحیتدار تعیین کرده» و نگهداری سوابق هر رخداد. رهنمودها تعداد ساعت مشخصی نمیگویند، پس اینکه چهقدر سریع باید گزارش دهید را دستورالعمل دولت پرچم شما تعیین میکند. آموزش سالانه واکنش را هم پوشش میدهد.
بازیابی راهبردهایی برای بازیابی و برقراری مجدد سامانههای ضروری میخواهد و پس از هر رخداد تحلیل ریشهای علت را.
برای کشتیها و تأسیسات زیر پرچم آمریکا، امنیت سایبری دریایی در چند مورد از این گامها با تعهدات ثابت همراه است. مقررات شبکههای IT را از OT جدا میکند. احراز هویت چندعاملی را برای سامانههای IT دارای گذرواژه و سامانههای OT با دسترسی از راه دور الزامی میکند و جایی که این شدنی نیست، کنترلهای جبرانی مستندشده میخواهد. همچنین دستکم دو بار در سال تمرین سایبری و یک مسئول امنیت سایبری معرفیشده با نام را میخواهد که شبانهروز در دسترس باشد.
دو رخداد و کارکردهایی که میآزمایند
دو مورد عمومی کارکردهای متفاوتی را زیر فشار میگذارند.
Clarkson PLC در 29 نوامبر 2017 اعلام کرد که دسترسی غیرمجاز «از طریق یک حساب کاربری تکی و منفرد» به دست آمده است. بیانیهای بعدی که در ژوئیه 2018 gCaptain گزارش کرد، بازه نفوذ را از 31 مه تا 4 نوامبر 2017 اعلام کرد. حدود پنج ماه دسترسی، کموبیش. کوتاه کردن این بازه کار گام کشف است. هیچکدام از دو بیانیه نمیگویند حساب چگونه به خطر افتاد. گام حفاظت از همین لایه شروع میشود: اعتبارنامه یکتا، حسابهای دسترسی ویژه جداگانه، عامل دوم.
مورد Maersk بازیابی را میآزماید. شرکت در گزارش فصل دوم 2017 خود گفت در هفته آخر فصل هدف حمله سایبری قرار گرفته و گزارش سالانه 2017 حمله ژوئن 2017 را بدافزار NotPetya نامیده است. این حمله بیشتر به Maersk Line، APM Terminals و Damco ضربه زد. حجم کسبوکار در ژوئیه حدود دو هفته بهطور منفی تحتتأثیر قرار گرفت. در اوت 2017 شرکت انتظار داشت اثر آن 200-300 میلیون دلار آمریکا باشد و گزارش سالانه زیانها را در حدود 250-300 میلیون دلار آمریکا اعلام میکند که شامل از دست رفتن درآمد، هزینههای بازگرداندن IT و هزینههای فوقالعاده مرتبط با عملیات است. گزارش بازیابی را سریع میداند.
یک فرستنده درباره رخداد دیگران چه میتواند بکند
وقتی IT یک حملکننده از کار میافتد، هر کس که تنها دید او از یک کانتینر پورتال همان حملکننده است، آن را از دست میدهد. داشتن جایی دوم برای بررسی شماره کانتینر ارزش دارد و صفحه ردیابی Navo بیش از 240 حملکننده را پوشش میدهد. از حملکنندههای خود بپرسید برای کدام یک از شش کارکرد میتوانند مدرک نشان دهند.
پرسشهای متداول
طبق مقررات گارد ساحلی آمریکا چه کسی باید مسئول امنیت سایبری تعیین کند؟
طبق 33 CFR 101.620، مالک یا بهرهبردار هر شناور، تأسیسات یا تأسیسات OCS زیر پرچم آمریکا. این مقررات میخواهد یک مسئول امنیت سایبری بهصورت کتبی، با نام و عنوان، تعیین شود که گارد ساحلی بتواند شبانهروز و هفت روز هفته با او تماس بگیرد و مالک یا بهرهبردار باید مشخص کند در هر زمان چگونه میتوان با او ارتباط گرفت.
طبق مقررات آمریکا تمرینهای سایبری هر چند وقت یک بار باید انجام شود؟
دستکم دو بار در هر سال تقویمی. مسئول امنیت سایبری باید مطمئن شود تمرینها عناصر جداگانه طرح امنیت سایبری، از جمله واکنش به تهدیدها و رخدادها، را میآزمایند و میتوان آنها را همراه با تمرینهای امنیتی یا غیرامنیتی دیگر برگزار کرد.
آیا پشتیبانها باید آزمایش شوند یا فقط کپیبرداری کافی است؟
هر دو سند پشتیبانگیری را میخواهند، اما مقررات آمریکا فراتر میرود. پشتیبان سامانههای حیاتی IT و OT را میخواهد که به اندازه کافی محافظت شده باشند و مکرر آزمایش شوند. رهنمودهای IMO پشتیبانگیری منظم از سامانهها و طرحهای واکنش به رخداد را زیر کارکرد حفاظت فهرست میکنند.