





















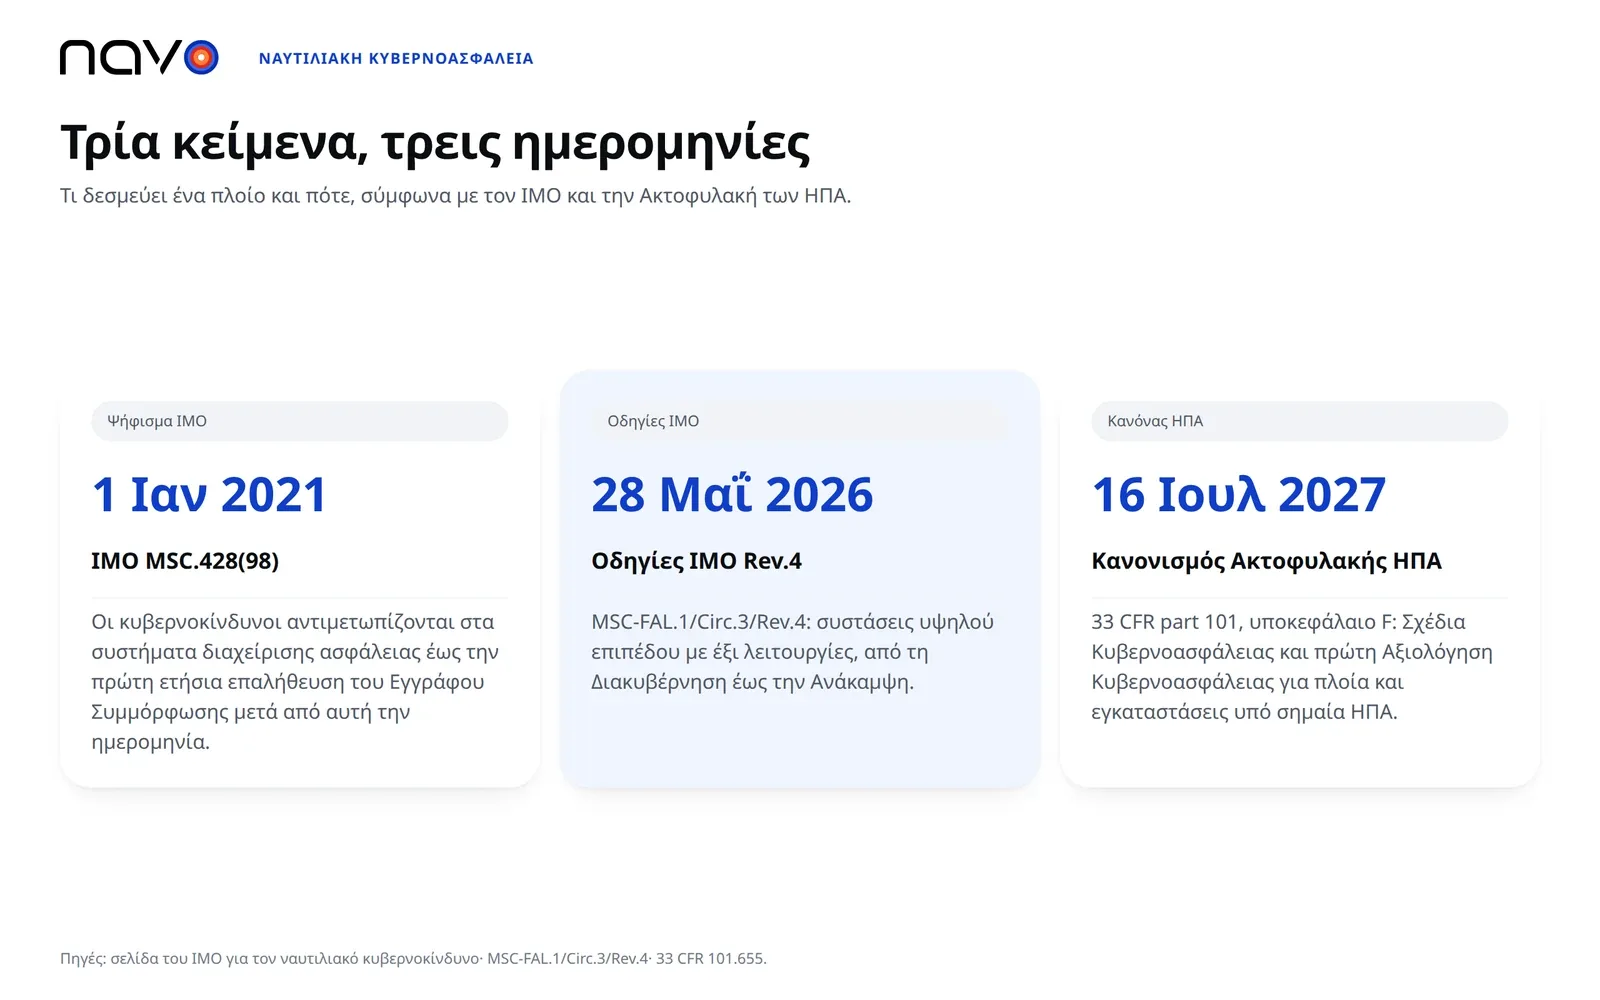
Δύο οργανισμοί περιγράφουν διαφορετικά το ίδιο ψήφισμα. Η Bureau Veritas λέει στους εφοπλιστές ότι από την 1η Ιανουαρίου 2021 «πρέπει να συμμορφώνονται με το ψήφισμα IMO MSC.428(98) για να συνεχίσουν να πλέουν παγκοσμίως». Η ίδια η σελίδα του IMO είναι πιο ήπια: το ψήφισμα «ενθαρρύνει τις διοικήσεις να διασφαλίζουν» ότι οι κυβερνοκίνδυνοι αντιμετωπίζονται στα συστήματα διαχείρισης ασφάλειας το αργότερο έως την πρώτη ετήσια επαλήθευση του Εγγράφου Συμμόρφωσης της εταιρείας μετά την 1η Ιανουαρίου 2021.
Ποια ημερομηνία σας δεσμεύει
Η διαφορά μετράει για τον προϋπολογισμό ενός διαχειριστή στόλου. Στη διαδρομή του IMO, η ναυτιλιακή κυβερνοασφάλεια ανήκει στο σύστημα διαχείρισης ασφάλειας. Το ψήφισμα ζητά από τις διοικήσεις να φροντίζουν ώστε οι κυβερνοκίνδυνοι να αντιμετωπίζονται εκεί, με σημείο αναφοράς την πρώτη ετήσια επαλήθευση του Εγγράφου Συμμόρφωσης μετά την 1η Ιανουαρίου 2021. Το μέτρο σύγκρισης είναι οι Κατευθυντήριες γραμμές του IMO για τη διαχείριση κυβερνοκινδύνων στη ναυτιλία, που εγκρίθηκαν για πρώτη φορά τον Απρίλιο και τον Ιούνιο του 2017. Το σημερινό κείμενο είναι η εγκύκλιος MSC-FAL.1/Circ.3/Rev.4 της 28ης Μαΐου 2026 και αυτοαποκαλείται «συστάσεις υψηλού επιπέδου».
Οι ΗΠΑ ακολούθησαν διαφορετική οδό και έγραψαν τις απαιτήσεις σε κανονισμό. Το υποκεφάλαιο F του 33 CFR part 101 καλύπτει πλοία υπό σημαία ΗΠΑ, εγκαταστάσεις και εγκαταστάσεις OCS. Η εκπαίδευση έπρεπε να ολοκληρωθεί έως τις 12 Ιανουαρίου 2026 και επαναλαμβάνεται κάθε χρόνο. Τα Σχέδια Κυβερνοασφάλειας υποβάλλονται στην Ακτοφυλακή έως τις 16 Ιουλίου 2027 και η πρώτη Αξιολόγηση Κυβερνοασφάλειας οφείλεται την ίδια ημέρα.
Έξι λειτουργίες, με τη σειρά που τις αναφέρει ο IMO
Το παράρτημα λέει ότι αυτά τα λειτουργικά στοιχεία δεν είναι διαδοχικά και πρέπει να εκτελούνται ταυτόχρονα. Η Διακυβέρνηση (Govern) παραμένει πρώτη στη σελίδα: το παράρτημα θέλει ένα πρόσωπο ή έναν φορέα υπεύθυνο για την κυβερνοασφάλεια, με την εξουσία και την υποστήριξη να ενεργεί, και κατατάσσει τη διαχείριση αντιγράφων ασφαλείας, την αποκατάσταση καταστροφών και τη διαχείριση κρίσεων στην ίδια ενότητα.
Η Αναγνώριση (Identify) είναι δουλειά απογραφής. Η εταιρεία καταγράφει τα ψηφιακά συστήματα επί του πλοίου, χαρτογραφεί τις συνδέσεις τους στο δίκτυο μαζί με τις αλυσίδες εφοδιασμού λογισμικού και υλικού, και επισημαίνει τα συστήματα των οποίων η ξαφνική λειτουργική αστοχία μπορεί να οδηγήσει σε επικίνδυνες καταστάσεις.
Η Προστασία (Protect) έχει τα περισσότερα στοιχεία και το παράρτημα τα διατυπώνει ως ελάχιστους ελέγχους που πρέπει να εφαρμόζονται. Οι χρήστες πρέπει να έχουν μοναδικά διαπιστευτήρια, οι λογαριασμοί με προνόμια να παραμένουν χωριστοί και οι προεπιλεγμένοι κωδικοί να αλλάζουν. Ο έλεγχος ταυτότητας πολλαπλών παραγόντων ή ο συνεχής έλεγχος περιλαμβάνεται στη λίστα όπου ενδείκνυται, και τα δίκτυα OT πρέπει να διαχωρίζονται από το IT. Η εκπαίδευση είναι ετήσια για όλους τους εργαζομένους και το πλήρωμα εξοικειώνεται με το πλοίο όταν επιβιβάζεται.
Η Ανίχνευση (Detect) είναι σύντομη: κρατήστε κατάλογο με τις σχετικές απειλές και παρακολουθήστε τες. Η Απόκριση (Respond) σημαίνει αναφορά των περιστατικών «εντός των απαιτούμενων χρονικών ορίων που ορίζει η Διοίκηση» και τήρηση αρχείου για καθένα. Οι κατευθυντήριες γραμμές δεν ορίζουν αριθμό ωρών, οπότε το πόσο γρήγορα πρέπει να αναφέρετε το απαντούν οι οδηγίες του κράτους σημαίας σας. Η ετήσια εκπαίδευση καλύπτει και την απόκριση.
Η Ανάκαμψη (Recover) ζητά στρατηγικές για την αποκατάσταση και την επαναφορά των βασικών συστημάτων, και μετά από κάθε περιστατικό ανάλυση βασικής αιτίας.
Για πλοία και εγκαταστάσεις υπό σημαία ΗΠΑ, η ναυτιλιακή κυβερνοασφάλεια συνοδεύεται από σταθερές υποχρεώσεις σε αρκετά από αυτά τα βήματα. Ο κανονισμός διαχωρίζει τα δίκτυα IT από τα OT. Απαιτεί έλεγχο ταυτότητας πολλαπλών παραγόντων σε συστήματα IT προστατευμένα με κωδικό και σε συστήματα OT με απομακρυσμένη πρόσβαση, και όπου αυτό δεν είναι εφικτό, τεκμηριωμένους αντισταθμιστικούς ελέγχους. Απαιτεί επίσης ασκήσεις κυβερνοασφάλειας τουλάχιστον δύο φορές τον χρόνο και ονομασμένο Αξιωματικό Κυβερνοασφάλειας διαθέσιμο όλο το εικοσιτετράωρο.
Δύο περιστατικά και οι λειτουργίες που δοκιμάζουν
Δύο δημόσιες υποθέσεις πίεσαν διαφορετικές λειτουργίες.
Η Clarkson PLC ανακοίνωσε στις 29 Νοεμβρίου 2017 ότι αποκτήθηκε μη εξουσιοδοτημένη πρόσβαση «μέσω ενός μεμονωμένου λογαριασμού χρήστη». Μεταγενέστερη δήλωση, που μετέδωσε το gCaptain τον Ιούλιο του 2018, όρισε το χρονικό παράθυρο της εισβολής από τις 31 Μαΐου έως τις 4 Νοεμβρίου 2017. Πέντε μήνες πρόσβασης, λίγο πολύ. Η μείωσή τους είναι δουλειά του βήματος της Ανίχνευσης. Καμία από τις δύο δηλώσεις δεν λέει πώς παραβιάστηκε ο λογαριασμός. Το βήμα της Προστασίας ξεκινά σε αυτό το επίπεδο: μοναδικά διαπιστευτήρια, χωριστοί λογαριασμοί με προνόμια, δεύτερος παράγοντας.
Η περίπτωση της Maersk δοκιμάζει την Ανάκαμψη. Στην έκθεσή της για το β΄ τρίμηνο του 2017 η εταιρεία δήλωσε ότι δέχθηκε κυβερνοεπίθεση την τελευταία εβδομάδα του τριμήνου, και η ετήσια έκθεσή της για το 2017 κατονομάζει την επίθεση του Ιουνίου 2017 ως κακόβουλο λογισμικό NotPetya. Έπληξε κυρίως τις Maersk Line, APM Terminals και Damco. Οι εμπορικοί όγκοι επηρεάστηκαν αρνητικά για περίπου δύο εβδομάδες τον Ιούλιο. Τον Αύγουστο του 2017 η εταιρεία ανέμενε επίπτωση 200-300 εκατ. USD, και η ετήσια έκθεση αναφέρει ζημίες της τάξης των 250-300 εκατ. USD, που καλύπτουν απώλεια εσόδων, κόστος αποκατάστασης των συστημάτων IT και έκτακτα έξοδα που σχετίζονται με τις δραστηριότητες. Η έκθεση χαρακτηρίζει την ανάκαμψη γρήγορη.
Τι μπορεί να κάνει ένας φορτωτής για το περιστατικό κάποιου άλλου
Όταν τα συστήματα IT ενός μεταφορέα καταρρέουν, όποιος βλέπει ένα κοντέινερ μόνο μέσα από την πύλη αυτού του μεταφορέα το χάνει από τα μάτια του. Αξίζει να υπάρχει και δεύτερο μέρος για να ελέγξετε τον αριθμό κοντέινερ, και η σελίδα παρακολούθησης της Navo καλύπτει 240+ μεταφορείς. Ρωτήστε τους μεταφορείς σας για ποιες από τις έξι λειτουργίες θα σας έδειχναν αποδείξεις.
Συχνές ερωτήσεις
Ποιος πρέπει να ορίσει Αξιωματικό Κυβερνοασφάλειας βάσει του κανονισμού της Ακτοφυλακής των ΗΠΑ;
Σύμφωνα με το 33 CFR 101.620, ο ιδιοκτήτης ή ο διαχειριστής κάθε πλοίου υπό σημαία ΗΠΑ, εγκατάστασης ή εγκατάστασης OCS. Ο κανονισμός απαιτεί τον γραπτό ορισμό Αξιωματικού Κυβερνοασφάλειας, με όνομα και τίτλο, τον οποίο η Ακτοφυλακή μπορεί να προσεγγίσει 24 ώρες το εικοσιτετράωρο, 7 ημέρες την εβδομάδα, και ο ιδιοκτήτης ή διαχειριστής πρέπει να προσδιορίζει πώς μπορεί να βρεθεί αυτό το πρόσωπο ανά πάσα στιγμή.
Πόσο συχνά πρέπει να γίνονται ασκήσεις κυβερνοασφάλειας βάσει του κανονισμού των ΗΠΑ;
Τουλάχιστον δύο φορές κάθε ημερολογιακό έτος. Ο Αξιωματικός Κυβερνοασφάλειας πρέπει να φροντίζει ώστε οι ασκήσεις να δοκιμάζουν επιμέρους στοιχεία του Σχεδίου Κυβερνοασφάλειας, συμπεριλαμβανομένων των αποκρίσεων σε απειλές και περιστατικά, και μπορούν να γίνονται μαζί με άλλες ασκήσεις ασφάλειας ή μη.
Χρειάζονται δοκιμή τα αντίγραφα ασφαλείας ή μόνο δημιουργία;
Και τα δύο έγγραφα ζητούν αντίγραφα ασφαλείας, αλλά ο κανονισμός των ΗΠΑ προχωρά παραπέρα. Απαιτεί αντίγραφα ασφαλείας κρίσιμων συστημάτων IT και OT που προστατεύονται επαρκώς και δοκιμάζονται συχνά. Οι κατευθυντήριες γραμμές του IMO καταγράφουν τα τακτικά αντίγραφα ασφαλείας των συστημάτων και τα σχέδια απόκρισης σε περιστατικά στη λειτουργία Προστασία.