





















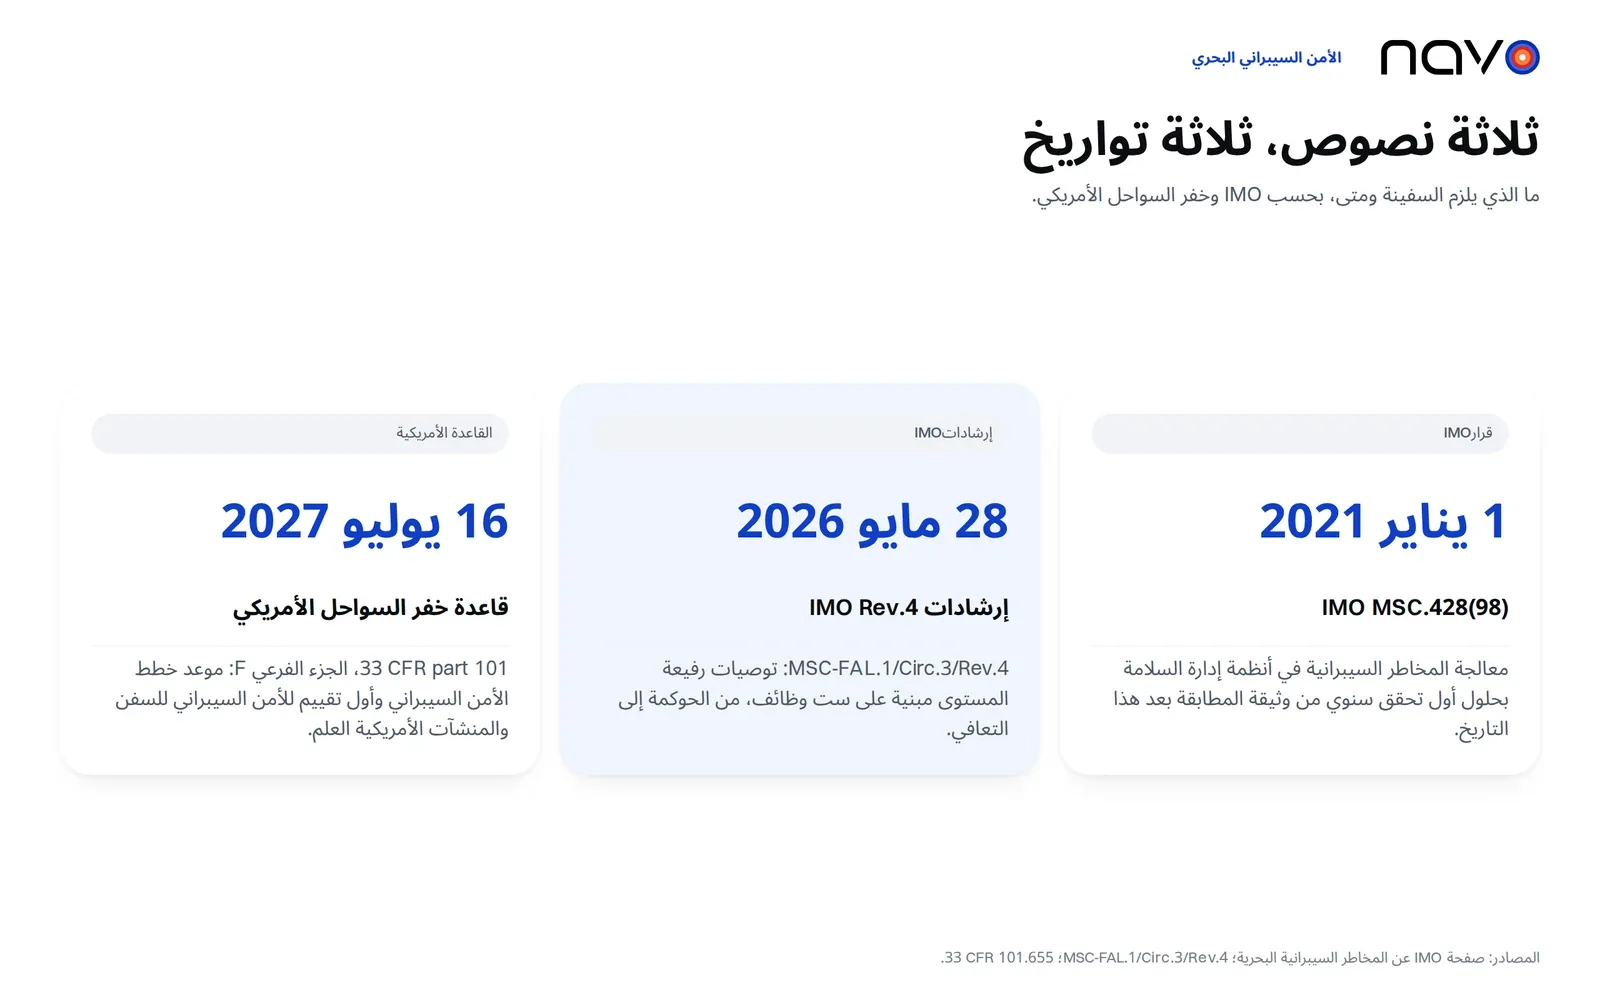
تصف جهتان القرار نفسه بطريقتين مختلفتين. تقول Bureau Veritas لمالكي السفن إنه اعتبارًا من 1 يناير 2021 «يجب الامتثال لقرار المنظمة البحرية الدولية MSC.428(98) لمواصلة الإبحار في أنحاء العالم». أما صفحة IMO نفسها فأكثر ليونة: القرار «يشجّع الإدارات على ضمان» معالجة المخاطر السيبرانية في أنظمة إدارة السلامة في موعد أقصاه أول تحقق سنوي من وثيقة المطابقة الخاصة بالشركة بعد 1 يناير 2021.
أي تاريخ يلزمك
يؤثر هذا الفرق في ميزانية مدير الأسطول. ضمن مسار IMO، ينتمي الأمن السيبراني البحري إلى نظام إدارة السلامة. يطلب القرار من الإدارات التأكد من معالجة المخاطر السيبرانية فيه، ويكون أول تحقق سنوي من وثيقة المطابقة بعد 1 يناير 2021 نقطة المرجع. والمعيار هو الإرشادات بشأن إدارة المخاطر السيبرانية البحرية الصادرة عن IMO، وقد أُقرّت أول مرة في أبريل ويونيو 2017. والنص الحالي هو التعميم MSC-FAL.1/Circ.3/Rev.4 المؤرخ 28 مايو 2026، ويصف نفسه بأنه «توصيات رفيعة المستوى».
سلكت الولايات المتحدة طريقًا مختلفًا وكتبت المتطلبات في لائحة. الجزء الفرعي F من 33 CFR part 101 يشمل السفن والمنشآت ومنشآت الجرف القاري الخارجي (OCS) التي ترفع العلم الأمريكي. كان لا بد من إتمام التدريب بحلول 12 يناير 2026، ويتكرر كل عام. وتُقدَّم خطط الأمن السيبراني إلى خفر السواحل بحلول 16 يوليو 2027، ويحين موعد أول تقييم للأمن السيبراني في اليوم نفسه.
ست وظائف، بالترتيب الذي تذكره به IMO
يقول المرفق إن هذه العناصر الوظيفية ليست متسلسلة وينبغي أن تعمل بالتزامن. ومع ذلك تأتي الحوكمة أولًا في النص: يريد المرفق شخصًا أو جهة واحدة مسؤولة عن الأمن السيبراني، تملك الصلاحية والدعم اللازمين للتصرف، ويدرج إدارة النسخ الاحتياطية والتعافي من الكوارث وإدارة الأزمات تحت العنوان نفسه.
التحديد مهمة جرد. تُعدّد الشركة الأنظمة الرقمية على متن السفينة، وترسم اتصالاتها الشبكية وسلاسل توريد برمجياتها وأجهزتها، وتحدد الأنظمة التي قد يؤدي تعطلها التشغيلي المفاجئ إلى حالات خطرة.
الحماية هي الأكثر بنودًا، ويعرضها المرفق بوصفها ضوابط دنيا ينبغي تنفيذها. ينبغي أن يملك المستخدمون بيانات اعتماد فريدة، وأن تبقى الحسابات ذات الامتيازات منفصلة، وأن تُغيَّر كلمات المرور الافتراضية. والمصادقة متعددة العوامل أو المستمرة مدرجة حيثما يناسب، وينبغي فصل شبكات OT عن شبكات IT. والتدريب سنوي لجميع الموظفين، ويحصل أفراد الطاقم على تعريف عند الالتحاق بالسفينة.
الكشف قصير: احتفظ بقائمة بالتهديدات ذات الصلة وراقبها. أما الاستجابة فتعني الإبلاغ عن الحوادث «ضمن الأطر الزمنية المطلوبة كما تحددها الإدارة» والاحتفاظ بسجلات لكل حادثة. لا تذكر الإرشادات عددًا من الساعات، ولذلك فإن سرعة الإبلاغ المطلوبة تحددها تعليمات دولة العلم. ويشمل التدريب السنوي الاستجابة أيضًا.
يطلب التعافي استراتيجيات لاستعادة الأنظمة الأساسية وإعادتها إلى الخدمة، يليها تحليل للسبب الجذري بعد كل حادثة.
بالنسبة إلى السفن والمنشآت التي ترفع العلم الأمريكي، يأتي الأمن السيبراني البحري مع التزامات ثابتة في عدة من هذه الخطوات. تفصل اللائحة شبكات IT عن شبكات OT. وتشترط المصادقة متعددة العوامل على أنظمة IT المحمية بكلمة مرور وأنظمة OT التي يمكن الوصول إليها عن بُعد، وحيثما يتعذر ذلك، ضوابط تعويضية موثقة. كما تشترط تمارين سيبرانية مرتين في السنة على الأقل وضابط أمن سيبراني معيّنًا بالاسم يمكن الوصول إليه على مدار الساعة.
حادثتان والوظائف التي تختبرانها
تضع قضيتان علنيتان وظائف مختلفة تحت الضغط.
أعلنت Clarkson PLC في 29 نوفمبر 2017 أنه جرى الدخول غير المصرح به «عبر حساب مستخدم واحد ومعزول». وذكر بيان لاحق، نقلته gCaptain في يوليو 2018، أن فترة الاختراق امتدت من 31 مايو إلى 4 نوفمبر 2017. أي نحو خمسة أشهر من الوصول، زيادةً أو نقصانًا. وتقصير هذه المدة هو مهمة خطوة الكشف. ولا يذكر أي من البيانين كيف جرى اختراق الحساب. وتبدأ خطوة الحماية عند هذه الطبقة: بيانات اعتماد فريدة، وحسابات امتيازات منفصلة، وعامل ثانٍ.
قضية Maersk تختبر التعافي. قالت الشركة في تقريرها للربع الثاني من 2017 إنها تعرضت لهجوم سيبراني في الأسبوع الأخير من الربع، ويسمّي تقريرها السنوي لعام 2017 هجوم يونيو 2017 برمجية NotPetya الخبيثة. وقد أصاب أساسًا Maersk Line وAPM Terminals وDamco. وتأثر حجم الأعمال سلبًا لمدة أسبوعين تقريبًا في يوليو. وفي أغسطس 2017 توقعت الشركة أن يبلغ الأثر 200-300 مليون دولار أمريكي، ويضع التقرير السنوي الخسائر في حدود 250-300 مليون دولار أمريكي، وتشمل خسارة الإيرادات وتكاليف استعادة تقنية المعلومات وتكاليف استثنائية متعلقة بالعمليات. ويصف التقرير التعافي بأنه سريع.
ما الذي يستطيع الشاحن فعله حيال حادثة تخص غيره
عندما تتعطل أنظمة تقنية المعلومات لدى ناقل، يفقد الرؤية كل من لا يملك سوى بوابة ذلك الناقل لمتابعة الحاوية. من المفيد وجود مكان ثانٍ لـالتحقق من رقم الحاوية، وتغطي صفحة التتبع في Navo أكثر من 240 ناقلًا. اسأل ناقليك عن الوظائف الست التي يستطيعون تقديم أدلة عليها.
الأسئلة الشائعة
من يجب عليه تعيين ضابط أمن سيبراني بموجب قاعدة خفر السواحل الأمريكي؟
وفق 33 CFR 101.620، مالك أو مشغّل كل سفينة أو منشأة أو منشأة OCS ترفع العلم الأمريكي. تشترط القاعدة تعيين ضابط أمن سيبراني كتابةً، بالاسم والمسمى الوظيفي، يستطيع خفر السواحل الاتصال به 24 ساعة في اليوم و7 أيام في الأسبوع، وعلى المالك أو المشغّل تحديد كيفية الاتصال بهذا الشخص في أي وقت.
كم مرة يجب إجراء التمارين السيبرانية بموجب القاعدة الأمريكية؟
مرتين على الأقل في كل سنة تقويمية. يجب على ضابط الأمن السيبراني التأكد من أن التمارين تختبر عناصر منفردة من خطة الأمن السيبراني، بما في ذلك الاستجابة للتهديدات والحوادث، ويجوز إجراؤها مع تمارين أمنية أخرى أو غير أمنية.
هل تحتاج النسخ الاحتياطية إلى اختبار أم يكفي نسخها؟
تطلب الوثيقتان كلتاهما النسخ الاحتياطية، لكن القاعدة الأمريكية تذهب أبعد. فهي تشترط نسخًا احتياطية للأنظمة الحيوية في IT وOT تكون محمية بقدر كافٍ وتُختبر بتواتر. وتدرج إرشادات IMO النسخ الاحتياطية المنتظمة للأنظمة وخطط الاستجابة للحوادث ضمن وظيفة الحماية.